Puxta egallash kerak bo'lgan 10+ talab yuqori DevOps engineer ko'nikmalari
Asosiy DevOps ko'nikmalari bo'yicha tavsiyalarim orqali muvaffaqiyatli DevOps engineer bo'lish uchun aynan nima kerakligini bilib oling
Muallif: Fernando Doglio
DevOps engineer rolining chegaralari har doim ham aniq belgilanmagan: ba'zi kompaniyalar uni yagona vazifasi platforma infratuzilmasiga qarash bo'lgan eski uslubdagi sysadmin deb biladi. Boshqalar esa uni Terraform konfiguratsiya fayllari uchun mas'ul odam deb hisoblaydi. Oxir-oqibat, DevOps nima ekanini va bu roldan nimani kutish kerakligini to'g'ri tushunish undan to'g'ri foydalanish va u kompaniyangizga qo'shishi kerak bo'lgan qiymatni haqiqatan qo'shishi uchun juda muhim.
DevOps engineer bo'lish ustida noldan ishlashingiz mumkin bo'lsa-da (aslida buning uchun DevOps roadmap ham bor), odatda DevOps engineer — developer yoki operations rolida yetarlicha yil ishlagan va butun karyerasi davomida duch kelgan muammolarni hal qilishga yordam bera boshlamoqchi bo'lgan inson. Bu inson ikki tomon o'rtasida turadi: ulardan birini juda chuqur biladi, ikkinchisi haqida ham ancha katta bilimga ega.
Shunday bo'lsa-da, o'z ishida ustun bo'lgan DevOps engineer bo'lish uchun bilish kerak bo'lgan hamma narsani tushunish oson emas, shuning uchun ushbu maqolada DevOps sohasidagi karyerangizni yangi bosqichga olib chiqishga yordam beradigan top 10 DevOps ko'nikmasini ko'rib chiqamiz.
Puxta egallash kerak bo'lgan top 10 DevOps engineer ko'nikmalari:
- Linux va ba'zi scripting tillarini tushunish.
- CI/CD pipeline'laringizni qanday sozlashni bilish.
- Containerization va orchestration'ni o'zlashtirish.
- Infrastructure as Code haqida o'rganish.
- Cloud computing'ni tushunish.
- Infratuzilmangizni monitoring qilish va loglaringizni boshqarishni bilish.
- Xavfsizlik amaliyotlari va vositalarini yaxshi tushunish.
- Networking'ni qanday sozlashni va bu infratuzilmangiz uchun nimani anglatishini bilish.
- Version control haqida bilish.
- Va nihoyat, configuration management'ni tushunish.
Endi boshlaymiz.
1. Linux va scripting'ni puxta bilish

Linux o'zining ajoyib qo'llab-quvvatlanishi, unumdorligi va moslashuvchanligi tufayli dasturiy ta'minot ishlab chiqish olamidagi eng keng tarqalgan operatsion tizimlardan biri, shuning uchun uni puxta egallash ustida ishlash kerak bo'lgan asosiy DevOps ko'nikmalaridan biri hisoblanadi.
To'g'ri, "puxta egallash" so'zi ancha og'ir ma'noga ega va bu OS'ning hozirgi kunda (atrofda shuncha container'lar va IaC vositalari bor ekan) aslida tashvishlanishingiz shart bo'lmagan ko'plab jihatlari bor; shunga qaramay, o'zingizni haddan tashqari zo'riqtirmasdan va to'laqonli developer'ga aylanmasdan, vaqtingizning bir qismini bir yoki bir nechta scripting tilini o'rganishga sarflash, albatta, to'g'ri qaror.
DevOps engineer sifatida siz script'lar yozasiz va vazifalarni avtomatlashtirasiz, shuning uchun bir-ikkita mashhur scripting tilini tanlang va ishni bajarish uchun ularni yetarlicha tushunishingizga ishonch hosil qiling. Masalan, Bash'ni tanlash xavfsiz yo'l, chunki Bash ko'pchilik Linux distributivlarining o'z scripting tili. Bunga qo'shimcha ravishda Python yoki Ruby kabi tilni tanlashingiz mumkin; ikkalasi ham ajoyib variant. O'qish va tushunish juda oson bo'lgan, ingliz tiliga o'xshash sintaksis hamda juda kuchli DevOps automation kutubxonalari va vositalari to'plami bilan bemalol uddalaysiz. Masalan, Python'ni tanlasangiz, Ansible playbook'lari yoki maxsus modullar ustida ishlay olasiz, Ruby'ni tanlasangiz esa Chef cookbook'larini yoza olasiz.
Oxir-oqibat, bu yo o'zingizning xohishingizga, yo (agar mavjud bo'lsa) kompaniya standartlariga bog'liq; shunchaki bittasini tanlang va ixtiyoringizdagi vositalarni o'rganib chiqing.
2. Continuous Integration va Continuous Deployment (CI/CD)'ni tushunish
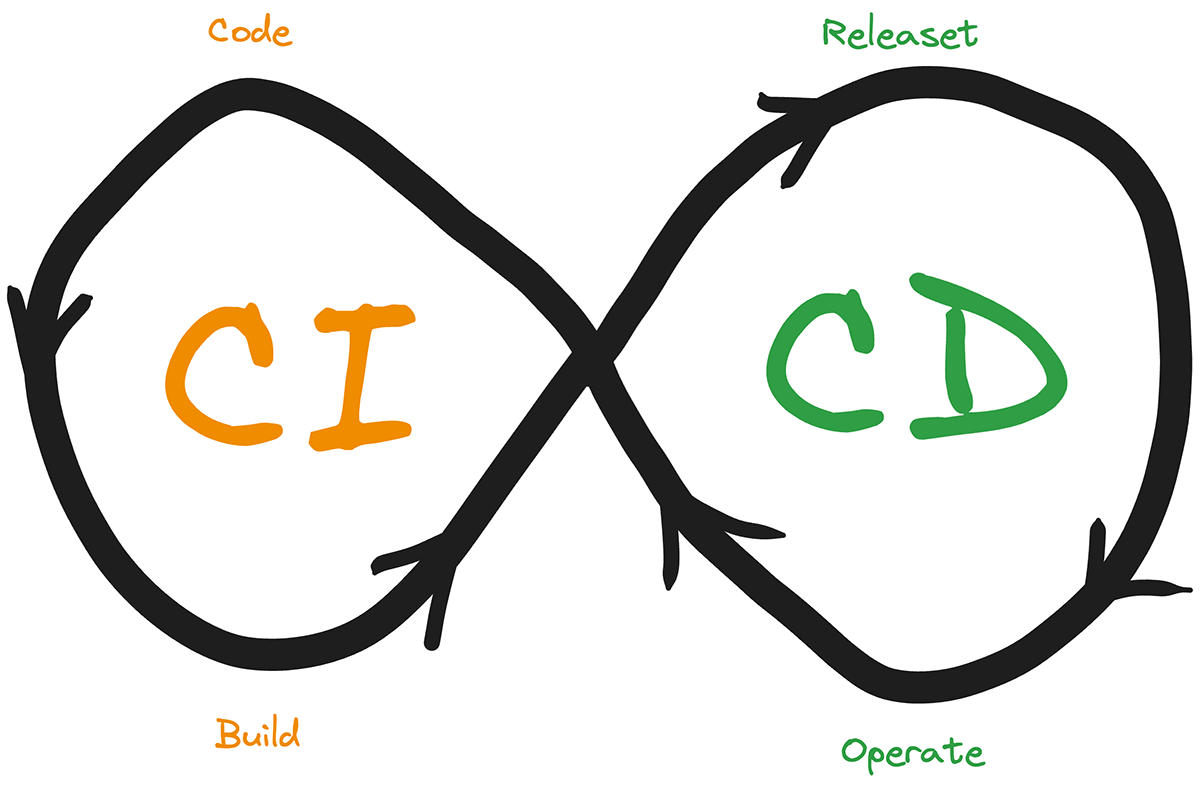
Continuous Integration va Continuous Deployment (CI/CD) muvaffaqiyatli DevOps metodologiyasining tayanchini tashkil etadi. DevOps engineer sifatida CI/CD'ni puxta egallash muhokama qilinmaydigan talab.
CI/CD'ni tushunish
Mohiyatan, Continuous Integration (CI) — bir nechta ishtirokchilarning kod o'zgarishlarini umumiy repository'ga kuniga kerak bo'lgancha marta (bu bir, nol yoki yuzlab marta bo'lishi mumkin; sonning ahamiyati yo'q) avtomatik ravishda integratsiya qilish.
Bundan maqsad — integratsiya bug'larini erta va tez-tez aniqlash va tuzatish; bu loyihangizni sog'lom holatda saqlash uchun juda muhim.
Boshqa tomondan, Continuous Deployment (CD) buni yana bir qadam oldinga olib boradi: integratsiya qilingan kod barcha zarur testlardan o'tgach, uni production muhitlariga avtomatik ravishda deploy qiladi. Ikkala amaliyot birgalikda qo'lda aralashuvni minimallashtiradi, xatolarni kamaytiradi va dasturiy ta'minotni tez hamda ishonchli yetkazib berish imkonini beradi.
CI/CD uchun asosiy vositalar
CI/CD pipeline'larni samarali joriy qilish uchun buni mumkin qiladigan vositalarni yaxshi bilishingiz kerak. Ular juda ko'p; eng keng tarqalganlari (va, ehtimol, eng yaxshilari) quyidagilar:
- Jenkins: Open-source automation server bo'lgan Jenkins juda moslashuvchan tarzda sozlanadi va juda ko'p integratsiya plugin'larini qo'llab-quvvatlaydi.
- GitLab CI: Kattaroq GitLab platformasining bir qismi bo'lgan GitLab CI GitLab'ning version control va issue-tracking imkoniyatlari bilan chambarchas integratsiyalashgan.
- CircleCI: Tezligi va soddaligi bilan tanilgan CircleCI cloud-native yechimlarga ustuvorlik beradigan muhitlar uchun juda mos. U foydalanuvchiga qulay interfeysni taqdim etadi va Docker, AWS hamda Kubernetes kabi mashhur vositalar bilan yaxshi integratsiyalashadi.
- GitHub Actions: GitHub Actions — bevosita GitHub'ga integratsiya qilingan kuchli CI/CD vositasi bo'lib, developer'larga kodlarini to'g'ridan-to'g'ri o'z repository'laridan avtomatlashtirish, testlash va deploy qilish imkonini beradi. U maxsus workflow'larni, boshqa DevOps vositalari bilan integratsiyani qo'llab-quvvatlaydi va murakkab automation vazifalarini bir nechta muhitda ishga tushirish uchun moslashuvchanlik beradi.
CI/CD pipeline'larni sozlash va boshqarish bo'yicha best practice'lar
CI/CD pipeline'larni sozlash va boshqarish faqat vositalarni ishlatib yuborish bilan cheklanmaydi; gap ularning yaxshi ishlashini ta'minlashda (sizning aniq kontekstingizda "yaxshi" nimani anglatishidan qat'i nazar).
Amal qilish kerak bo'lgan ba'zi best practice'lar:
- Kichikdan boshlang va iteratsiya qiling: Hamma narsani birdaniga avtomatlashtirishga urinmang. Workflow'ingizning eng muhim qismlaridan boshlang, keyin pipeline'ni asta-sekin kengaytiring.
- Tez feedback'ni ta'minlang: CI/CD pipeline'ingiz qanchalik tez feedback bera olsa, jamoangiz muammolarni shunchalik tez hal qila oladi.
- Master branch'ni barqaror saqlang: Master branch'ingizni har doim deploy qilsa bo'ladigan holatda saqlang. Branch protection qoidalarini joriy qiling va har qanday o'zgarish merge qilinishidan oldin code review hamda avtomatlashtirilgan testlardan o'tishini talab qiling.
- Iloji boricha hamma narsani avtomatlashtiring: Testlashdan deployment'gacha pipeline'ingizdagi iloji boricha ko'p qadamlarni avtomatlashtiring.
- Monitoring qiling va optimallashtiring: CI/CD pipeline'laringizni unumdorlikdagi bottleneck'lar, nosozliklar va samarasizliklar uchun doimiy ravishda monitoring qiling. Bu ma'lumotlardan jarayoningizni takomillashtirish uchun foydalaning.
- Xavfsizlik masalalari: Zaifliklarni erta aniqlash uchun CI/CD pipeline'laringizga xavfsizlik tekshiruvlarini integratsiya qiling. Static code analysis, dependency tekshiruvi va container scanning kabi vositalar kodingiz production'ga yetib borishidan oldin xavfsiz ekanini ta'minlashga yordam beradi.
3. Containerization va orchestration
Bu texnologiyalar zamonaviy DevOps amaliyotlarining markazida turadi va scalability, portability hamda samaradorlikni ta'minlaydi.
Containerization asoslari
Containerization — ilovalar va ularning dependency'larini container deb ataladigan izolyatsiyalangan birliklarga qadoqlash usuli. To'liq operatsion tizimni talab qiladigan an'anaviy virtual mashinalardan farqli o'laroq, container'lar izolyatsiyalangan user space'larni ishga tushirgan holda host OS kernel'ini birgalikda ishlatadi.
Bu container'larni nafaqat yengil, balki tezroq ishga tushadigan va resurslardan samaraliroq foydalanadigan qiladi.
Bu texnologiyaning ko'plab afzalliklari bor, buni hozirgacha o'zingiz ham sezgan bo'lsangiz kerak, lekin asosiy afzalliklari quyidagilar:
- Portability: Container'lar ilova ishlashi uchun kerak bo'lgan hamma narsani o'z ichiga oladi, bu esa ularni turli muhitlar o'rtasida ko'chirishni osonlashtiradi. OS'da container'larni ishga tushirish imkoni bo'lsa, kodingiz ham unda ishlay oladi.
- Scalability: Container'larni talabga qarab osongina scale up yoki scale down qilish mumkin. Bu moslashuvchanlik dinamik workload'larni boshqarish kerak bo'lganda juda muhim.
- Izchillik: Container'lardan foydalanib, ilovalaringiz turli muhitlarda bir xil ishlashini ta'minlashingiz mumkin, bu esa mashhur "mening kompyuterimda ishlaydi" muammosini kamaytiradi.
- Izolyatsiya: Container ilovalari o'zlari uchun belgilangan resurslardan tashqaridagi resurslardan foydalanmaydi. Bu shuni anglatadiki, har bir ilova bir xil host server'da ishlayotgan boshqa ilovalardan izolyatsiyalangan bo'ladi va ular bir-biriga xalaqit bermaydi.
Asosiy containerization vositalari
Containerization vositalari haqida gap ketganda, Docker eng mashhur va eng keng qo'llaniladigan variant. Biroq Podman kabi boshqa vositalar ham, ayniqsa xavfsizlik va Kubernetes bilan moslikka ustuvorlik beradigan muhitlarda, ommalashib bormoqda.
Ikkala vosita ham container'larni boshqarish uchun mustahkam imkoniyatlarni taqdim etadi, ammo ular orasidagi tanlov ko'pincha aniq use case'lar, xavfsizlik talablari va DevOps vositalar to'plamingizdagi boshqa vositalar bilan integratsiyaga bog'liq bo'ladi.
Orchestration vositalari
Containerization ilovalarni deploy qilishni soddalashtirsa-da, container'larni katta miqyosda boshqarish boshqa narsani talab qiladi: orchestration'ni.
Kubernetes va Docker Swarm kabi orchestration vositalari containerized ilovalarni deploy qilish, scale qilish va boshqarishni avtomatlashtiradi hamda ularning distributed muhitlarda samarali va ishonchli ishlashini ta'minlaydi.
- Kubernetes: Kubernetes — container orchestration uchun de-fakto standart. Kubernetes container cluster'larini boshqarish orqali containerized ilovalarni deploy qilish, scale qilish va ishlatishni avtomatlashtirish uchun keng qamrovli platformani taqdim etadi.
- Docker Swarm: Docker Swarm — Docker'ning o'z clustering va orchestration vositasi. Uni sozlash va ishlatish Kubernetes'ga nisbatan soddaroq, shuning uchun u kichikroq jamoalar yoki unchalik murakkab bo'lmagan loyihalar uchun yaxshi tanlov.
4. Infrastructure as Code (IaC)
Infrastructure as Code (IaC) DevOps jamoalari uchun asosiy amaliyotga aylandi. IaC infratuzilmangizni kod orqali boshqarish va provisioning qilish imkonini beradi hamda qo'lda bajariladigan jarayonlar hech qachon tenglasha olmaydigan darajadagi avtomatlashtirish va izchillikni taqdim etadi.
Zamonaviy DevOps amaliyotlarida IaC'ning ahamiyati
IaC zamonaviy DevOps'da juda muhim, chunki u infratuzilmaga izchillik, scalability va tezlik olib keladi.
IaC jamoalarga o'z infratuzilmasini kodda belgilash imkonini beradi, bu kodni esa xuddi ilova kodi kabi versiyalash, review qilish va testlash mumkin. O'ylab ko'rsangiz, IaC DevOps nimani anglatishining mukammal namunasi: ikki olamning qo'shilib, alohida qismlari yig'indisidan kattaroq narsaga erishishi.
Hozirgi kunda IaC shunchaki "best practice" emas, balki DevOps engineer workflow'ining ajralmas qismi, va buning sabablari quyidagilar:
- Muhitlar bo'ylab izchillik: Yuqorida aytib o'tganimizdek, IaC yordamida barcha muhitlaringiz aynan bir xil tarzda sozlanganini ta'minlashingiz mumkin.
- Scalability: Ko'proq server'lar, ma'lumotlar bazalari yoki boshqa resurslar qo'shishingiz kerak bo'ladimi, buni kodingizni yangilab, uni qayta qo'llash orqali tez va ishonchli bajarishingiz mumkin.
- Version control va hamkorlik: Infratuzilma konfiguratsiyalaringizni Git kabi version control tizimida saqlash orqali siz yaxshiroq hamkorlik va nazoratni ta'minlaysiz.
- Avtomatlashtirish va samaradorlik: Infratuzilmangiz kodda belgilangandan so'ng, resurslarni provisioning qilish, yangilash va teardown qilishni avtomatlashtirishingiz mumkin, bu esa jamoangizga qiymati yuqoriroq vazifalarga e'tibor qaratish imkonini beradi.
Asosiy IaC vositalari: Terraform, Ansible, Chef, Puppet
Bir qancha vositalar IaC uchun eng ko'p murojaat qilinadigan yechimlarga aylangan, ularning har biri o'ziga xos kuchli tomonlarga ega.
Quyida eng mashhurlaridan ba'zilari keltirilgan; biroq, agar boshqalari sizning aniq use case/kontekstingizga yaxshiroq mos kelsa, ularni tanlashdan tortinmang:
- Terraform: Terraform — eng keng qo'llaniladigan IaC vositalaridan biri. U cloud-agnostic, ya'ni undan AWS, Azure va Google Cloud kabi turli cloud provider'lardagi infratuzilmani boshqarish uchun foydalanishingiz mumkin.
- Ansible: Ansible'ning asosiy yo'nalishi bir nechta server'lar bo'ylab konfiguratsiya vazifalarini avtomatlashtirish bo'lsa-da, u infratuzilmani provisioning qilish, ilovalarni deploy qilish va orchestration'ni qo'llab-quvvatlash orqali IaC vositasi sifatida ham ishlay oladi.
- Chef: Chef — configuration management sohasidagi yana bir kuchli o'yinchi. U infratuzilmani deploy qilish va boshqarishni avtomatlashtiradigan "recipe"lar yaratish uchun Ruby asosidagi tildan foydalanadi.
- Puppet: Puppet configuration management uchun mustahkam yechim taklif qiladi va infratuzilmangiz holatini belgilash uchun o'zining declarative tilidan foydalanadi.
Infrastructure kodini yozish va boshqarish bo'yicha best practice'lar
Har qanday dasturlash loyihasida bo'lgani kabi, toza va o'qish oson kod yozish loyihaning o'zini muvaffaqiyatli qilishda katta yordam beradi. IaC holatida ham bu boshqacha emas: "clean code" so'zlari har bir DevOp'ning ongiga muhrlanishi kerak.
Bu kontekstda "toza" quyidagini anglatadi:
- Kodingizni modullarga ajrating: Infrastructure kodingizni kichikroq, qayta ishlatiladigan modullarga bo'ling. Bu yondashuv ayniqsa infratuzilma fayllari soni ko'payib boradigan kattaroq loyihalarda foydali; shu tarzda bo'limlarni qayta ishlatishingiz va qo'llab-quvvatlashni soddalashtirishingiz mumkin.
- Version control'dan foydalaning: Barcha infrastructure kodingizni Git kabi version control tizimida saqlang. Bu amaliyot o'zgarishlarni kuzatish, boshqalar bilan hamkorlik qilish va biror narsa noto'g'ri ketsa, rollback qilish imkonini beradi.
- Infrastructure kodingizni testlang: Xuddi ilova kodi kabi infrastructure kodi ham testlanishi kerak. Terraform kabi vositalar konfiguratsiyalarni validatsiya qilish imkonini beradi, Inspec yoki Testinfra kabi freymvorklar esa deployment'dan keyin infratuzilmangiz kutilganidek ishlayotganini tekshira oladi.
- Least privilege tamoyiliga amal qiling: Infratuzilmani belgilashda har bir qism faqat o'z vazifasini bajarish uchun zarur bo'lgan ruxsatlarga ega bo'lishini ta'minlang. Bu amaliyot breach yoki noto'g'ri konfiguratsiyaning potentsial ta'sirini cheklab, xavfsizlik risklarini kamaytiradi.
- Secret'larni xavfsiz saqlang: API kalitlari yoki parollar kabi maxfiy ma'lumotlarni bevosita infrastructure kodingizga hardcode qilishdek boshlovchilarga xos xatoga yo'l qo'ymang. Secret'larni xavfsiz boshqarish uchun HashiCorp Vault, AWS Secrets Manager yoki Azure Key Vault kabi vositalardan foydalaning.
- Kodingizni hujjatlashtiring: Xuddi ilova kodi kabi infrastructure kodingiz ham izohlanishi va tushuntirilishi kerak — hozirgi o'zingiz uchun emas, balki keyingi haftadagi o'zingiz yoki keyingi oydagi boshqa birov uchun. Kodni tushunish qanchalik oson bo'lsa, ular u bilan shunchalik tez ishlay oladi.
- IaC'ni CI/CD pipeline'larga integratsiya qiling: IaC workflow'ida iloji boricha ko'p narsani avtomatlashtiring. Bunga infrastructure kodingizni continuous integration va continuous deployment (CI/CD) pipeline'laringizga integratsiya qilish orqali uni validatsiya qilish, testlash va deploy qilish kiradi. Bu muhitlaringiz har doim dolzarb va codebase'ingiz bilan mos bo'lishini ta'minlaydi hamda drift xavfini kamaytiradi.
5. Cloud computing bo'yicha chuqur bilim

DevOps ekotizimida cloud computing kompaniyalar ergasha boshlagan shunchaki trenddan ko'proq narsa — bu zamonaviy dasturiy ta'minot ishlab chiqish va deployment amaliyotlarini belgilaydigan asosiy element.
Shu sababli u siz rivojlantirmoqchi bo'ladigan asosiy DevOps ko'nikmalaridan biri.
DevOps'da cloud platformalarning ahamiyati
Cloud platformalar dasturiy ta'minotni ishlab chiqish, deploy qilish va boshqarish usulini tubdan o'zgartirib yubordi. Cloud tashkilotlarga ulkan hisoblash resurslaridan talab bo'yicha foydalanish, operatsiyalarini osongina scale qilish va infratuzilma xarajatlarini kamaytirish imkonini beradi.
Xususan, DevOps jamoalari uchun cloud platformalar bir nechta asosiy afzalliklarni taqdim etadi:
- Scalability: Cloud computing'ning eng muhim afzalliklaridan biri — resurslarni talabga qarab scale up yoki scale down qilish qobiliyati. Bu elastiklik o'zgaruvchan workload'larni boshqarish uchun juda muhim, chunki u ilovalarning tez javob beradigan va, eng muhimi (ba'zilar ta'kidlaganidek), xarajat jihatidan samarali bo'lib qolishini ta'minlaydi.
- Tezlik va chaqqonlik: Resurslarni provisioning qilish bir necha marta bosish bilan amalga oshirilishi mumkin, bu esa DevOps jamoalariga development, testing va production muhitlarini bir necha daqiqada ishga tushirish imkonini beradi. Bu tezlik software development lifecycle'ni tezlashtiradi va tezroq release'lar hamda tez-tez yangilanishlarni ta'minlaydi.
- Global qamrov: Cloud provider'lar butun dunyo bo'ylab data center'larni boshqaradi, bu esa tashkilotlarga ilovalarni o'z foydalanuvchilariga yaqinroq joyda deploy qilishni osonlashtiradi, latency'ni kamaytiradi va unumdorlikni oshiradi.
- Xarajat samaradorligi: Bu cloud platformalarni muhokama qilishda takrorlanib turadigan mavzu, chunki ular hardware'ga katta boshlang'ich kapital investitsiyalar zaruratini kamaytirishga yordam beradi. Buning o'rniga tashkilotlar o'zlari foydalanadigan resurslar uchun to'laydi, xarajatlarni optimallashtiradi va isrofgarchilikni kamaytiradi.
- Avtomatlashtirish: Cloud muhitlarini avtomatlashtirish juda oson, bu esa DevOps jamoalariga infratuzilmani provisioning qilish, scale qilish va boshqarishni avtomatlashtirish imkonini beradi.
Asosiy cloud provider'lar: AWS, Azure, Google Cloud Platform (GCP)
Cloud provider'lar haqida gap ketganda, bozorda uchta provider hukmronlik qiladi: Amazon Web Services (AWS), Microsoft Azure va Google Cloud Platform (GCP). Ular yagona provider'lar emas, dunyoning ba'zi mintaqalarida esa hatto yetakchi provider'lar ham emas. Umuman olganda, cloud bozorining katta qismi ularga tegishli.
Ularning har biri turli ehtiyojlarga javob beradigan juda ko'p xizmatlar va vositalarni taklif qiladi, bu esa ularni DevOps mutaxassislari uchun asosiy tanlovga aylantiradi.
- Amazon Web Services (AWS): AWS uchtasi orasida eng kattasi va eng yetuki bo'lib, hisoblash quvvati (EC2), saqlash (S3), ma'lumotlar bazalari (RDS) va boshqalarni o'z ichiga olgan keng xizmatlar doirasini taklif qiladi. AWS ilg'or networking, xavfsizlik va analytics vositalarini o'z ichiga olgan ko'p sonli imkoniyatlari bilan tanilgan. DevOps engineer'lar uchun AWS AWS Lambda (serverless computing), AWS CodePipeline (CI/CD) va CloudFormation (IaC) kabi kuchli xizmatlarni taqdim etadi; ular cloud-native ilovalarni yaratish va boshqarish uchun zarur.
- Microsoft Azure: Azure AWS'ning yaqin raqobatchisi bo'lib, ayniqsa Windows Server, SQL Server va .NET kabi Microsoft texnologiyalari keng tarqalgan enterprise muhitlarda kuchli. Azure cloud xizmatlarining juda boy ro'yxatini taklif qiladi, jumladan, qolgan ikkitasi kabi, virtual mashinalar, AI va machine learning vositalarini. Azure shuningdek Azure DevOps kabi DevOps'ga xos xizmatlarni ham taklif qiladi; u CI/CD, version control va agile rejalashtirishni yagona platformada birlashtiradi. Azure'ning hybrid cloud imkoniyatlari uni on-premises infratuzilmani cloud resurslari bilan integratsiya qilishi kerak bo'lgan tashkilotlar uchun ham mashhur tanlovga aylantiradi.
- Google Cloud Platform (GCP): GCP AWS va Azure'ga nisbatan cloud bozorida yangiroq bo'lsa-da, data analytics, machine learning va container orchestration xizmatlari bilan tezda obro' qozondi. Masalan, Google'ning Kubernetes Engine (GKE) xizmati containerized ilovalarni katta miqyosda boshqarish uchun DevOps hamjamiyatida ancha yoqtiriladi. GCP shuningdek open-source texnologiyalarni kuchli qo'llab-quvvatlashi bilan ham tanilgan, bu esa uni moslashuvchanlik va innovatsiyaga ustuvorlik beradigan developer'lar orasida sevimli tanlovga aylantiradi.
Cloud-native vositalar, xizmatlar va arxitektura pattern'larini tushunish
DevOps engineer'lar uchun yana bir asosiy texnik ko'nikma — nafaqat cloud-native vositalar va xizmatlarni, balki zamonaviy ilovalar ishlab chiqishni belgilaydigan arxitektura pattern'larini ham tushunish.
Bu pattern'lar ilovalar qanday tuzilishini va cloud infratuzilmasi bilan qanday o'zaro ishlashini belgilaydi, bu esa scalability, resilience va maintainability kabi jihatlarga bevosita ta'sir qiladi.
- Microservices Architecture: Microservices arxitekturasida ilovalar API'lar orqali muloqot qiladigan kichik, mustaqil xizmatlardan tashkil topadi. DevOps engineer'lar tushunishi kerak bo'lgan asosiy vositalarga API gateway'lar (masalan, AWS API Gateway), service mesh'lar (masalan, Istio) va message queue'lar (masalan, Amazon SQS yoki Google Pub/Sub) kiradi.
- Service-Oriented Architecture (SOA): SOA — kengroq (va eskiroq) arxitektura uslubi bo'lib, unda xizmatlar muayyan biznes funksiyalarini taqdim etish uchun loyihalanadi va bir-biri bilan tarmoq orqali muloqot qila oladi. SOA arxitekturalarini qo'llab-quvvatlash uchun ko'pincha Enterprise Service Bus'lar (ESB'lar) va message broker'lar (masalan, RabbitMQ) kabi vositalardan foydalaniladi.
- Serverless Architecture: Serverless computing developer'larga ostidagi infratuzilmani boshqarmasdan ilovalarni yaratish va deploy qilish imkonini beradi. Serverless arxitekturada kod HTTP so'rovlar yoki ma'lumotlardagi o'zgarishlar kabi event'larga javoban AWS Lambda, Azure Functions yoki Google Cloud Functions kabi xizmatlar yordamida bajariladi.
- Event-Driven Architecture: Event-driven arxitekturada ilovalar event'larga real vaqtda javob beradi va ko'pincha event stream'lar (masalan, Apache Kafka) hamda message queue'lar kabi vositalardan foydalanadi.
6. Monitoring va logging

Monitoring va logging mustahkam DevOps strategiyasining hayotiy muhim qismlari. Ular tizimlaringizning holati va unumdorligini ko'rish imkonini beradi, bu esa muammolarni erta aniqlash, troubleshooting qilish va ilovalaringiz ishonchliligini ta'minlashga yordam beradi.
Tizim holatini saqlashda monitoring va logging'ning ahamiyati
Qanday turdagi ilovani ishlatayotganingizdan qat'i nazar, agar biznesingiz unga bog'liq bo'lsa, tizimlaringizning holati va unumdorligini saqlash juda muhim.
Monitoring va logging hozirgi eng dolzarb DevOps ko'nikmalaridan biriga aylandi.
Monitoring orqali siz infratuzilmangiz va ilovalaringiz unumdorligini real vaqtda kuzatib borasiz, u esa sizni resurs bottleneck'lari, sekinlashuvlar yoki outage'lar kabi har qanday potentsial muammolar haqida ogohlantiradi.
Logging esa, o'z navbatida, tizim event'lari va foydalanuvchi harakatlarining batafsil yozuvlarini qayd etib, muammolarni tashxislash va tizim xatti-harakatini tushunish uchun bebaho ma'lumot beradi.
Samarali monitoring va logging'ga ega bo'lishni xohlashingiz sabablari:
- Muammolarni proaktiv aniqlash: Tizim metric'larini doimiy monitoring qilish orqali muammolarni ular jiddiy muammolarga aylanishidan oldin aniqlashingiz, downtime'ni kamaytirishingiz va tizimning umumiy ishonchliligini oshirishingiz mumkin.
- Troubleshooting va root cause analysis: Loglar tizim event'lari haqida batafsil ma'lumot beradi, bu esa muammolarning asl sababini aniqlashni osonlashtiradi. Bu muammoni hal qilish jarayonini tezlashtiradi va foydalanuvchilarga ta'sirni minimallashtiradi.
- Unumdorlikni optimallashtirish: Monitoring asosiy samaradorlik ko'rsatkichlarini (KPI'larni) kuzatish va tizimlaringizni optimallashtirish mumkin bo'lgan jihatlarni aniqlash imkonini beradi, bu esa resurslardan yaxshiroq foydalanish va xarajatlarni tejashga olib keladi.
- Compliance va auditing: Logging regulyator talablariga compliance'ni saqlash uchun zarur. Loglardan tizimga kirishni audit qilish, o'zgarishlarni kuzatish va tizimlaringiz xavfsizlik hamda operatsion standartlarga javob berishini ta'minlash uchun foydalanish mumkin.
Monitoring uchun asosiy vositalar: Prometheus, Grafana, Nagios
DevOps muhitlarida tizimlarni monitoring qilish uchun bir qancha vositalar ajralmas bo'lib qolgan. Ularning har biri real vaqtdagi metric'larni yig'ishdan tortib vizual dashboard'lar va alerting'gacha bo'lgan turli ehtiyojlarga moslashtirilgan o'ziga xos imkoniyatlarni taklif qiladi.
- Prometheus: Prometheus — ishonchlilik va scalability uchun mo'ljallangan open-source monitoring vositasi. U tizimlaringiz va ilovalaringizdan real vaqtdagi metric'larni yig'adi, ularni time-series ma'lumotlar bazasida saqlaydi va tahlil uchun kuchli query tillarini qo'llab-quvvatlaydi.
- Grafana: Grafana — monitoring ma'lumotlarini vizualizatsiya qilish uchun mashhur open-source platforma. U Prometheus va boshqa ma'lumot manbalari bilan integratsiyalashadi va tizim unumdorligi haqida bir qarashda tasavvur beradigan interaktiv, moslashtiriladigan dashboard'lar yaratish imkonini beradi.
- Nagios: Nagios — eng qadimiy va eng keng qo'llaniladigan monitoring vositalaridan biri. U tarmoq xizmatlari, host resurslari va infratuzilma qismlarini har tomonlama monitoring qilishni ta'minlaydi.
Logging vositalari: ELK Stack (Elasticsearch, Logstash, Kibana), Splunk
Zamonaviy tizimlar qanchalik ko'p ma'lumot yaratishi mumkinligini hisobga olsak, samarali logging katta hajmdagi log ma'lumotlarini samarali yig'a oladigan, saqlay oladigan va tahlil qila oladigan vositalarni talab qiladi.
Quyidagi vositalar sohada eng keng qo'llaniladiganlari qatoriga kiradi:
- ELK Stack: ELK Stack — loglarni boshqarish uchun kuchli open-source yechim. U loglarni saqlash va qidirish uchun Elastic, ma'lumotlarni qayta ishlash/ingestion pipeline'i vazifasini bajaradigan Logstash va ma'lumotlarni vizualizatsiya qilish uchun Kibana'dan iborat.
- Splunk: Splunk — ilg'or log management va tahlil imkoniyatlarini taklif qiladigan tijoriy vosita. U juda xilma-xil manbalardan ma'lumotlarni qabul qila oladi, ularni real vaqtda indekslaydi va kuchli qidiruv hamda hisobot imkoniyatlarini taqdim etadi.
Samarali monitoring va logging tizimlarini sozlash bo'yicha best practice'lar
Ikkala amaliyot ham muvaffaqiyatli DevOps strategiyasi uchun juda muhim bo'lsa-da, agar best practice'larni e'tiborsiz qoldirsangiz, oladigan natijalaringiz eng yaxshi holatda ham o'rtachadan past bo'ladi.
Buning o'rniga, monitoring va logging bo'yicha sa'y-harakatlaringizdan maksimal foyda olish uchun quyidagi yo'riqnomalarga (yoki ulardan ba'zilariga) amal qilishga harakat qiling.
- Aniq maqsadlarni belgilang: Monitoring va logging tizimlaringizni sozlashdan oldin nimaga erishmoqchi ekaningizni aniqlang. CPU ishlatilishi, xotira iste'moli, ilovaning javob berish vaqti va xatolar darajasi kabi operatsiyalaringiz uchun eng muhim bo'lgan asosiy metric'lar va loglarni aniqlang.
- Har tomonlama monitoring'ni joriy qiling: Infratuzilmangizning hardware va tarmoqlardan tortib ilovalar va xizmatlargacha bo'lgan barcha qatlamlarini monitoring qiling. Tizimingizning hech bir jihati monitoring'siz qolmasligi uchun vositalar kombinatsiyasidan foydalaning. Agar biror sohani e'tiborsiz qoldirsangiz, debugging qilayotganda va muammolarni troubleshooting qilishga urinayotganda ko'r nuqtalarga ega bo'lib qolasiz.
- Log management'ni markazlashtiring: Loglaringizni ELK Stack yoki Splunk kabi yagona platformada markazlashtirish ularni boshqarish, qidirish va tahlil qilishni osonlashtiradi. Bu markazlashtirish ayniqsa loglar bir nechta server'lar va xizmatlar bo'ylab yaratiladigan distributed tizimlarda muhim.
- Alert'lar va bildirishnomalarni sozlang: Alerting'siz monitoring ovozsiz film tomosha qilishga o'xshaydi; agar tasvirga doimiy e'tibor bersangiz, umumiy darajada nima bo'layotganini tushunishingiz mumkin, lekin tafsilotlarni o'tkazib yuborasiz. Monitoring'da ham xuddi shunday: alert'lar va bildirishnomalarni sozlang, shunda biror chegara oshib ketganda (aytaylik, so'nggi 10 daqiqadagi xato javoblari soni), hatto bu yarim tunda bo'lsa ham, bundan xabardor bo'lasiz.
- Scalability'ni ta'minlang: Infratuzilmangiz o'sgan sari monitoring va logging tizimlaringiz ham shunga mos ravishda scale qilinishi kerak. Unumdorlikka putur yetkazmasdan ortib borayotgan ma'lumotlar hajmini uddalay oladigan vositalarni tanlang. Boshqacha aytganda, logging/monitoring setup'ingizni platformangiz uchun bottleneck'ga aylantirmang.
- Muntazam ko'rib chiqing va sozlang: Monitoring va logging konfiguratsiyalaringizni doimiy ravishda ko'rib chiqing va moslashtiring. Tizimlaringiz rivojlangani sari monitoring va logging ehtiyojlaringiz o'zgarishi mumkin, bu esa yangi metric'lar qo'shishni, alert chegaralarini aniqlashtirishni yoki data retention siyosatlarini optimallashtirishni talab qiladi.
- Monitoring va logging infratuzilmangizni himoyalang: Monitoring va logging ma'lumotlaringizni ruxsatsiz kirishdan himoya qiling. Maxfiy ma'lumotlarni o'z ichiga olgan loglar shifrlanganligini va monitoring dashboard'lariga kirish rollar asosida cheklanganligini ta'minlang.
7. Xavfsizlik amaliyotlari va vositalari (DevSecOps)
DevOps development va operations jamoalarini uzluksiz jarayonga birlashtirib, dasturiy ta'minot ishlab chiqishni o'zgartirib yuborgan ekan, xavfsizlikka endi keyinroq o'ylanadigan narsa sifatida qarab bo'lmaydi. DevSecOps'ning yuksalishi DevOps engineer'lar o'z xavfsizlik ko'nikmalarini rivojlantirishi zarurligini ta'kidlaydi.
Xavfsizlikni DevOps pipeline'iga integratsiya qilish
DevSecOps klassik paradigmani (xavfsizlik review'lari development lifecycle oxirida o'tkazilishini) o'zgartiradi: u xavfsizlikni DevOps pipeline'ining har bir bosqichiga — kod yozishdan deployment'gacha va undan keyin ham — integratsiya qiladi. Bu, o'z navbatida, quyidagilarni o'z ichiga oladi:
- Shift-Left Security: Bu tamoyil xavfsizlik amaliyotlarini SDLC'ning oldingi bosqichlariga, masalan, kod yozish va dizayn bosqichlariga ko'chirishni nazarda tutadi.
- Continuous Security: Xavfsizlik tekshiruvlari butun pipeline davomida uzluksiz va avtomatlashtirilgan bo'lishi kerak. Bu har bir kod o'zgarishi, build va deployment xavfsizlik risklari bo'yicha baholanishini ta'minlaydi.
- Hamkorlik va madaniyat: DevSecOps vositalar haqida bo'lgani kabi madaniyat haqida hamdir. Developer'lar, operations va xavfsizlik jamoalari xavfsizlik uchun mas'uliyatni bo'lishib, yaqindan hamkorlik qilishi kerak.
Asosiy xavfsizlik amaliyotlari
Xavfsizlikni DevOps pipeline'iga samarali integratsiya qilish uchun ma'lum amaliyotlar zarur:
- Avtomatlashtirilgan xavfsizlik testlari: Tez o'sib borayotgan DevOps muhitida xavfsizlik amaliyotlarini scale qilishning kaliti — avtomatlashtirish. Avtomatlashtirilgan xavfsizlik testlari xavfsizlik tekshiruvlarini CI/CD pipeline'laringizga integratsiya qilishni o'z ichiga oladi. Bunga source code'ni xavfsizlik kamchiliklari uchun tahlil qiladigan static application security testing (SAST), ishlab turgan ilovalarni baholaydigan dynamic application security testing (DAST) va ikkala yondashuvni birlashtiradigan interactive application security testing (IAST) kirishi mumkin.
- Vulnerability scanning: Muntazam vulnerability scanning infratuzilmangiz va ilovalaringizdagi risklarni aniqlash va kamaytirish uchun juda muhim. Scanning vositalari koddagi, dependency'lardagi, container image'laridagi va cloud konfiguratsiyalaridagi ma'lum zaifliklarni aniqlay oladi.
- Security as Code: Infrastructure as Code (IaC) infratuzilma konfiguratsiyasiga kod sifatida qaraganidek, Security as Code ham xavfsizlik konfiguratsiyalariga xuddi shu tamoyillarni qo'llaydi. Bu xavfsizlik nazoratlari, siyosatlari va compliance tekshiruvlarini provisioning qilish va boshqarishni avtomatlashtirishni o'z ichiga oladi.
DevSecOps uchun vositalar
DevOps amaliyotiga xavfsizlikni integratsiya qilishni qo'llab-quvvatlash uchun bir qancha vositalar paydo bo'ldi. Bu vositalar xavfsizlik vazifalarini avtomatlashtirish, zaifliklarni aniqlash va xavfsizlik siyosatlarini majburiy qo'llashga yordam beradi, bu esa jamoalarga DevSecOps amaliyotlarini joriy qilishni osonlashtiradi.
Ba'zi misollar:
- Aqua Security: Aqua Security cloud-native ilovalarni, ayniqsa container'larda ishlaydiganlarini himoyalashga ixtisoslashgan. Aqua development'dan runtime'gacha butun container lifecycle'ini himoyalash uchun keng qamrovli platformani taqdim etadi.
- Snyk: Snyk — developer'lar uchun qulay xavfsizlik platformasi bo'lib, open-source kutubxonalar, container image'lari va infrastructure as code'dagi zaifliklarni aniqlash va tuzatishga yordam beradi. Snyk CI/CD pipeline'lar bilan integratsiyalashib, avtomatlashtirilgan xavfsizlik testlari va real vaqtdagi feedback'ni taqdim etadi.
- Trivy: Trivy — ayniqsa container muhitlari uchun juda mos bo'lgan open-source vulnerability scanner. U container image'lari, fayl tizimlari va Git repository'larini ma'lum zaifliklar, noto'g'ri konfiguratsiyalar va secret'lar bo'yicha skanerlaydi.
8. Networking va system administration

Networking va system administration — asosiy DevOps ko'nikmalari. Bu yo'nalishlar ilovalaringizni qo'llab-quvvatlaydigan infratuzilmaning mustahkam, xavfsiz va samarali bo'lishini ta'minlaydi.
DevOps uchun qaysi networking tushunchalari eng muhim?
Networking har qanday IT infratuzilmasining tayanchi bo'lib, tizimlar, ilovalar va foydalanuvchilarni bir-biriga bog'laydi. Tizimlarni samarali loyihalash, deploy qilish va boshqarish uchun DevOps engineer'larga networking tushunchalarini chuqur bilish juda muhim.
Eng muhim tushunchalardan ba'zilari:
- TCP/IP Networking: TCP/IP (Transmission Control Protocol/Internet Protocol) — Internet va ko'pchilik xususiy tarmoqlar uchun asosiy protokollar to'plami. TCP/IP qanday ishlashini tushunish juda zarur.
- Network topology'lar: Network topology deganda kompyuter tarmog'idagi turli elementlarning (link'lar, node'lar va h.k.) joylashuvi tushuniladi. Keng tarqalgan topology'larga star, mesh va hybrid konfiguratsiyalar kiradi.
- Load Balancing: Load balancing — hech bir server ortiqcha yuklanib qolmasligi uchun tarmoq yoki ilova trafigini bir nechta server'lar bo'ylab taqsimlash jarayoni. DevOps engineer'lar turli load balancing algoritmlarini (round-robin, least connections, IP hash) va load balancer'larni (NGINX, HAProxy yoki cloud-native yechimlar kabi) qanday joriy qilishni tushunishi kerak.
- Firewall'lar va security group'lar: Firewall'lar oldindan belgilangan xavfsizlik qoidalari asosida kiruvchi va chiquvchi tarmoq trafigini nazorat qilish uchun zarur. Cloud muhitlarida security group'lar instance'lar uchun virtual firewall vazifasini bajarib, shunga o'xshash funksiyani bajaradi.
- DNS (Domain Name System): DNS — inson o'qiy oladigan domen nomlarini (masalan, www.example.com) kompyuterlar tarmoqda bir-birini aniqlash uchun ishlatadigan IP manzillarga aylantiradigan tizim.
- VPN'lar va xavfsiz aloqa: Virtual Private Network'lar (VPN'lar) masofaviy qurilmalar va tarmoq o'rtasidagi ma'lumotlarni shifrlash orqali ommaviy tarmoqlar ustida xavfsiz aloqa o'rnatish imkonini beradi.
System administration vazifalari va best practice'lar
System administration server'lar, tarmoqlar va ilovalarni o'z ichiga olgan kompyuter tizimlarini boshqarishni anglatadi. DevOps engineer'lar infratuzilmaning barqaror, xavfsiz va optimal ishlashini ta'minlash uchun ko'pincha system administration vazifalarini o'z zimmasiga oladi.
Bu vazifalardan ba'zilari:
- Foydalanuvchilar va ruxsatlarni boshqarish: Foydalanuvchi akkauntlari, guruhlar va ruxsatlarni boshqarish tizim xavfsizligi uchun asosiy ahamiyatga ega.
- Server konfiguratsiyasi va boshqaruvi: Server'larni ilovalar ehtiyojlariga javob beradigan qilib sozlash va ularning samarali ishlashini ta'minlash asosiy vazifa.
- Tizim monitoring'i va texnik xizmat: Yuqorida aytib o'tganimizdek, proaktiv texnik xizmat ko'rsatish uchun tizim unumdorligi metric'larini muntazam monitoring qilish juda muhim.
- Backup va tiklash: Ma'lumotlar va konfiguratsiyalarning muntazam backup'lari disaster recovery uchun juda muhim.
- Patch Management: Infratuzilmangizni xavfsiz saqlash uchun tizimlarni eng so'nggi xavfsizlik patch'lari va dasturiy ta'minot yangilanishlari bilan dolzarb holatda ushlab turish juda muhim.
- Security Hardening: Security hardening tizimlarni xavfsiz sozlash, keraksiz xizmatlarni olib tashlash va best practice'larni qo'llash orqali tizimning attack surface'ini kamaytirishni o'z ichiga oladi.
- Script Automation: Automation ko'nikmalaringizni rivojlantirish juda muhim, chunki siz har kuni odatiy vazifalarni script'lar bilan avtomatlashtirasiz. Keng tarqalgan scripting tillariga Linux uchun Bash va Windows uchun PowerShell kiradi.
Networking va system administration bo'yicha best practice'lar
- Takrorlanuvchi vazifalarni avtomatlashtiring: Backup'lar, patch management va monitoring'ni sozlash kabi odatiy vazifalarni bajarish uchun automation vositalari va script'lardan foydalaning.
- Redundancy va failover'ni joriy qiling: Tarmog'ingiz va tizimlaringizni redundancy va failover mexanizmlari bilan loyihalang. Bunga downtime'ni minimallashtirish uchun zaxira tarmoq yo'llarini sozlash, load balancer'lardan foydalanish va muhim xizmatlar uchun failover'ni sozlash kiradi.
- Kuchli xavfsizlik amaliyotlarini qat'iy qo'llang: Foydalanuvchi kirish huquqlarini muntazam audit qiling, patch'larni o'z vaqtida qo'llang va tizimlarni hardening qilish bo'yicha xavfsizlik best practice'lariga amal qiling.
- Hujjatlarni muntazam ko'rib chiqing va yangilang: Tarmoq konfiguratsiyalaringiz, tizim sozlamalaringiz va jarayonlaringizning batafsil hujjatlarini yuritib boring.
- Proaktiv monitoring qiling: Barcha muhim tizimlar va tarmoqlar uchun har tomonlama monitoring'ni sozlang. Muammolarni erta aniqlash uchun alert'lardan foydalanish, potentsial xavfsizlik yoki unumdorlik muammolarini aniqlash uchun esa loglarni muntazam ko'rib chiqish kerak.
- Disaster recovery rejalarini testlang: Backup va disaster recovery jarayonlaringiz kutilganidek ishlashiga ishonch hosil qilish uchun ularni muntazam testlab turing.
9. Version control tizimlarini bilish
Version control tizimlari (VCS) zamonaviy dasturiy ta'minot ishlab chiqishning markazida turadi va jamoalarga hamkorlik qilish, o'zgarishlarni kuzatish va codebase'ni boshqarish imkonini beradi.
Continuous integration va continuous deployment (CI/CD) asosiy amaliyotlar bo'lgan DevOps muhitida version control'ni puxta egallash shunchaki foydali emas — u zarur.
DevOps workflow'larida version control'ning ahamiyati
Version control DevOps'da bir necha sabablarga ko'ra juda muhim:
- Hamkorlik: Version control tizimlari bir nechta developer'larga bir-birining o'zgarishlarini ustidan yozib yubormasdan bir vaqtning o'zida bitta codebase ustida ishlash imkonini beradi.
- O'zgarishlarni kuzatish: Codebase'dagi har bir o'zgarish kim, qachon va nima uchun o'zgartirgani tarixi bilan birga kuzatib boriladi.
- Branching va merging: Version control tizimlari branch'lar yaratish imkonini beradi, bu esa developer'larga yangi feature'lar, bug fix'lar yoki tajribalar ustida izolyatsiyalangan holda ishlashga imkon beradi.
- Continuous Integration/Continuous Deployment (CI/CD): Version control kod o'zgarishlari avtomatik ravishda testlanadigan, integratsiya qilinadigan va deploy qilinadigan CI/CD pipeline'lari uchun juda muhim.
- Disaster Recovery: Xatolar yoki muammolar yuz berganda, version control codebase'ning oldingi barqaror versiyalariga qaytish imkonini beradi, bu esa downtime va uzilishlarni minimallashtiradi.
Git'ni puxta egallash: asosiy buyruqlar, workflow'lar va best practice'lar
Git — DevOps olamida eng keng qo'llaniladigan version control tizimi bo'lib, moslashuvchanligi, unumdorligi va imkoniyatlarining kengligi bilan tanilgan. Git'ni chuqur tushunish har qanday DevOps engineer uchun juda muhim, chunki u ko'pchilik CI/CD workflow'lari quriladigan poydevor.
Avval puxta egallashga harakat qilishingiz kerak bo'lgan asosiy buyruqlar: init, clone, commit, pull/push, branch, checkout, merge va sizning kontekstingizda albatta foydali bo'ladigan yana biri: log.
Git workflow'lari
Git'dan development workflow'ingizni harakatga keltiruvchi kuch sifatida foydalanish mumkin. Biroq undan foydalanishning ko'plab usullari bor. Eng keng tarqalganlaridan ba'zilari:
- Feature Branch Workflow: Developer'lar har bir feature yoki bug fix uchun yangi branch yaratadi. Ish tugagach, branch ko'pincha pull request orqali main branch'ga qaytadan merge qilinadi; pull request'da code review'lar va avtomatlashtirilgan testlar o'tkaziladi.
- Gitflow Workflow: Feature branch'lar, integratsiya uchun develop branch va production'ga tayyor kod uchun master branch'dan foydalanadigan, ko'proq tuzilmalashtirilgan workflow. U shuningdek production'dagi shoshilinch bug fix'lar uchun hotfix branch'larni ham o'z ichiga oladi.
- Forking Workflow: Open-source loyihalarda keng tarqalgan bu workflow repository'ni fork qilish, fork'da o'zgarishlar kiritish va keyin review hamda integratsiya uchun asl repository'ga pull request yuborishni o'z ichiga oladi.
Git'dan foydalanishda best practice'lar
- Tez-tez va erta commit qiling: Aniq, tushunarli xabarlar bilan kichik va tez-tez commit'lar qiling. Bu amaliyot o'zgarishlarni kuzatishni va kerak bo'lsa codebase'ning muayyan qismlarini revert qilishni osonlashtiradi.
- Ma'noli branch nomlaridan foydalaning: Branch'larga ularda bajarilayotgan ishga qarab nom bering, masalan,
feature/user-authenticationyokibugfix/login-issue. - Code review o'tkazing: Merge jarayonining bir qismi sifatida pull request'lar va code review'lardan foydalaning.
- Commit tarixini toza saqlang: Branch'larni merge qilishdan oldin commit tarixingizni tozalash uchun
git rebasekabi vositalardan foydalaning. Toza commit tarixi loyihaning rivojlanishini tushunish va muammolarni debug qilishni osonlashtiradi. - Konfliktlarni erta hal qiling: Umumiy branch'lar ustida ishlayotganda merge conflict'larni minimallashtirish va iloji boricha erta hal qilish uchun remote repository'dan o'zgarishlarni muntazam pull qilib turing.
Version control'ni boshqarish vositalari: GitHub, GitLab, Bitbucket
Git'ning o'zi command-line vositasi bo'lsa-da, turli platformalar Git repository'larini samarali boshqarish uchun foydalanuvchiga qulay interfeyslar va qo'shimcha imkoniyatlarni taqdim etadi.
- GitHub: GitHub — Git repository'larini hosting qilish uchun eng mashhur platforma. U ko'plab hamkorlik imkoniyatlarini taklif qiladi, ularning ustiga GitHub Actions CI/CD'ni bevosita platformaga integratsiya qilib, development'dan deployment'gacha bo'lgan workflow'larni avtomatlashtiradi.
- GitLab: GitLab — Git repository management, CI/CD, issue tracking va boshqalarni o'z ichiga olgan to'liq DevOps platformasi. GitLab'ni on-premises hosting qilish mumkin, bu esa ma'lumotlar xavfsizligi bo'yicha qat'iy talablarga ega tashkilotlar uchun muhim afzallik.
- Bitbucket: Atlassian tomonidan ishlab chiqilgan Bitbucket Jira va Confluence kabi boshqa Atlassian vositalari bilan chambarchas integratsiyalashadi. U Git va Mercurial'ni qo'llab-quvvatlaydi hamda pull request'lar, code review'lar va Bitbucket Pipelines orqali CI/CD pipeline'lari kabi imkoniyatlarni taklif qiladi.
Odatdagidek, to'g'ri DevOps vositalari to'plami ko'p jihatdan sizning aniq kontekstingiz va ehtiyojlaringizga bog'liq bo'ladi.
10. Configuration management bo'yicha bilim
Configuration management — DevOps'ning muhim tarkibiy qismi bo'lib, jamoalarga turli muhitlarda tizimlar va ilovalarni sozlash va qo'llab-quvvatlashni avtomatlashtirish imkonini beradi.
DevOps'da configuration management'ning roli
Bu amaliyot tizim konfiguratsiyalari to'g'ri sozlangan va boshqarilganini ta'minlash orqali uning unumdorligi va funksionalligining izchilligini saqlashni o'z ichiga oladi.
Continuous integration va continuous deployment (CI/CD) asosiy amaliyotlar bo'lgan DevOps'da konfiguratsiyalaringizni qanday boshqarishni tushunish muhitlar qayerga deploy qilinishidan qat'i nazar izchil sozlanishini ta'minlaydi.
Bir marta sozlang va cheksiz marta deploy qiling; DevOps yo'li shu.
Bu amaliyot DevOps'da nima uchun shunchalik muhim ekanining asosiy sabablari:
- Automation vositalari: Bu vositalar infratuzilmani sozlash va qo'llab-quvvatlash jarayonini avtomatlashtiradi, qo'l mehnatini kamaytiradi va inson xatosi xavfini minimallashtiradi.
- Muhitlar bo'ylab izchillik: Konfiguratsiyalarni kod sifatida belgilash orqali conf. management barcha muhitlar bir xil sozlanishini ta'minlaydi.
- Scalability: Tizimlar scale bo'lgan sari konfiguratsiyalarni qo'lda boshqarish amaliy bo'lmay qoladi. Configuration management infratuzilma va ilovalarni scale qilish imkonini beradi va yangi instance'lar boshidanoq to'g'ri sozlanishini ta'minlaydi.
- Compliance va auditing: Bu vositalar tizim konfiguratsiyalarining aniq va audit qilsa bo'ladigan yozuvini taqdim etadi. Bu soha standartlari va regulyatsiyalariga compliance uchun zarur.
- Disaster Recovery: Tizim ishdan chiqqan taqdirda configuration management vositalari tizimlarni tezda kerakli holatiga qaytara oladi, bu esa downtime'ni kamaytiradi va biznes operatsiyalariga ta'sirni minimallashtiradi.
Puxta egallash kerak bo'lgan DevOps configuration management vositalari
Bu sohada bir qancha vositalar asosiy vositalarga aylangan, ularning har biri o'ziga xos imkoniyatlar va kuchli tomonlarga ega. Masalan:
- Ansible: Red Hat tomonidan ishlab chiqilgan Ansible — soddaligi va foydalanish qulayligi bilan tanilgan open-source vosita. U playbook'lar deb ataladigan konfiguratsiya fayllari uchun YAML'dan foydalanadi, ularni o'qish va yozish oson. Ansible bir nechta server'lar bo'ylab dasturiy ta'minot o'rnatish, xizmatlarni boshqarish va konfiguratsiyani yangilash kabi vazifalarni avtomatlashtirish uchun ideal.
- Puppet: Puppet — tizim konfiguratsiyalarini belgilash uchun declarative tildan foydalanadigan kuchli vosita. Puppet'ning kuchli tomoni uning scalability'si va katta, murakkab muhitlarni boshqara olish qobiliyatida.
- Chef: Chef — tizimlar qanday sozlanishi va boshqarilishi kerakligini belgilaydigan recipe'lar va cookbook'lar yozish uchun Ruby asosidagi DSL (Domain-Specific Language)'dan foydalanadigan yana bir mashhur vosita.
Muhitlar bo'ylab konfiguratsiyalarni boshqarish bo'yicha best practice'lar
Samarali configuration management barcha muhitlarda izchillik, ishonchlilik va xavfsizlikni ta'minlaydigan best practice'larga amal qilishingizni talab qiladi.
- Configuration as Code (CaC)'dan foydalaning: Konfiguratsiyalarni Git kabi version control tizimlarida saqlash orqali ularga kod sifatida qarang.
- Konfiguratsiyalarni modullarga ajrating: Konfiguratsiyalarni qayta ishlatiladigan modullar yoki role'larga bo'ling. Bu yondashuv bir xil konfiguratsiya mantiqini turli muhitlarda qo'llash imkonini beradi.
- Konfiguratsiyalarni bir nechta muhitda testlang: Konfiguratsiyalarni production'ga deploy qilishdan oldin ularni staging yoki testing muhitlarida puxta testlang.
- Idempotency'ni joriy qiling: Jarayonlaringiz idempotent bo'lishini ta'minlang, ya'ni bir xil konfiguratsiyani bir necha marta qo'llash birinchi qo'llashdan keyin tizimni o'zgartirmaydi.
- Markazlashtirish: Barcha konfiguratsiyalar uchun single source of truth'ni saqlash maqsadida markazlashtirilgan vositadan foydalaning.
- Maxfiy ma'lumotlarni shifrlang: Maxfiy ma'lumotlarni (masalan, parollar, API kalitlari) o'z ichiga olgan konfiguratsiyalarni boshqarishda shifrlash va HashiCorp Vault kabi xavfsiz saqlash yechimlaridan foydalaning.
- Konfiguratsiyalar va o'zgarishlarni hujjatlashtiring: Konfiguratsiyalaringiz va ularga kiritilgan har qanday o'zgarishlar uchun batafsil hujjatlarni yuritib boring.
- Konfiguratsiyalarni monitoring va audit qiling: Drift'ni (konfiguratsiyalar kerakli holatdan chetga chiqishini) aniqlash va oldini olish uchun konfiguratsiyalarni doimiy monitoring qiling.
Bonus: hamkorlik va muloqot ko'nikmalari
Texnik ko'nikmalar muvaffaqiyatli DevOps engineer bo'lish uchun juda muhim bo'lsa-da, soft skill'larning — ayniqsa hamkorlik va muloqotning — ahamiyatini e'tiborsiz qoldirib bo'lmaydi.
Cross-functional jamoalar dasturiy ta'minotni yetkazib berish uchun yaqindan hamkorlik qiladigan DevOps muhitida samarali muloqot va hamkorlik muvaffaqiyat uchun zarur.
DevOps muhitida soft skill'larning ahamiyati
DevOps faqat vositalar va jarayonlar haqida emas; u odamlar va ularning birgalikda qanday ishlashi haqida hamdir.
DevOps muhitida soft skill'lar juda muhim bo'lishining asosiy sabablari:
- Cross-functional hamkorlik: DevOps turli tajribaga ega xilma-xil jamoalarni — developer'lar, operations, QA, xavfsizlik va boshqalarni — birlashtiradi.
- Muammolarni hal qilish va konfliktlarni bartaraf etish: Umuman dasturiy ta'minot ishlab chiqishda muammolar va konfliktlar muqarrar. Kuchli muloqot ko'nikmalari jamoalarga bu qiyinchiliklarni yengib o'tishga, tezkor yechimlar topishga va diqqatni mijozga qiymat yetkazib berishda saqlashga yordam beradi.
- Chaqqonlik va moslashuvchanlik: DevOps jamoalari ko'pincha o'zgaruvchan talablar va ustuvorliklarga moslashishi kerak bo'ladi. Samarali muloqot bu o'zgarishlarning tushunilishi va muammosiz amalga oshirilishini ta'minlaydi.
Samarali hamkorlik uchun vositalar: Slack, Microsoft Teams, Jira
DevOps muhitida muloqot va hamkorlikni osonlashtirish uchun bir qancha vositalar zarur.
Mutlaq eng yaxshisi bormi? Bu savolga javob — "yo'q."; eng yaxshi variant sizning ehtiyojlaringiz va afzal ko'rgan narsalaringizga bog'liq, shuning uchun ro'yxatni o'rganib chiqing va qaysi dasturiy ta'minot (yoki ularning kombinatsiyasi) aynan sizning jamoalaringizga yordam berishini o'zingiz aniqlang.
- Slack: Slack — jamoaviy hamkorlik uchun mo'ljallangan mashhur muloqot platformasi. U GitHub, Jenkins va Jira kabi boshqa DevOps vositalari bilan integratsiyani taklif qiladi.
- Microsoft Teams: Microsoft Teams — yana bir kuchli hamkorlik vositasi bo'lib, ayniqsa Microsoft ekotizimidan foydalanadigan tashkilotlarda mashhur.
- Jira: Atlassian tomonidan ishlab chiqilgan Jira — jamoalarga ishni kuzatish, backlog'larni boshqarish va sprint'larni rejalashtirishga yordam beradigan mustahkam loyiha boshqaruvi vositasi. U ayniqsa shaffoflik va doimiy takomillashtirish muhim bo'lgan Agile va DevOps muhitlarida foydali.
Hamkorlik madaniyatini shakllantirish bo'yicha best practice'lar
DevOps muhitida hamkorlik madaniyatini qurish sa'y-harakat va doimiy sadoqatni talab qiladi.
Bunday hamkorlik muhitiga erishishga yordam berish uchun amal qilishingiz mumkin bo'lgan ba'zi umumiy yo'riqnomalar:
- Ochiq muloqotni rag'batlantiring: Jamoa a'zolarini o'z ishlari, qiyinchiliklari va g'oyalari haqida ochiq gaplashishga undang.
- Muntazam stand-up'lar va check-in'lar: Hamma bir xil ma'lumotga ega bo'lishini ta'minlash uchun kundalik stand-up'lar yoki muntazam check-in'larni joriy qiling. Ular yuzma-yuz bo'ladimi, video qo'ng'iroq orqalimi yoki asinxron tarzdami, bu check-in'lar blocker'larni topish va ularni tez hal qilishga yordam beradi.
- Hamkorlikdagi hujjatlardan foydalaning: Confluence yoki Google Docs kabi vositalar yordamida umumiy hujjatlarni yuritib boring.
- Cross-functional o'qitishni rag'batlantiring: Turli yo'nalishdagi jamoa a'zolari bir-birining ishi haqida o'rganishi mumkin bo'lgan o'quv mashg'ulotlari yoki workshop'larni tashkil qiling.
- Blameless madaniyatni shakllantiring: DevOps muhitida xatolar va muvaffaqiyatsizliklarga aybdor qidirish sababi sifatida emas, balki o'rganish imkoniyati sifatida qarash kerak. Muammolar ochiq muhokama qilinadigan va asosiy e'tibor root cause'ni tushunishga qaratiladigan blameless madaniyatni rag'batlantiring.
Xulosa
DevOps olamida turli ko'nikmalar to'plamini puxta egallash tanlov emas, balki mutlaq zaruratdir. Cloud computing va infrastructure as code tafsilotlarini tushunishdan tortib monitoring va xavfsizlik amaliyotlarini joriy qilishgacha, har bir ko'nikma har qanday DevOps amaliyotining asosiy maqsadini — dasturiy ta'minotni tez, ishonchli va xavfsiz yetkazib berish imkonini yaratishni — amalga oshirishda muhim rol o'ynaydi.
O'z bilimlarini chuqurlashtirmoqchi yoki DevOps yo'lini boshlamoqchi bo'lganlar uchun quyida foydali manbalar keltirilgan:
- Kengaytirilgan DevOps roadmap: DevOps engineer sifatida puxta egallashingiz kerak bo'lgan DevOps ko'nikmalari, vositalari va texnologiyalarining to'liq doirasini batafsil yorituvchi keng qamrovli qo'llanma.
- Soddalashtirilgan DevOps roadmap: DevOps karyerasining asosiy qismlarini ajratib ko'rsatadigan va yangi boshlovchilarga sohada yo'l topishni osonlashtiradigan ixchamroq versiya.
- DevOps intervyu savollari: Mashhur intervyu savollariga javob berib, DevOps bo'yicha bilimingizni sinab ko'ring va keyingi ish suhbatingizdan a'lo darajada o'tish uchun o'z darajangizni oshirishga o'zingizni chorlang.
DevOps'dagi muvaffaqiyat texnik tajribani kuchli hamkorlik, muloqot va muammolarni hal qilish qobiliyatlari bilan uyg'unlashtiradigan har tomonlama ko'nikmalar to'plamini rivojlantirishdan iborat.
Soha rivojlanishda davom etar ekan, DevOps engineer'lar duch keladigan vositalar, amaliyotlar va qiyinchiliklar ham o'zgarib boradi. Doimiy o'rganishga sodiq qolib va moslashuvchan bo'lib, siz bu dinamik sohaning oldingi saflarida qolishingiz, tashkilotingizda innovatsiyalarni harakatga keltirishingiz va qiymat yaratishingiz mumkin.