Terraform backend: qanday ishlaydi va uni qanday sozlash kerak
Terraform backend'lari qanday ishlashini o'rganing, S3 remote backend'larini sozlang, state file'larni migratsiya qiling va production'dagi keng tarqalgan xatolardan qoching.
Muallif: Ekene Eze
Agar o'zingizning shaxsiy loyihangiz ustida ishlayotgan bo'lsangiz, uzoq vaqt davomida local state file bilan hech qanday muammosiz ishlab yuraverishingiz mumkin. Biroq jamoadoshingiz yoki CI/CD pipeline ayni shu vaqt oralig'ida Terraform apply'ni ishga tushirgan zahoti tartibsizlik boshlanadi. Jarayonlarning hech biri ikkinchisi ishlayotganini bilmaydi, shu sababli ikkalasi ham bitta state file'ga yozadi va uni buzib qo'yadi. Muvaffaqiyatsiz tugagan Terraform amali state file'ingizni haqiqiy infratuzilmangizdan uzib qo'yishi mumkin. Agar local kompyuteringiz ishdan chiqsa, Terraform backend'ning ushbu sozlama haqidagi barcha ma'lumotlarini yo'qotishingiz mumkin.
Terraform backend state boshqaruvini butun jamoangiz uchun markazlashtirish orqali bu muammoni hal qiladi. U state file'larni butun jamoangiz foydalana oladigan markaziy joyda saqlaydi. Har bir backend ham state locking'ni qo'llab-quvvatlamaydi. Local backend'da umuman locking yo'q, aksariyat remote backend'lar esa backend turi va konfiguratsiyasiga qarab farq qiladigan mexanizmlar orqali locking'ni qo'llab-quvvatlaydi. Backend konfiguratsiyangiz butun Terraform loyihangizning xavfsizligi va barqarorligini belgilaydi.
Ushbu qo'llanmada Terraform backend'lari qanday ishlashini va ular jamoalar uchun nima uchun muhimligini tushuntiraman. Infratuzilmasini AWS'da yuritadigan jamoalar orasida eng keng tarqalgan remote backend bo'lgan AWS'da remote backend'larni qanday sozlashni o'rganasiz. Shuningdek, backend migratsiyasi va infratuzilma state'iga oid keng tarqalgan muammolarni ham ko'rib chiqaman. HCP (HashiCorp Cloud Platform) standart backend block'idan foydalanmaydi. U state'ni buning o'rniga cloud block orqali boshqaradi, shuning uchun qo'llanmada u alohida mavzu sifatida yoritiladi.
TL;DR: Nimalarni o'rganasiz
Ushbu qo'llanma xavfsiz, production darajasidagi backend sozlamasini qurish uchun kerak bo'lgan hamma narsani qamrab oladi:
-
Terraform backend nima va u qanday ishlaydi
-
Local backend va remote backend o'rtasidagi farq
-
Cloud provider'ingiz uchun S3 backend'ni qanday sozlash
-
State file'larni backend'lar o'rtasida ma'lumot yo'qotmasdan qanday migratsiya qilish
-
Keng tarqalgan backend xatolari va ularni qanday tuzatish
Terraform backend nima?
Terraform backend — Terraform infratuzilmangizning state ma'lumotlarini saqlash va boshqarish uchun foydalanadigan tizim. U state file'ingiz qayerda turishini, amallar davomida Terraform uni qanday o'qishi va unga qanday yozishini hamda jamoangiz ushbu state'ga kirish huquqini qanday ulashishini nazorat qiladi. Aksariyat backend'lar ikki jarayon bir vaqtning o'zida bir-biriga zid state ma'lumotlarini yozishining oldini olish uchun state locking'ni qo'llab-quvvatlaydi, biroq bu siz tanlagan backend turiga bog'liq.
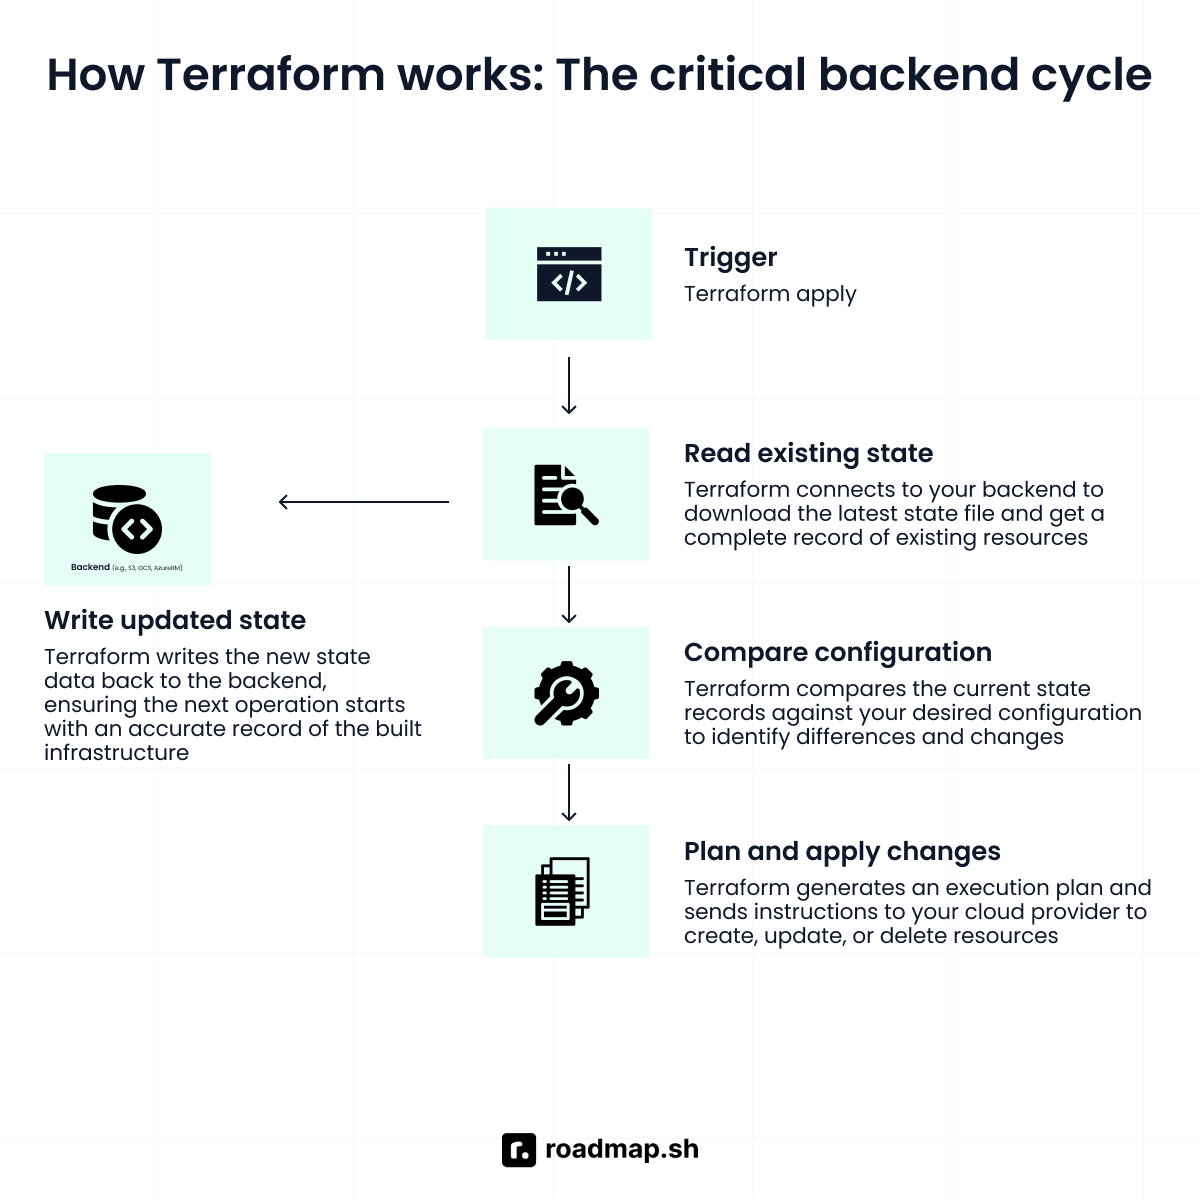
Terraform kodini yozib, ishga tushirganingizda u cloud provider'ingizga shunchaki ko'rsatmalar yuborib qo'ya qolmaydi. Avval u shu paytgacha yaratgan har bir infratuzilma resource'i haqidagi yozuvni olish uchun state file'ni o'qiydi. So'ngra bu yozuvni Terraform konfiguratsiyangiz bilan solishtiradi va farqni apply qiladi. Bu o'zgarishlarni apply qilgach, Terraform yangilangan state'ni backend'ingizga qayta yozadi. Bu keyingi amallarni joriy infratuzilmangiz bilan sinxron holda saqlaydi. Backend bo'lmasa, Terraform resource'larni kuzatib bora olmaydi va bir nechta manbadan kelgan o'zgarishlarni boshqara olmaydi.
Terraform state file nima va u nima uchun muhim?
Terraform backend infratuzilmangizni boshqarish uchun kerak bo'lgan barcha ma'lumotlarni state file deb ataladigan yagona faylda saqlaydi. Bu Terraform konfiguratsiyangizni u boshqaradigan cloud resource'lar bilan bog'laydigan JSON fayl. terraform plan, so'ngra terraform apply buyrug'ini ishga tushirganingizda Terraform cloud account'ingizda S3 bucket yaratadi. Keyin u bucket'ning ID'si, ARN'i, region'i va boshqa property'larini terraform.tfstate faylida qayd etadi.
State file bo'lmasa, Terraform quyidagilarni kuzatib bora olmaydi:
-
Joriy resource'lar va ularning holati, masalan, cloud account'ingizdagi S3 bucket
-
ARN'lar va region'lar kabi resource ID'lari va attribute'lari
-
Configuration drift, masalan, Terraform'dan tashqarida qo'lda kiritilgan o'zgarish
-
Resource dependency'lari, masalan, EC2 instance tayanadigan VPC
-
Avvalgi run'larning output'lari, masalan, IP manzillar
Agar state file'ingizni yo'qotsangiz, infratuzilmani Terraform bilan boshqarish imkoniyatini ham yo'qotasiz. Nomuvofiqliklarni aniqlay olmaysiz, resource'larni yangilay olmaysiz yoki ularni nazorat ostida olib tashlay olmaysiz. State file'ni qo'lda qayta tiklash mumkin, ammo bu ko'p vaqt oladi va xavfli.
Terraform backend'ning asosiy vazifalari
Har qanday Terraform loyihasidagi eng keng tarqalgan ikki xavf — state'ning buzilishi va ma'lumotlarning yo'qolishi.
-
State storage: State storage Terraform .tfstate faylingizni qayerda saqlashini belgilaydi. Local backend sukut bo'yicha state file'larni local fayl tizimingizda saqlaydi. U Terraform kodingiz bilan bir papkada, aynan Terraform buyruqlarini ishga tushiradigan joyingizda turadi. Jamoangiz kattalashgani sari state file'ni remote backend'ga ko'chirishingiz kerak bo'ladi. AWS S3 backend, Google Cloud Storage va Azure Blob Storage account'lari jamoalar foydalanadigan eng keng tarqalgan variantlardir. Ular jamoangizga barcha amallar davomida state file'laringizga xavfsiz, umumiy kirish imkonini beradi.
-
State locking: State locking faol Terraform amallari davomida state ma'lumotlaringizni himoya qiladi. Backend'ingizda state locking'ni yoqsangiz, Terraform state file'ga lock qo'yadi. Bu lock amal tugamaguncha boshqa jarayonlarning unga yozishini to'sib qo'yadi.
State storage va state locking'ni Terraform kodingizdagi backend block orqali sozlaysiz. Bu block S3, AzureRM va GCS kabi self-managed remote backend turlariga tegishli. HashiCorp Cloud Terraform esa buning o'rniga cloud block'dan foydalanadi — bu platforma siz uchun boshqaradigan alohida konfiguratsiya yo'li. terraform init -migrate-state buyrug'ini ishga tushirmasdan backend turini almashtirsangiz, state'ingiz eski joyida qolib ketadi va Terraform o'zi qurgan infratuzilmadan uziladi.
Backend block va cloud block
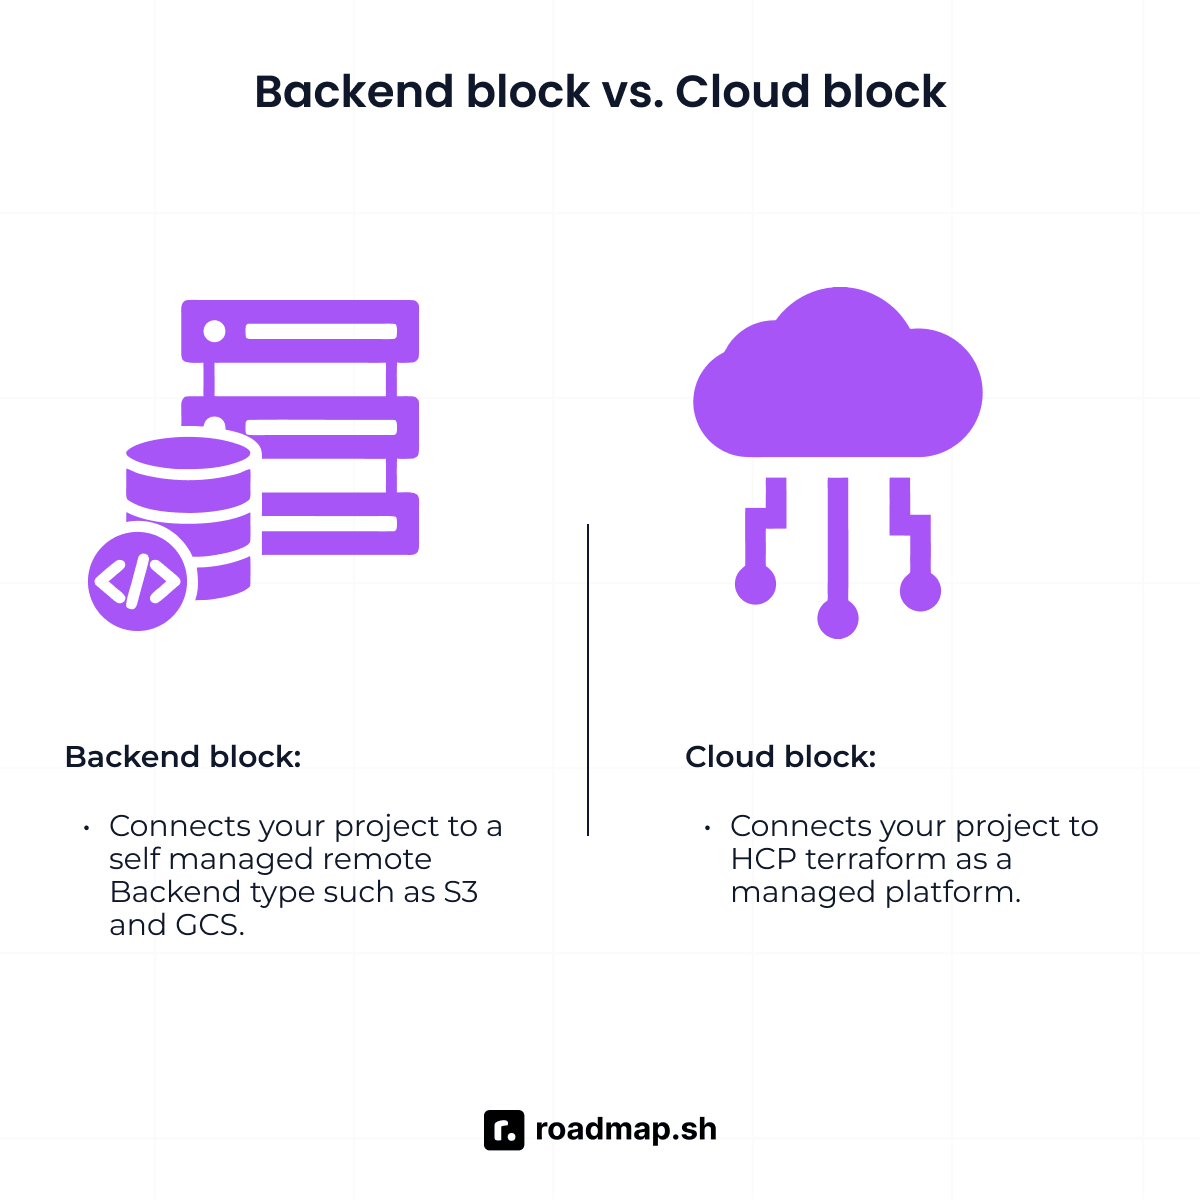
Terraform backend konfiguratsiyasini boshqarishning ikki usulini taqdim etadi:
-
Backend block: Backend block loyihangizni S3, AzureRM yoki GCS kabi self-managed remote backend turiga ulaydi. Storage, locking va kirish konfiguratsiyasini siz nazorat qilasiz.
-
Cloud block: Cloud block loyihangizni managed platforma sifatidagi HCP Terraform'ga ulaydi. Storage, locking va access control'ni platforma siz uchun bajaradi.
HashiCorp Cloud workspace'larida ishlayotganingizda backend block'idan foydalanishingiz shart emas. Buning o'rniga Terraform Cloud state file'ingizni maxsus cloud block orqali boshqaradi. Faqat state storage va locking bilan shug'ullanadigan standart remote backend'lardan farqli o'laroq, HCP Terraform remote execution'ni ham qo'llab-quvvatlaydi. Bu terraform plan va terraform apply local kompyuterda yoki CI/CD pipeline'da emas, balki HCP Terraform platformasida ishlashini anglatadi.
Eski qo'llanmalarda cloud va backend block'larining Standard Backends va Enhanced Backends deb atalganini ham uchratishingiz mumkin, biroq HashiCorp bu ajratishdan voz kechib, uni backend va cloud block modeli bilan almashtirgan.
Local va remote backend'larni taqqoslash
Siz tanlagan backend turi storage va locking qanday ishlashini belgilaydi. Sukut bo'yicha ishlatiladigan local backend state file'ingizni kompyuteringizda saqlaydi. Unda locking qo'llab-quvvatlanmaydi, shuning uchun u production'da ishlaydigan jamoalarga yaxshi mos kelmaydi.
Remote backend faylning buzilishini oldini olish uchun ham state storage'ni, ham state locking'ni taqdim etadi. Production muhitlari local backend bera oladiganidan ko'proq state storage talab qiladi. Remote backend tavsiya etiladigan variant, chunki u jamoangizni ma'lumot yo'qotishdan himoya qiladigan yuqoriroq durability, versioning va backup imkoniyatlarini taqdim etadi.
Quyidagi jadvalda bu ikki backend turi o'rtasidagi farqlar ko'rsatilgan:
| Xususiyat | Local backend | Remote backend (S3 bucket / AzureRM / GCS) |
|---|---|---|
| Saqlash joyi | Local fayl tizimi | Cloud object storage |
| State locking | Yo'q | Ha (mexanizmi farq qiladi) |
| Jamoa uchun xavfsiz | Yo'q | Ha |
| Versioning va rollback | Yo'q | Ha (storage xizmatida yoqishni talab qiladi) |
| Eng mos keladigan holatlar | Yakka tartibda o'rganish, demo'lar | Production muhitlari, jamoaviy workflow'lar |
Local backend
Yangi Terraform loyihasini boshlaganingizda local backend sizning sukut bo'yicha backend'ingiz bo'ladi. U hech qanday backend konfiguratsiyasisiz state file'ingizni local fayl tizimingizda (diskda) saqlaydi. Shu sababli u yakka tartibda o'rganish va tezkor demo'lar uchun juda mos keladi. Ammo bitta loyiha ustida bir nechta odam ishlay boshlagan zahoti local backend storage muammoga aylanadi.
Local backend jamoaviy muhitlarda quyidagi sabablarga ko'ra qiynaladi:
-
Local backend'da bir-biriga to'g'ri kelib qolgan amallar state ma'lumotlaringizni buzishini to'xtatadigan state locking yo'q.
-
State file'larni local fayl tizimida saqlash jamoangizga na backup, na bu ma'lumotlarga umumiy kirish imkonini beradi.
-
State file'ingiz ma'lumotlar bazasi parollari kabi sensitive ma'lumotlarni plain text ko'rinishida saqlaydi va bitta Git commit bu ma'lumotlarni public repository'ga push qilib yuborishi mumkin.
Yomon sukut bo'yicha sozlamalardan qochish uchun Terraform backend sozlashni terraform init orqali amalga oshiradi. Bu buyruq loyihangiz uchun local backend konfiguratsiyasini avtomatik ravishda yaratadi. Biroq jamoalar backend konfiguratsiyasi uchun fayl yo'lini yoki maxsus local sozlamani xohlaganlarida ko'pincha uni o'zlari qo'shadi. Bunday holatda parametrlarni quyidagi formatda e'lon qilasiz:
# Local backend configuration
terraform {
  backend "local" {
    path = "terraform.tfstate"
  }
}
Remote backend'lar: jamoalar uchun to'g'ri standart tanlov
Remote backend'lar state ma'lumotlaringizni local kompyuterlardan xavfsiz cloud storage'ga ko'chiradi. Har bir jamoa a'zosi va har bir CI/CD pipeline umumiy, markaziy joy orqali bitta state backend'ga kirish imkoniga ega bo'ladi. Keng tarqalgan remote backend provider'lari qatoriga Amazon S3, Azure Blob Storage va Google Cloud Storage kiradi, ularning har biri o'ziga xos tarzda sozlanadi. Shunday bo'lsa-da, terraform init markaziy joyga ulana olishi uchun har bir muhitga baribir o'z backend konfiguratsiyasi yoki hech bo'lmaganda partial configuration qiymatlari kerak bo'ladi.
Remote backend jamoangizga quyidagi afzalliklarni beradi:
-
Bir nechta jamoa fayllarni qo'lda ulashmasdan bitta state file bilan ishlay oladi.
-
Remote storage provider'lari ma'lumot yo'qolishining oldini olish uchun backup va redundant storage taqdim etadi.
-
Terraform backend'lari sensitive state ma'lumotlarini in transit va at rest holatida xavfsiz saqlaydi.
-
State file'laringiz tarixini saqlash uchun storage xizmatingizda versioning'ni yoqing. S3, GCS va Azure Blob Storage'ning barchasi versioning'ni qo'llab-quvvatlaydi, ammo har biri alohida sozlash bosqichini talab qiladi.
-
CI/CD pipeline'lar sensitive credential'larni Terraform kodingizda saqlamasdan turib cloud'dagi state ma'lumotlariga kira oladi. Shunga qaramay, pipeline ulana olishi uchun kerakli backend konfiguratsiya qiymatlarini
terraform initvaqtida berishingiz kerak bo'ladi.
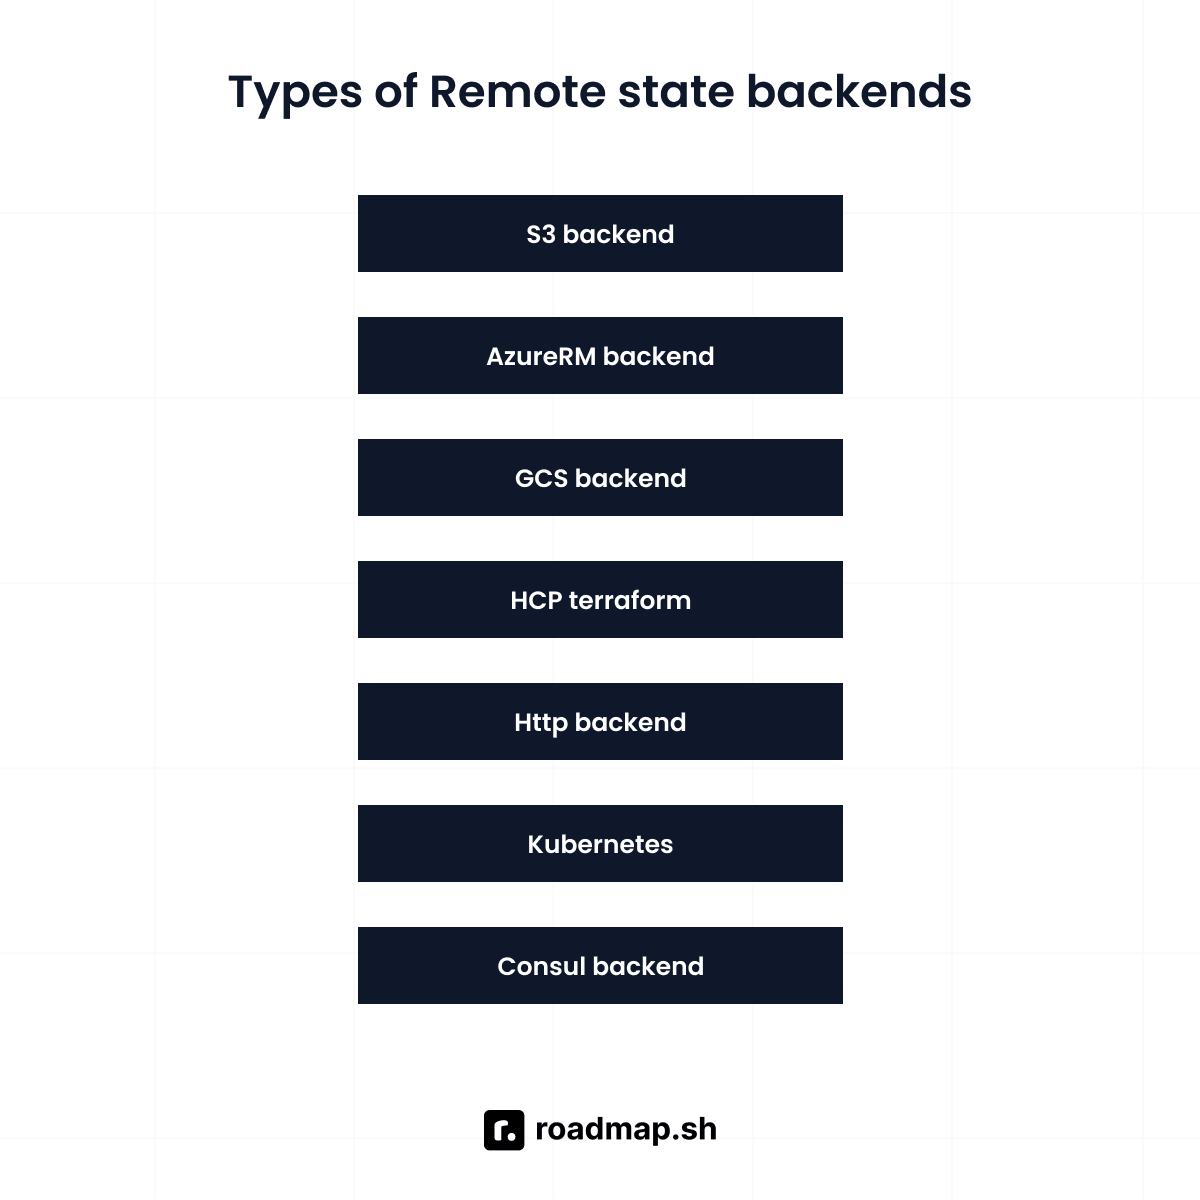
Bu imkoniyatlarga ega bo'lish uchun jamoangizga Terraform state file'larini saqlash uchun xavfsiz joy kerak. Eng yaxshi variant siz tanlagan cloud'ga bog'liq:
-
S3 backend — AWS jamoalari uchun
use_lockfileparametri yordamidagi native locking bilan. -
AzureRM backend — Azure jamoalari uchun blob lease locking bilan Azure Blob Storage account'iga ulanadi.
-
Terraform GCS backend GCP jamoalari uchun o'rnatilgan state locking'ni ta'minlash maqsadida Google Cloud Storage API mexanizmlaridan foydalanadi.
-
HashiCorp Cloud Terraform state storage va locking'ni managed platforma sifatida bajaradi. U 2026-yil martida legacy bepul tarifning o'rnini egalladi. Yangi kengaytirilgan bepul tarif jamoalarga 500 tagacha managed resource va cheklanmagan sondagi foydalanuvchilarni bepul taqdim etadi.
-
HTTP, Kubernetes va Consul backend private data center'lardagi self-hosted infratuzilmani qo'llab-quvvatlaydi.
Bu backend turlari turli platformalarda Terraform state boshqaruvini qamrab oladi. Qaysi backend konfiguratsiyasi jamoangizga eng mos kelishini siz tanlagan deployment engine belgilaydi. Agar jamoangiz OpenTofu'ga o'tsa, S3, AzureRM, GCS va HTTP kabi aksariyat backend turlari Terraform'dagidek ishlayveradi. HCP Terraform cloud block'i OpenTofu'ga o'tkazib bo'lmaydigan yagona backend turidir. U HashiCorp infratuzilmasi bilan integratsiyalashgan va tijoriy platformadan tashqarida ishlamaydi.
Terraform'da remote backend'larni sozlash
Quyidagi bo'limda infratuzilmasini AWS'da yuritadigan jamoalar uchun eng keng tarqalgan remote backend — S3 backend'ni qanday sozlash ko'rsatilgan. Bu misollarda joriy sintaksis, jumladan Terraform 1.10'dan boshlab mavjud bo'lgan native S3 locking ishlatilgan. Terraform buni eski versiyalarda qo'llanilgan DynamoDB locking yondashuvini almashtirish uchun joriy qilgan.
AWS S3 backend
AWS S3 backend block'ini yozishni boshlashdan oldin sizga quyidagilar kerak:
-
State file'ingizni joylashtirish uchun maqsadli S3 bucket. Ma'lumotlaringizni tasodifan o'chirib yuborilishdan himoya qilish uchun tavsiya etilgan best practice sifatida ushbu bucket'da object versioning'ni yoqing.
-
Terraform backend'ni initsializatsiya qilishga urinishdan oldin faol AWS credential'lari. Local development uchun access key'larni uzatish maqsadida environment variable'laringizni (
AWS_ACCESS_KEY_ID,AWS_SECRET_ACCESS_KEY) sozlang. Shuningdek, kirishni AWS shared credentials fayli va AWS shared configuration faylidagi local profillar yordamida ham boshqarishingiz mumkin. CI/CD pipeline'lar kabi avtomatlashtirilgan muhitlar uchun esa buning o'rniga xavfsiz IAM role'dan foydalaning. -
S3 bucket'ga kirish uchun IAM permission'lari (
s3:GetObject,s3:PutObject,s3:ListBucket).
Terraform initsializatsiya paytida S3 bucket'ni yaratmaydi. Avval AWS CLI orqali object versioning yoqilgan bucket'ni yaratishingiz va kirishni sozlashingiz kerak. Agar sukut bo'yicha belgilangan us-east-1 region'idan foydalansangiz, ushbu buyruqni ishga tushiring:
aws s3api create-bucket --bucket my-terraform-state-bucket --region us-east-1
Agar boshqa biror AWS region'idan foydalansangiz, API xatolarining oldini olish uchun location constraint parametrini qo'shishingiz shart:
aws s3api create-bucket \
  --bucket my-terraform-state-bucket \
  --region us-west-2 \
  --create-bucket-configuration LocationConstraint=us-west-2
Bucket'ni yaratganingizdan so'ng, object versioning'ni yoqish uchun quyidagi buyruqni bajaring:
aws s3api put-bucket-versioning --bucket my-terraform-state-bucket --versioning-configuration Status=Enabled
Bucket versioning S3 backend ishlashi uchun qat'iy talab emas. Ba'zi jamoalar buni dastlabki sozlash paytida uni butunlay o'tkazib yuborishga sabab deb biladi. Ammo men muvaffaqiyatsiz deployment'dan keyin muhim state file'larini yo'qotgan va ularni tiklashning hech qanday yo'li bo'lmagan jamoalar bilan ishlaganman. Shuning uchun bu xavfdan himoyalanish uchun birinchi terraform init commit'ingizdan oldin object versioning'ni albatta yoqing.
Terraform 1.10 use_lockfile = true argument'i orqali native S3 locking'ni joriy qildi. Bu imkoniyat state locking uchun alohida Amazon DynamoDB jadvalini provision qilish zaruratini yo'q qiladi. Agar 1.10'dan past Terraform versiyalaridan foydalansangiz, bu yangi argument'ni tushirib qoldiring va concurrency himoyasini ta'minlash uchun an'anaviy dynamodb_table parametridan foydalaning.
terraform {
  # AWS S3 remote backend configuration block
  backend "s3" {
    bucket       = "my-terraform-state-bucket"
    key          = "prod/terraform.tfstate"
    region       = "us-east-1"
    use_lockfile = true  # Native S3 locking introduced in Terraform 1.10
    encrypt      = true  # Encrypts your state file at rest in S3, strongly recommended for production environments
  }
}
Agar jamoangiz infratuzilma uchun Azure Blob Storage yoki Google Cloud Storage'dan foydalansa, har bir provider'ga xos authentication va xavfsizlik choralari uchun xuddi shunday konfiguratsiya sozlamasidan foydalanishingiz mumkin.
Partial backend configuration
Partial configuration backend konfiguratsiya faylingizdan sensitive qiymatlarni chiqarib tashlash imkonini beradi. Bu qiymatlarni matnda saqlash o'rniga yetishmayotgan qiymatlarni keyinroq, terraform init vaqtida uzatasiz. Bu remote state storage'ingizni initsializatsiya qilishni muammosiz yakunlashga yordam beradi.
Partial configuration'dan foydalanish credential'larni public repository'lardan uzoqda saqlaydi va xavfsizlik nuqtai nazaridan ochiqlikni kamaytiradi. U bir nechta workspace'da turli Terraform backend parametrlaridan foydalanish imkonini beradi.
Boshlash uchun bo'sh backend block'ini e'lon qiling:
# Partial configuration: values supplied at terraform init
terraform {
  backend "s3" {}
}
Backend block'ini bo'sh qoldirish sensitive qiymatlarni Terraform konfiguratsiyangizdan tashqarida saqlaydi. Qolgan backend tafsilotlarini terraform init vaqtida ikki usulning biri bilan taqdim etasiz:
-
Inline flag'lar
-
Backend config fayli
Yetishmayotgan qiymatlarni taqdim etish va remote backend'ingizga ulanish uchun istalgan usuldan foydalaning:
# Method 1: Pass inline flags during Terraform initialization
terraform init \
  -backend-config="bucket=my-terraform-state" \
  -backend-config="key=prod/terraform.tfstate" \
  -backend-config="region=us-east-1"

# Method 2: Point to a separate backend file path
terraform init -backend-config=path/to/backend-config.tfvars
CI/CD pipeline'ingiz qiymatlarni environment variable sifatida saqlasa, birinchi usuldan foydalaning. Ikkinchi usul qiymatlarni backend faylidan olish uchun -backend-config=PATH flag'idan foydalanadi. Har bir muhit uchun bitta fayl saqlash bir nechta muhitni boshqarishni oson qiladi.
Terraform backend'lari o'rtasida migratsiya qilish
Bir kun kelib ko'plab muhitlarda infratuzilmani boshqarish jamoalarni state file'larni saqlash usulini o'zgartirishga olib keladi. Ular local backend'dan S3 backend'ga yoki S3'dan managed backend'ga migratsiya qilishlari mumkin.
Ammo kuzatishlarimga ko'ra, migratsiya noto'g'ri ketganda state file'ini tuzatishga ko'p vaqt sarflaydiganlar aynan backup bilan ovora bo'lmaydigan jamoalardir. Shuning uchun boshlashdan oldin state file'ingizning backup'ini olishingiz muhim, chunki bitta xato remote state ma'lumotlaringizga zarar yetkazishi mumkin.
Migratsiya jarayoni
Terraform backend'lari bilan anchadan beri ishlab kelayotganim sababli, migratsiyadan oldin muhandislarga doim beradigan birinchi maslahatim — storage sozlamasiga biror o'zgartirish kiritishdan oldin state file'lari va konfiguratsiyasini tayyorlab olish. Quyidagi bosqichlar state file'ingizni ma'lumot yo'qotmasdan qanday ko'chirishni ko'rsatadi:
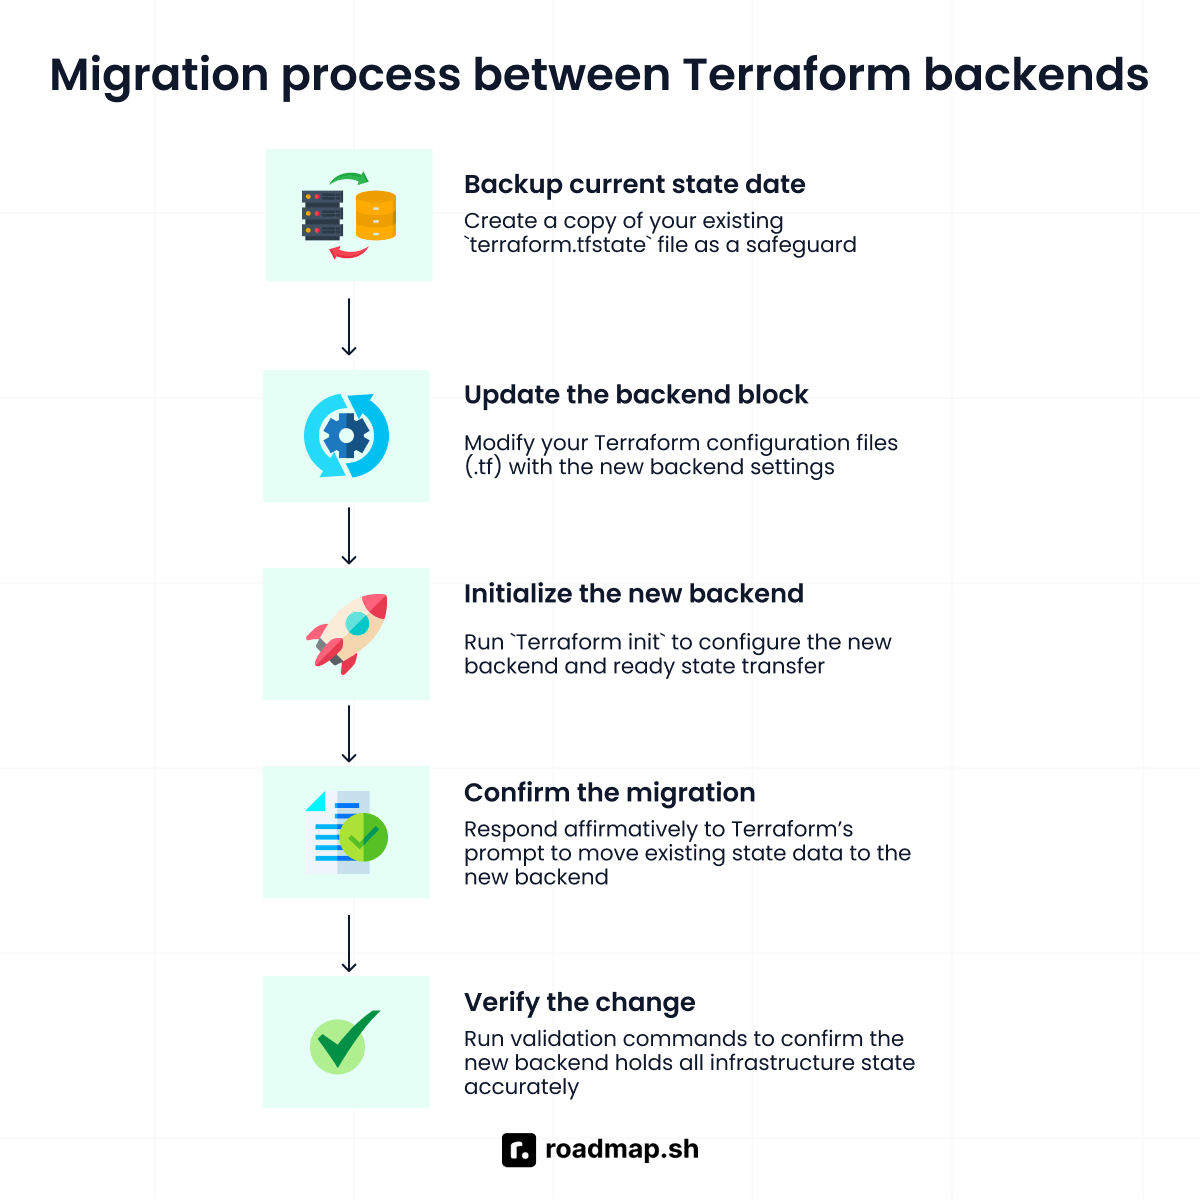
1-qadam: Joriy state ma'lumotlaringizning backup'ini oling
O'zgartirishlar kiritishdan oldin infratuzilma state'ingiz nusxasini saqlab qo'yish uchun terraform state pull buyrug'ini ishga tushiring. Migratsiya paytida biror narsa noto'g'ri ketsa, u sizga tiklash uchun fayl beradi. Bu qadamni o'tkazib yuborish state ma'lumotlarini buzishi va infratuzilmani boshqarishda muammolarga olib kelishi mumkin.
terraform state pull > backup.tfstate
2-qadam: Backend block'ini yangilang
Root module'ingizdagi asosiy konfiguratsiya faylini oching va Terraform block'ini toping. Backend config sozlamalarini yangi cloud storage manzilingizga yo'naltiradigan qilib o'zgartiring. Local state file'dan migratsiya qilayotganda bu o'zgarish boshqaruvingizni markazlashtiradi. Buning uchun backend "local" {} block'ini yangi backend "s3" {} block'i bilan almashtiring va kerakli argument'larni to'ldiring. Sozlamangizda konfiguratsiya xatolariga yo'l qo'ymaslik uchun faqat bitta backend block'i bo'lishi muhim. Bu kodni yangilash faqat konfiguratsiya faylini o'zgartiradi. Yangi backend'ni faollashtirish va ma'lumotlarni ko'chirish uchun keyingi initsializatsiya bosqichini baribir bajarishingiz kerak.
3-qadam: Yangi backend'ni initsializatsiya qiling
Terraform papkangizni tayyorlash uchun initsializatsiya buyrug'ini ishga tushiring. Bu qadam Terraform biror state ma'lumotini ko'chirishidan oldin yangi backend konfiguratsiyangizni faollashtiradi. So'ngra Terraform backend konfiguratsiyangiz endi yangi joyga ishora qilayotganini aniqlaydi. U mavjud state ma'lumotlaringizni yangi remote backend'ga migratsiya qilishni xohlaysizmi yoki yo'qmi, tasdiqlashingizni so'raydi.
terraform init
4-qadam: Migratsiyani tasdiqlang
Terminal oynangizda tasdiqlash so'rovi paydo bo'lganda yes deb yozing. Shundan so'ng Terraform state ma'lumotlaringizni yangi remote backend manziliga nusxalaydi. Yuklash tugagach, Terraform ko'chirishni tekshiradi. Keyin u yangi Terraform backend'ida manba fayldagi bilan bir xil state ma'lumotlari borligini tekshiradi.
5-qadam: O'zgarishni tekshiring
Migratsiya muvaffaqiyatli bo'lganini tasdiqlash uchun terraform plan buyrug'ini ishga tushiring. Hech qanday o'zgarish aniqlanmagan toza plan Terraform migratsiya qilingan state file'ni o'qiy olishini va haqiqiy infratuzilma resource'laringiz yangi Terraform backend'idagilarga mos kelishini tasdiqlaydi. Agar plan kutilmagan o'zgarishlarni ko'rsatsa, to'xtang va apply qilmang. Davom etishdan oldin har qanday tafovutlarni aniqlash uchun backup state file'ingizni ochib, uni migratsiya qilingan state bilan solishtiring.
terraform plan
Avtomatlashtirilgan skriptlar va interaktiv bo'lmagan muhitlarda tasdiqlash so'rovlari bajarilishni to'sib qo'yadi. Migratsiyani foydalanuvchi kiritishisiz davom ettirish uchun migratsiya flag'laridan foydalaning:
terraform init -migrate-state -force-copy
Agar bir nechta workspace'ni boshqarsangiz ham, bu migratsiya jarayoni xuddi shunday ishlaydi. Terraform workspace tuzilmalarini aniqlaydi va mavjud barcha workspace'larni yangi remote backend'ga nusxalashni taklif qiladi.
HCP Terraform'dan (cloud block) migratsiya qilish
State migratsiyasi biznes ehtiyojlari o'zgarganda yoki platforma cheklovlari o'zgarishni talab qilganda amalga oshiriladi. Masalan, ba'zi jamoalar HashiCorp Cloud Terraform'ning bepul tarifiga sig'may qoladi. Shunda ular platformaning cloud block'ini Amazon S3 yoki Google Cloud Storage kabi an'anaviy remote storage block'i bilan almashtiradi.
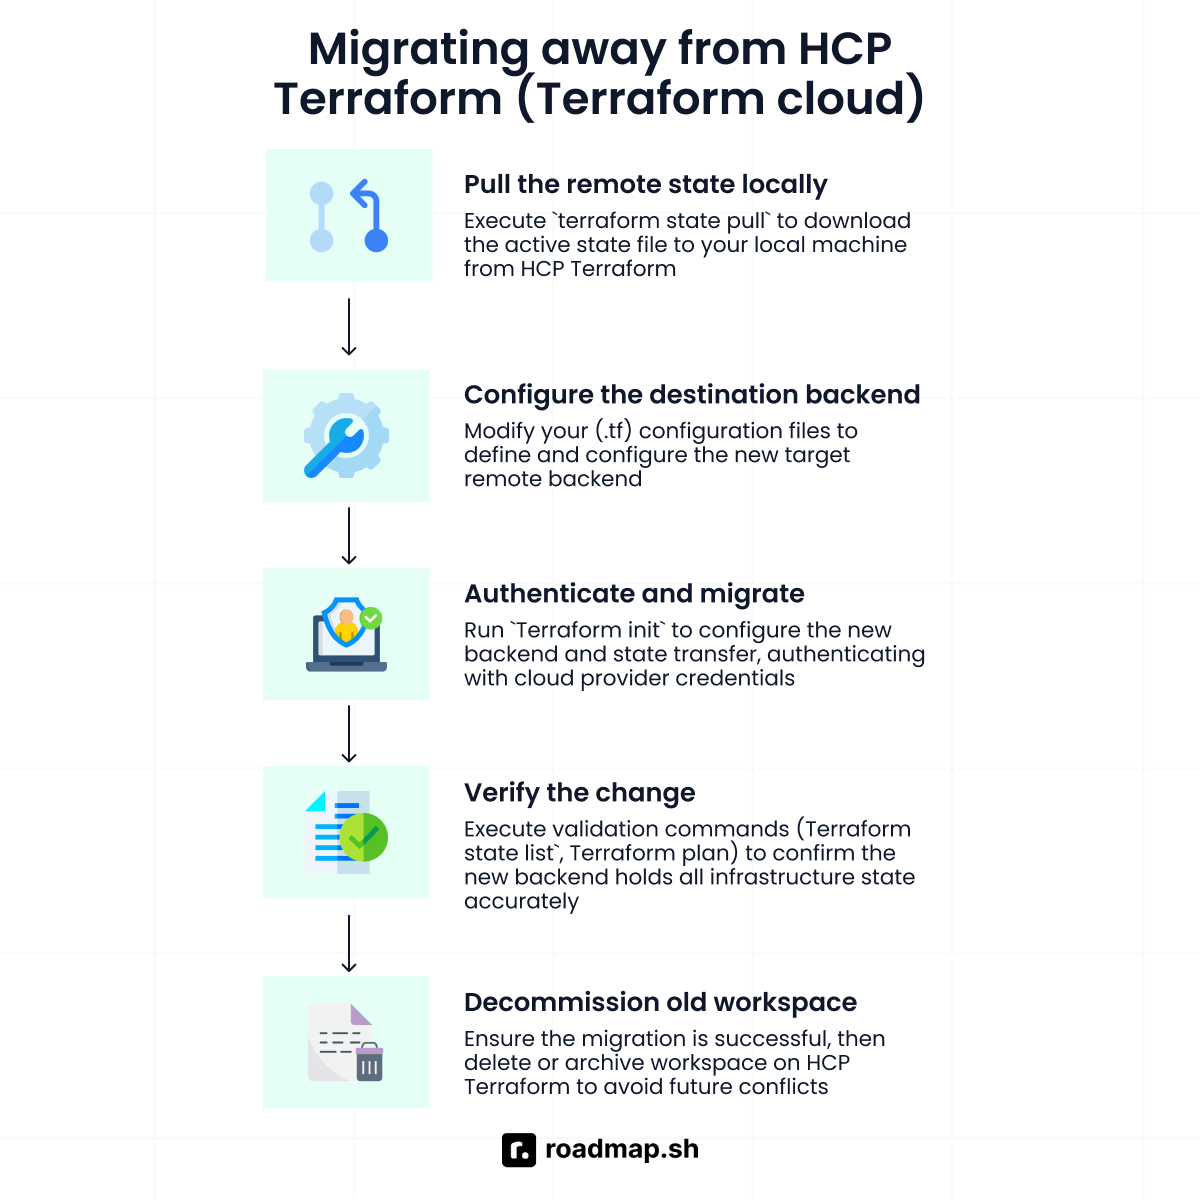
Quyidagi bosqichlar bu migratsiyani qanday bajarishni ko'rsatadi:
1-qadam: Remote state'ni local'ga pull qiling
Joriy state ma'lumotlaringizni cloud platformadan local root papkangizga yuklab olishdan boshlang:
terraform state pull > local-state.json
local-state.json faylida plain-text secret'lar va resource metadata'si mavjud. Bu fayl bilan xavfsiz muomala qiling, uni hech qachon version control repository'ingizga commit qilmang va migratsiyani tugatishingiz bilanoq darhol o'chirib tashlang.
2-qadam: Maqsad backend'ni sozlang
Konfiguratsiya faylingizdan cloud {} block'ini olib tashlang. Uning o'rniga maqsadli Amazon S3 storage bucket'ingiz uchun to'liq aniqlangan backend block'ini qo'shing. Terraform ma'lumotlarni aynan qayerga yo'naltirishni bilishi uchun o'zingizning bucket, key va region parametrlaringizni ko'rsatishingiz shart. use_lockfile parametrini true qilib belgilash orqali native S3 locking'ni yoqing:
terraform {
  backend "s3" {
    bucket       = "my-migration-bucket-name"
    key          = "infrastructure/terraform.tfstate"
    region       = "us-east-1"
    use_lockfile = true
  }
}
3-qadam: Authentication'dan o'ting va migratsiya qiling
Terraform maqsadli bucket'ga kira olishi uchun terminal session'ingizda environment variable'lar yoki CLI konfiguratsiyalari orqali cloud provider credential'laringizni o'rnating. Authentication'dan o'tgach, infratuzilma state ma'lumotlaringizni ko'chirish uchun initsializatsiya buyrug'ini migratsiya flag'i bilan bajaring:
terraform init -migrate-state
Terraform o'tishni amalga oshiradi va local state file'ingizni yangi cloud bucket manziliga yuklaydi. Bu workflow infratuzilma engine'lari o'rtasida state'ning xavfsiz ko'chirilishini ta'minlaydi. U native HashiCorp Cloud platforma block'ini qo'llab-quvvatlamaydigan OpenTofu migratsiyalariga ham tegishli.
Terraform backend'larining amaliy qo'llanilishi
Quyida jamoalar Terraform backend'laridan qanday foydalanishiga misollar keltirilgan:
Jamoaviy hamkorlik
Umumiy remote storage bir nechta jamoadoshga bitta infratuzilma kodi ustida birgalikda ishlash imkonini beradi. State file'lar local kompyuterda turganda boshqa jamoa a'zolari so'nggi yangilanishlarni ko'ra olmaydi. Remote backend infratuzilma state'iga yagona markaziy joydan kirish imkonini berish orqali bu muammoni hal qiladi. U, shuningdek, birinchi deployment buyrug'i ishlayotgan paytda ikkinchisini to'sib qo'yish uchun state locking'dan foydalanadi. Bu imkoniyat ham open-source Terraform'da, ham Terraform Enterprise'da ishingizni buzilishdan himoya qiladi.
Muhitlarni izolyatsiya qilish
Konfiguratsiyalaringiz uchun noyob path'lar, prefix'lar yoki cloud access key'lardan foydalaning. Bu usul development, staging va production workload'laringizni bir-biridan ajratib turadi, bu esa yomon deployment yuz berganda blast radius'ingizni (zarar qanchalik keng tarqalishi mumkinligini) cheklaydi. Development'dagi xato o'sha yerda qoladi va production state file'laringizga yeta olmaydi. Mustaqil remote papkalar murakkab ichma-ich backend block'ini talab qilmasdan bu ajratishni ta'minlaydi.
CI/CD pipeline'ni avtomatlashtirish
Avtomatlashtirilgan pipeline'larga remote state'ni inson aralashuvisiz saqlash va boshqarish uchun markaziy storage mexanizmi kerak. Remote backend infratuzilma yozuvlaringiz uchun ishonchli asosiy manba vazifasini bajarib, bu talabni qondiradi. CI/CD job'laringiz backend konfiguratsiya block'ingizni o'qib chiqib va environment variable'larda saqlangan credential'lardan foydalanib, ushbu remote state'ga kiradi.
Ikki pipeline job'i bir vaqtda ishga tushganda state locking'ga ega backend birinchisi tugamaguncha ikkinchi so'rovni to'sib turadi. State locking'ga ega bo'lmagan backend'larda bunday himoya yo'q, bu esa concurrent run'larning bir-biriga zid yangilanishlarni keltirib chiqarishi va infratuzilma ma'lumotlaringizni buzishiga yo'l ochadi.
State'ni ulashish
Katta tizimlar ko'pincha infratuzilmani kichik, boshqarish oson bo'lgan qismlarga bo'lishni talab qiladi. Bu kichikroq qismlarni bir-biriga bog'lash uchun terraform_remote_state data source'idan foydalanishingiz mumkin. Bu data source alohida backend state file snapshot'idagi output'larga kirish imkonini beradi. Bitta infratuzilma konfiguratsiyasi resource ma'lumotlarini output sifatida ochib beradi, boshqa mustaqil konfiguratsiya esa bu qiymatlardan bog'liq resource'larni qurish uchun foydalanadi.
Masalan, tarmoq konfiguratsiyasi Virtual Private Cloud (VPC) yaratadi va subnet ID'larini o'zining remote state file'iga output sifatida yozadi. Ilova konfiguratsiyasi esa o'sha subnet ID'larini terraform_remote_state orqali o'qiydi va virtual mashinalarini to'g'ri tarmoqqa deploy qilish uchun bu data source attribute'laridan foydalanadi.
Disaster recovery
Amazon S3 kabi cloud object storage fayllaringiz uchun o'rnatilgan backup vositalarini taqdim etadi. Object versioning'ni yoqsangiz, u state file'ga kiritilgan barcha o'zgarishlar tarixini saqlaydi. Demak, noto'g'ri konfiguratsiya o'zgarishi endi infratuzilmani to'liq qayta qurishni anglatmaydi. Versiyalar tarixini ko'rib chiqib, tizimingizni avvaldan ma'lum bo'lgan yaxshi holatga qaytarish uchun oldingi state file'ni tiklashingiz mumkin.
Terraform backend'lari bilan bog'liq keng tarqalgan xatolar
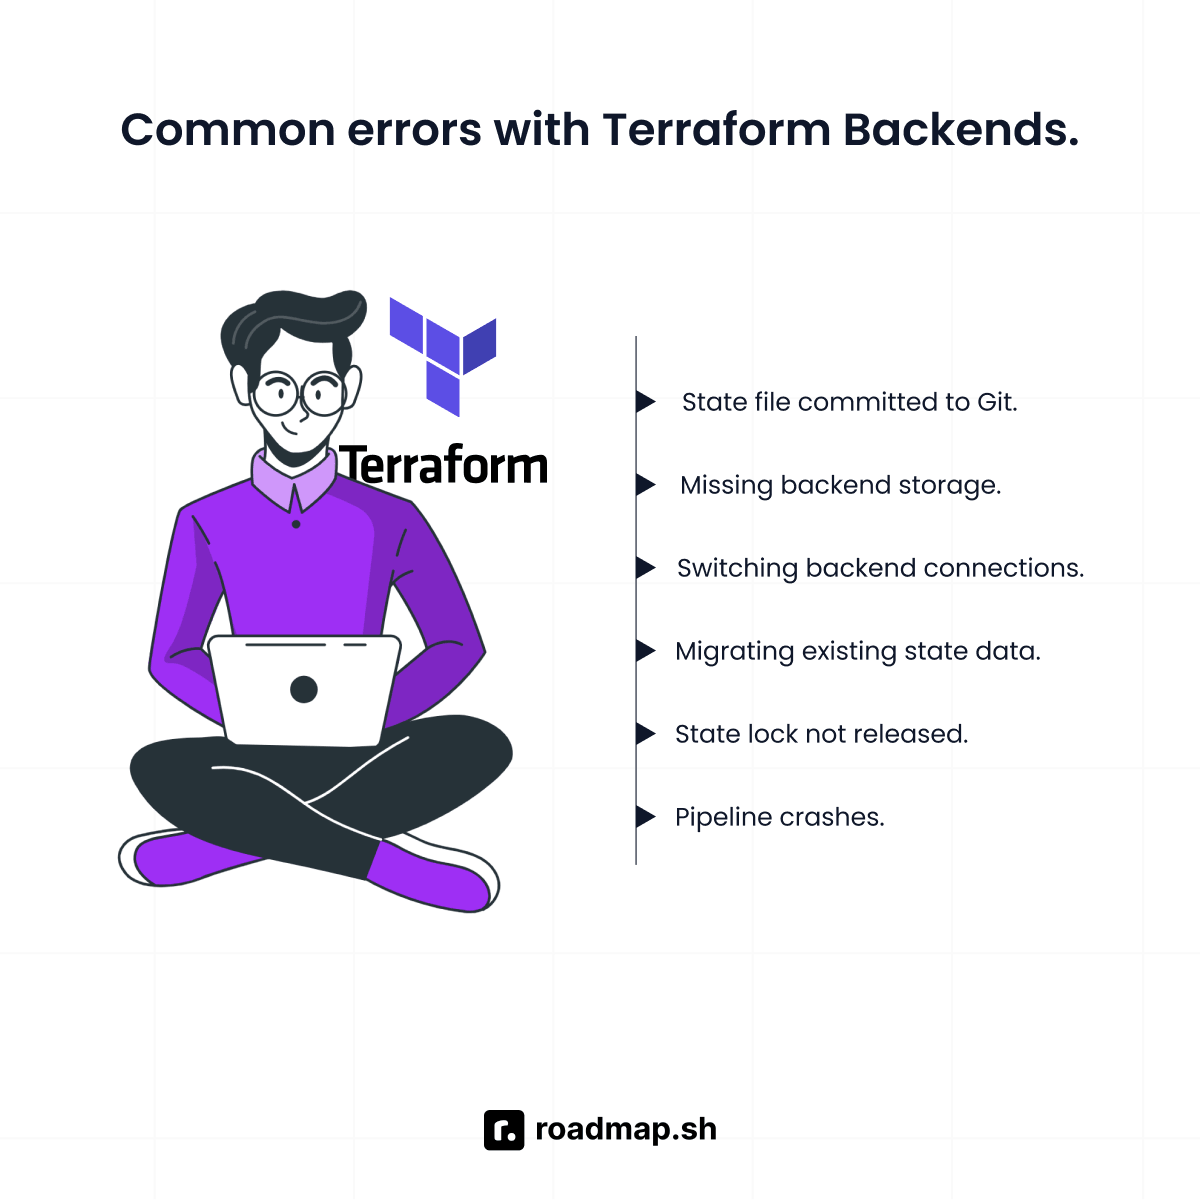
Quyida jamoalar Terraform backend'laridan foydalanishda duch kelganini men ko'rgan keng tarqalgan muammolar keltirilgan:
-
State file Git'ga commit qilingan: Agar state file Git'ga commit qilingan bo'lsa, plain-text secret'lar endi version control repository'ingizda turibdi. Ma'lumotlaringizni himoya qilish uchun hoziroq
.gitignorefaylingizga state pattern'larini qo'shing. -
Backend storage mavjud emas: Maqsadli bucket mavjud bo'lmagani uchun initsializatsiya muvaffaqiyatsiz tugaydi. Terraform'ni ishga tushirishdan oldin bootstrap skripti yoki cloud CLI yordamida avval cloud storage asset'laringizni yarating.
-
Backend ulanishlarini almashtirish: Backend block'ini o'zgartirganingizda initsializatsiya muvaffaqiyatsiz tugaydi, chunki local konfiguratsiyangiz endi oxirgi initsializatsiyadagi state'ga mos kelmaydi. Avval keshlangan backend metadata'sini bekor qilish va Terraform'ni fayllaringizdagi joriy backend konfiguratsiyasi bilan initsializatsiya qilishga majburlash uchun
-reconfigureflag'idan foydalaning. Biroq-reconfigureflag'idan faqat mavjud state'ingizni yangi backend'ga ko'chirish kerak bo'lmaganda foydalaning. Agar state ma'lumotlarini saqlab qolish kerak bo'lsa, buning o'rniga-migrate-stateflag'idan foydalaning. Maqsadingiz state migratsiyasi bo'lgan holda-reconfigureni ishga tushirsangiz, mavjud state'ingiz eski backend'da qolib ketadi.terraform init -reconfigure -
Mavjud state ma'lumotlarini migratsiya qilish: Infratuzilma tarixingizni local storage'dan yangi remote manzilga ko'chirganingizda Terraform aniq tasdiqni talab qiladi. Mavjud state tracking ma'lumotlaringizni yangi backend'ga nusxalash uchun
-migrate-stateflag'idan foydalaning:terraform init -migrate-state -
State lock bo'shatilmagan: Pipeline crash'i yoki to'satdan yuz bergan tarmoq uzilishi state file'ni lock holatida qoldiradi. Blokni olib tashlash uchun xato xabarida ko'rsatilgan noyob ID bilan
force-unlockbuyrug'ini ishga tushiring:terraform force-unlock <LOCK_ID>Bu buyruqni bajarishdan oldin boshqa hech qanday avtomatlashtirilgan jarayon ishlamayotganiga ishonch hosil qiling.
-
Pipeline crash'lari: Lock tekshiruvlari bo'lmaganda bir vaqtda ishlaydigan avtomatlashtirish job'lari o'zaro to'qnashadi. CI/CD pipeline'ingizni build'ni muvaffaqiyatsiz tugatish o'rniga job'larni navbatga qo'yadigan yoki ochiq lock'lar bo'shashini kutadigan qilib sozlang.
Terraform backend'lari bo'yicha best practice'lar
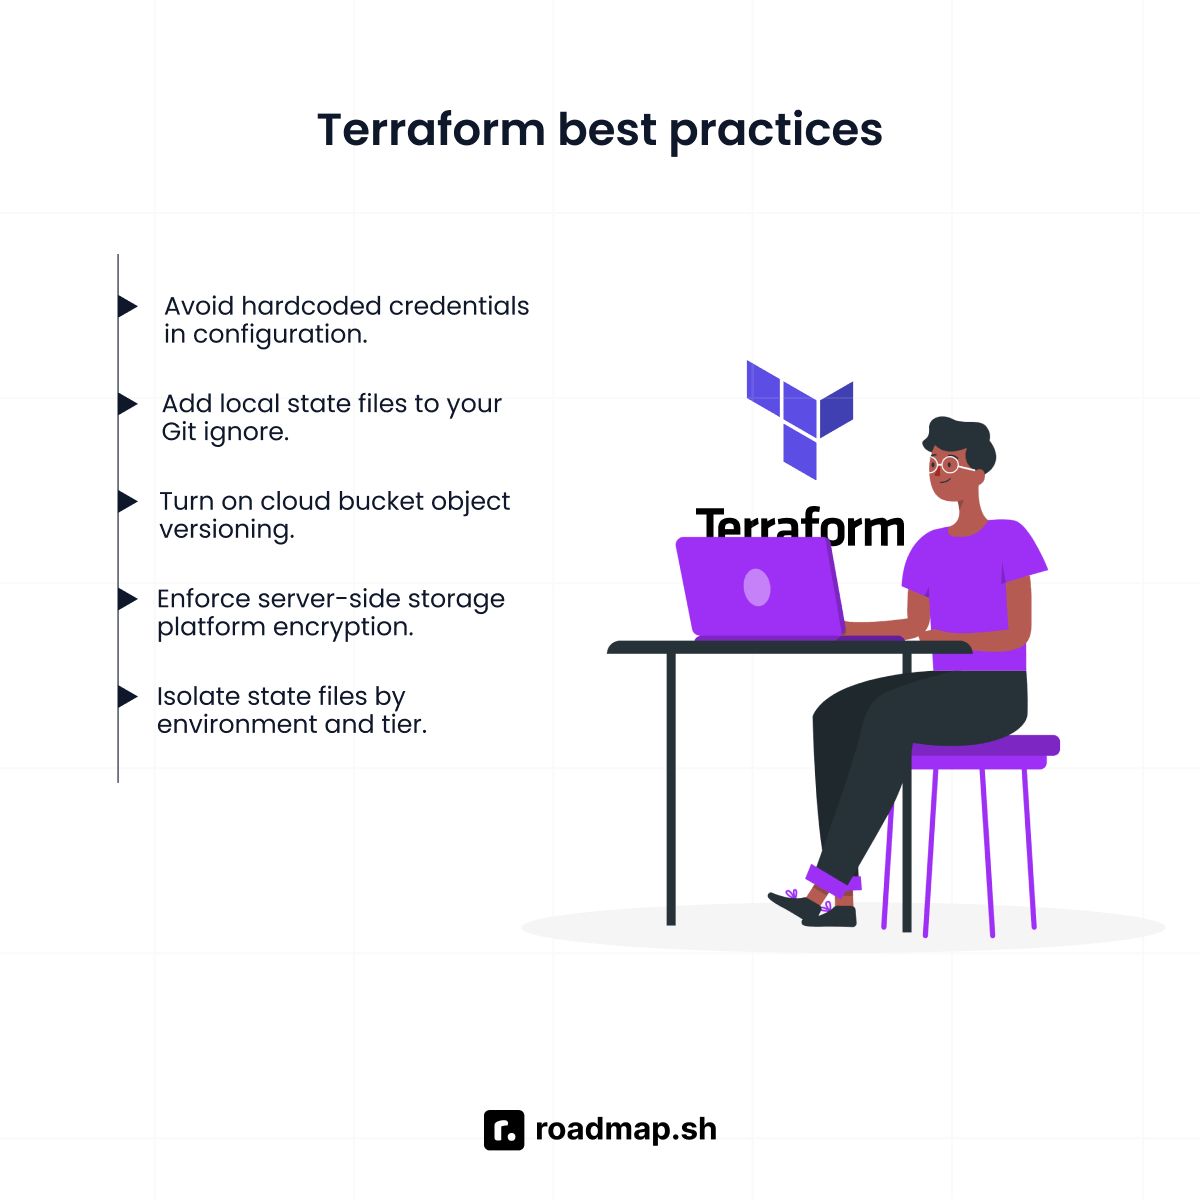
Tajribamga ko'ra, production'dagi har bir Terraform backend nosozligi quyidagi amaliyotlardan birini o'tkazib yuborish bilan bog'liq bo'ladi:
-
Konfiguratsiyadagi hardcode qilingan credential'lar: Backend block'laringiz ichiga hech qachon secret key'lar yoki access token'larni joylashtirmang. Backend konfiguratsiyasi authentication ma'lumotlaringizni emas, faqat storage manzilini belgilashi kerak. Buning o'rniga remote backend'ga kirishni cloud muhitingiz yoki CI/CD runner identity'si orqali authenticate qiling. Terraform bu storage credential'larini runtime'da tizim environment variable'lari yoki cloud provider authentication flow'lari yordamida aniqlaydi.
-
State'ning Git tarixida ochilib qolishi: Konfiguratsiyalarni local'da test qilganingizda Terraform ma'lumotlarni remote manzilingizga push qilishdan oldin kesh fayllarini yaratadi. Bu fayllarda plain-text parollar va sensitive resource parametrlari bo'ladi. Ushbu vaqtinchalik local ma'lumotlarni version control tarixingizdan tashqarida saqlash uchun
.tfstate,.tfstate.backupva.terraform/ni.gitignorefaylingizga qo'shing. -
State buzilishi tufayli ma'lumot yo'qolishi: Tasodifiy o'chirish infratuzilma tarixingizni yo'q qiladi. Tezkor rollback'larni amalga oshirish uchun backend storage bucket'larida object versioning'ni yoqing. Versioning buzilish yoki tasodifiy o'chirishdan keyin state file'laringiz va local metadata'ngizni tiklash yo'lini beradi.
-
Shifrlanmagan state file'larning sizib chiqishi: Plain-text state file'lar parollarni ruxsatsiz foydalanuvchilarga ochib qo'yadi. Barcha storage platformalarida bu ma'lumotlarni at rest va in transit holatida himoya qiling. Backend block'idagi
encrypt = truega yagona shifrlash chorasi sifatida tayanmang. Buning o'rniga cloud bucket sozlamalaringizda server-side encryption (SSE)'ni sozlang. AWS S3 sukut bo'yicha bazaviy bucket shifrlashini qo'llaydi, ammo enterprise darajasidagi himoya uchun bu mexanizmni AWS Key Management Service (KMS) customer-managed key'i bilan birgalikda ishlatishingiz kerak. -
Juda katta blast radius xavflari: Development workspace'laridagi xatolar production resource'lariga zarar yetkazishi mumkin. State file'larni har bir muhit va har bir mantiqiy tier bo'yicha ajrating. Xavfsizlikni ta'minlash uchun workspace'larga kirish chegaralarini cheklang.
Xulosa: backend'ingizni sozlang va qurishda davom eting
Local backend yakka tartibda o'rganish va kichik tajribalar uchun yaxshi boshlang'ich nuqta. U production infratuzilma workflow'ini qo'llab-quvvatlamaydi. Loyihangizga bir nechta odam yoki CI/CD pipeline jalb qilinishi bilanoq sizga remote backend kerak bo'ladi. S3, AzureRM va GCS kabi cloud variantlari remote storage va state locking'ni qo'llab-quvvatlaydi.
Object versioning va encryption at rest kabi imkoniyatlarni bevosita asosdagi cloud storage xizmatida yoqsangiz-da, Terraform backend konfiguratsiya block'ingiz state deployment qoidalaringizni boshqarish uchun ushbu xizmatlar bilan hamkorlikda ishlaydi. HashiCorp Cloud Terraform storage'ingiz ustiga managed control plane qo'shadi, biroq 500 ta resource'dan oshib ketganingizdan so'ng bu platforma pullik modelga o'tadi.
Yaxshi sozlangan backend barqaror Terraform loyihasining poydevoridir. Uni boshidanoq to'g'ri yo'lga qo'ysangiz, Terraform workflow'ingizning qolgan qismi muammosiz ishlaydi. Tizimli o'quv yo'li uchun roadmap.sh'da ro'yxatdan o'ting va Terraform Roadmap hamda Backend Development Roadmap'ga kirish imkoniga ega bo'ling. Backend sozlash va troubleshooting bo'yicha yordam olish uchun AI Tutor'ni ham sinab ko'rishingiz mumkin. Account'ingiz progress'ingizni kuzatib boradi va o'rganayotganingizda AI asosidagi tushuntirishlardan istalgan vaqtda foydalanish imkonini beradi.