OpenClaw xavfsizligi: mutaxassislarimizdan 12 ta best practice
OpenClaw AI agent'ingizni mutaxassislar tavsiya qilgan 12 ta amaliyot bilan himoyalang. Credential'lar sizib chiqishi, prompt injection'lar va supply chain hujumlarini tizimingizga yetib kelmasidan oldin to'xtating.
Muallif: William Imoh
OpenClaw ishlashi uchun tizimga keng kirish huquqini talab qiladi va aynan shu kirish huquqi zaif sozlangan setup'ni nishonga aylantiradi. Tajribamdan kelib chiqib aytsam, OpenClaw bilan jiddiy muammolarga duch keladigan foydalanuvchilar beparvolik qilayotgani yo'q. Ular shunchaki uni o'rnatishgan, default sozlamalarni xavfsiz deb o'ylashgan va qaytib, biror cheklov qo'yishga qo'l urishmagan. O'sha paytga kelib agent allaqachon SSH key'lar va API token'lar kabi credential'larga kirish huquqiga ega bo'lgan bo'ladi. Xavfni kamaytirish uchun OpenClaw agent'i tizimingizda nimalarga kira olishini tushunishingiz kerak. Agar aniq cheklovlar qo'ymasangiz, agent siz kutganingizdan ancha ko'proq narsaga kirib ketishi mumkin.
Uni sozlayotganda ehtiyot bo'ling, chunki bunday darajadagi nazorat jiddiy xavfsizlik muammolarini keltirib chiqaradi. Agar zararli skill, prompt injection yoki zaif setup sababli biror narsa noto'g'ri ketsa, bu tizimingizga ta'sir qilishi mumkin. Bu xavflar sizni OpenClaw'dan foydalanishdan to'xtatmasligi kerak; aksincha, ularni uni qanday sozlashingizni nazorat qilish uchun sabab deb biling. Ko'pchilik muammolar vositaning o'zidan emas, balki noto'g'ri setup tanlovlaridan (masalan, default config'lar, ochiq gateway'lar) kelib chiqadi.
Ushbu qo'llanmada OpenClaw threat model'ini tushuntirib beraman va ma'lumotlaringizni xavfsiz saqlash uchun 12 ta best practice'ni taqdim etaman. Tarmoq konfiguratsiyasi va gateway xavfsizligidan tortib supply chain xavflarigacha hammasini ko'rib chiqaman. Agar siz allaqachon OpenClaw'dan foydalanayotgan bo'lsangiz yoki undan foydalanishni o'ylayotgan bo'lsangiz, aynan shu yerdan boshlang.
TL;DR:
Agar OpenClaw'ga yangi bo'lsangiz yoki setup'ingizni yanada rivojlantirmoqchi bo'lsangiz, OpenClaw roadmap'i sizga aniq yo'lni ko'rsatadi. Quyida siz amal qilishingiz uchun men tayyorlagan 12 ta OpenClaw xavfsizlik amaliyotining jamlanma jadvali keltirilgan. Undan xavfsizlik checklist'ingiz sifatida foydalaning va setup'ingiz har safar o'zgarganda unga qayting.
| # | Amaliyot | Bir qatorlik qoida |
|---|---|---|
| 1 | Asosiy kompyuteringizda ishga tushirmang | OpenClaw'ni hech qachon asosiy ish yoki shaxsiy kompyuteringizga o'rnatmang |
| 2 | Alohida device identity'dan foydalaning | OpenClaw uchun alohida Apple ID, Google akkaunti va API key'lardan foydalaning. Ularning hech birini asosiy akkauntlaringiz bilan ulashmang. |
| 3 | Gateway'ni localhost'ga bind qiling va auth'ni yoqing | 127.0.0.1'ga bind qiling, gateway auth'ni yoqing va uni ochiq internetdan uzoq tuting |
| 4 | Firewall qoidalarini qo'llang va default bo'lmagan port'lardan foydalaning | Default port'ni bloklang, firewall qoidalarini qo'llang va gateway port'ini internetdan uzoq tuting. |
| 5 | Scoped, least-privilege API token'laridan foydalaning | Faqat scoped token'lar. Agent'ga kerakli minimal kirish huquqini bering, undan ortig'ini emas. |
| 6 | Secret'larni to'g'ri saqlang va muntazam rotate qiling | API key'larni hech qachon hardcode qilmang. Environment variable'lardan foydalaning, fayl ruxsatlarini 600 ga o'rnating va jadval asosida rotate qiling. |
| 7 | OpenClaw'ning filesystem'ga kirishini cheklang | OpenClaw qaysi path'larni o'qishi va yozishi mumkinligini cheklang. Maxfiy papkalarga kirishni aniq taqiqlang |
| 8 | Destructive buyruqlar uchun consent mode'ni yoqing | Ortga qaytarib bo'lmaydigan buyruqlar uchun consent mode'ni yoqing. Destructive buyruqlarni default holatda bloklang |
| 9 | O'rnatishdan oldin har bir skill'ni tekshiring | Har bir skill siz uni o'zingiz o'qib, tekshirmaguningizcha ishonchsiz input hisoblanadi. Ishonmaydigan manbalardan hech qachon o'rnatmang. |
| 10 | Soul Docs'ni ruxsatsiz o'zgartirishlardan himoyalang | Agent'ingizning identity config'ini shunchaki preference fayli emas, balki xavfsizlik uchun muhim qism sifatida ko'ring |
| 11 | OpenClaw'ni tez-tez yangilang | Hech qachon eskirgan o'rnatmani ishlatmang. Har bir yirik release'dan keyin yangilanishlarni tekshiring va kechiktirmasdan patch qiling. |
| 12 | Monitoring qiling va har chorakda audit o'tkazing | G'ayrioddiy faollikni log'lang. Skill'larni har chorakda audit qiling. Har bir yirik yangilanishdan keyin ko'rib chiqing |
Yuqoridagi jadval OpenClaw'dagi yaxshi amaliyot qanday ko'rinishini umumlashtiradi. Qo'llanmaning qolgan qismida har bir amaliyotni birma-bir ko'rib chiqamiz; avvalo ularni muhim qiladigan xavflardan boshlaymiz.
Threat model: aslida nimadan himoyalanyapsiz
OpenClaw — kompyuteringizda buyruqlarni ishga tushiradigan va fayllarni o'zgartiradigan open-source AI agent. Bunday kirish huquqi bilan agent tizimingizga package'larni o'rnatishi va shell buyruqlarini ishga tushirishi mumkin. OpenClaw'ni o'rnatganingizda workflow'ingizga shunchaki yangi vosita qo'shayotganingiz yo'q. Siz o'zingiz bergan ruxsatlar bilan sizning nomingizdan harakat qila oladigan AI agent'ni ishga tushiryapsiz. U maxfiy ma'lumotlarni o'qishi, fayllar yozishi, API'larni chaqirishi hamda Slack, WhatsApp va Discord kabi messaging ilovalari bilan o'zaro ishlashi mumkin.
Ushbu qo'llanmadagi AI xavfsizligi bo'yicha maslahatlar shunchaki tasodifiy tavsiyalar emas. Ularning har biri xavfsizlik tadqiqotchilari OpenClaw deployment'larida topgan muayyan zaiflikni bartaraf etadi.
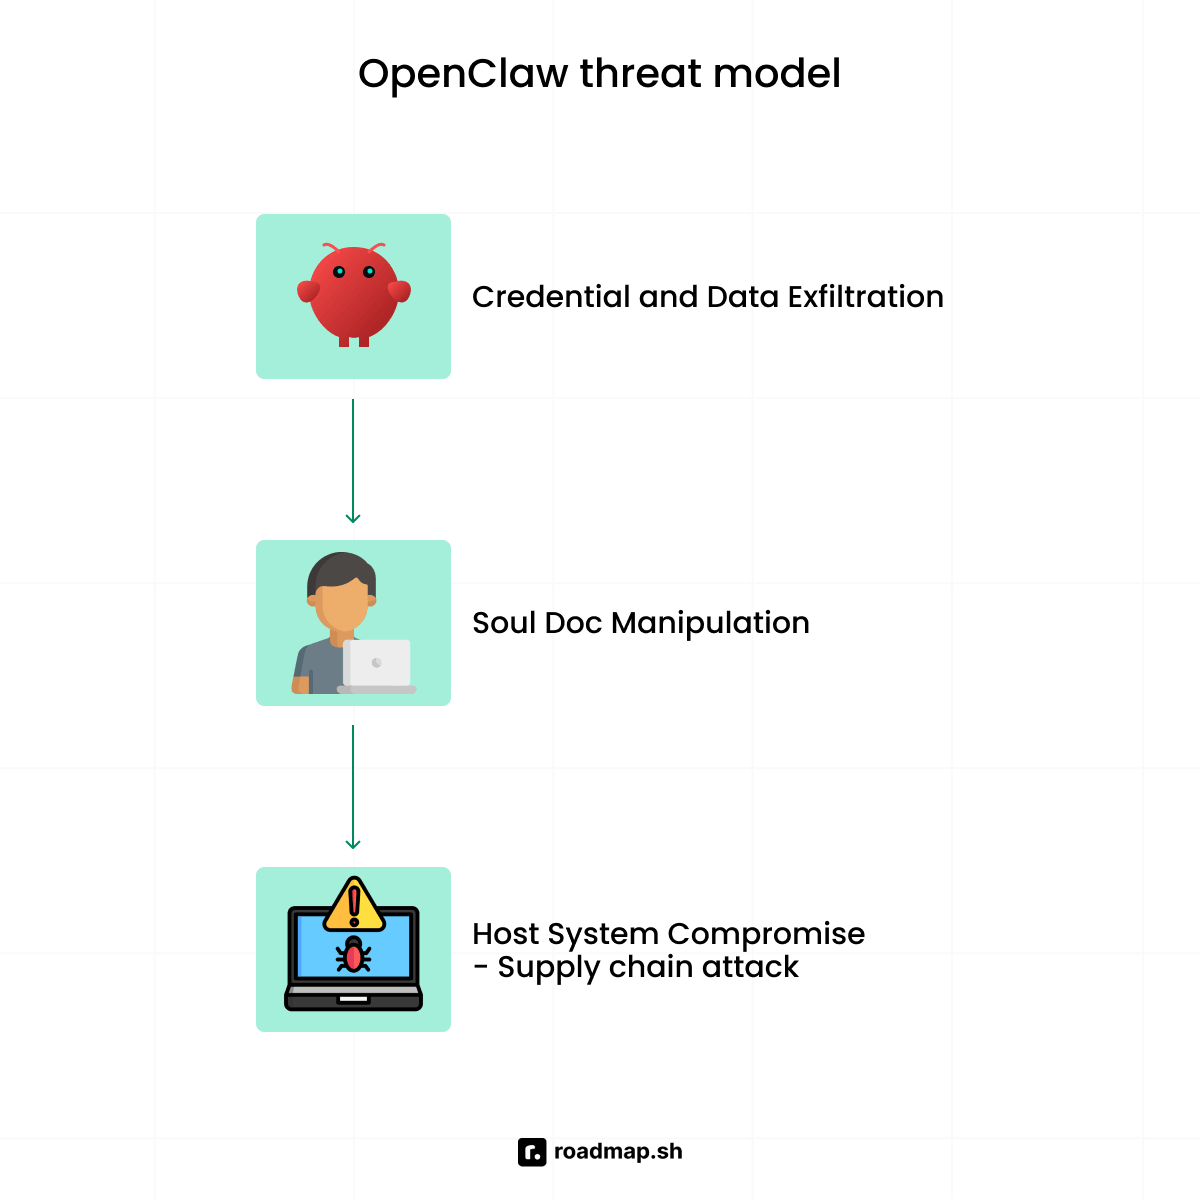
Keling, ushbu qo'llanmadagi best practice'larga amal qilishni zarur qiladigan 4 ta tahdidni ko'rib chiqamiz:
Credential'lar va ma'lumotlar exfiltration'i
OpenClaw kirish huquqining asosiy xavflaridan biri — credential'lar va ma'lumotlarning exfiltration'i. AI agent API key'lar, environment variable'lar va fayl tizimingizga kira oladi. Agar zararli skill yoki prompt injection muvaffaqiyatli bo'lsa, u threat actor'larga (ya'ni hujumchilarga) .env faylingiz kabi maxfiy ma'lumotlarga to'g'ridan-to'g'ri yo'l ochib beradi.
Ular kirish huquqini qo'lga kiritgach, agent credential'laringizni tashqi serverlarga yuborishi mumkin. API key'larning sizib chiqishi aynan shunday boshlanadi va bu ko'pincha aniq xavfsizlik nazoratlari o'rnatilmagan setup'larda yuz beradi.
Memory va Soul Doc manipulyatsiyasi
OpenClaw agent'ingiz o'z identity'si, qadriyatlari va ko'rsatmalarini Soul Docs'dan oladi. Bu Soul Docs fayllari AI agent'ning har bir session'dagi xulq-atvorini boshqaradi. Ular agent'ning javoblarini, u foydalanadigan tool'larni, chetlab o'tadigan mavzularini va u muloqot qiladigan har bir kishiga qanday munosabatda bo'lishini nazorat qiladi. Biroq bu fayllarni o'zgartira oladigan threat actor AI agent'ga zararli ko'rsatmalar qo'shishi mumkin.
AI agent bu ko'rsatmalarga har bir session'da amal qiladi va siz hech qanday o'zgarish belgisini sezmaysiz. Siz agent'dan foydalanishda davom etasiz, lekin u sizni ogohlantirmasdan boshqa birovning qoidalariga amal qiladi va o'sha odam xohlagandek harakat qiladi.
ClawHub orqali supply chain hujumlari
OpenClaw'ga qarshi supply chain hujumlari Google Calendar connector'lari kabi uchinchi tomon vositalaridan kelishi mumkin. O'rnatgan har bir skill'ingiz tashqi kodni olib kiradi va attack surface'ingizni (ya'ni hujum uchun kirish nuqtalarini) kengaytiradi. ClawHub skill'ni nashr qilgani uning xavfsiz ekanini anglatmaydi. Har bir skill'ni o'rnatmaguningizcha ishonchsiz kod deb hisoblang, chunki ClawHub — xavfsizlik tekshiruvi emas, balki registry.
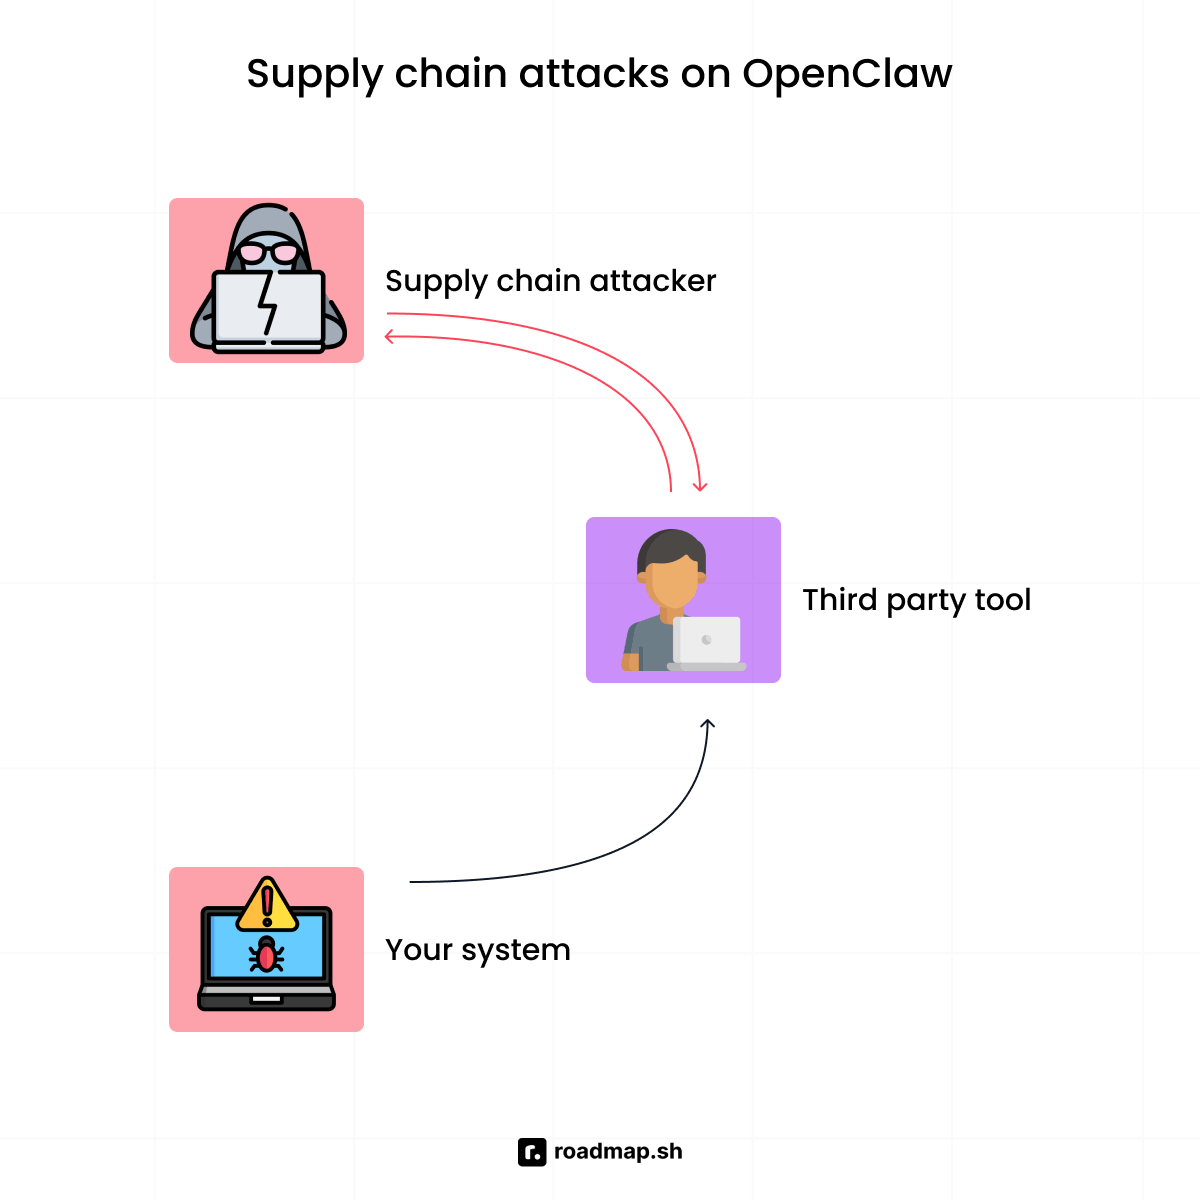
Hujumchilar aynan aniq skill chegaralari bo'lmagan OpenClaw instance'larini nishonga oladi. Zararli skill o'zining SKILL.md faylida zararli ko'rsatmalarni yashirishi va agent'ni ma'lumotlarni o'qishga, config'larni o'zgartirishga yoki yashirin buyruqlarni ishga tushirishga undashi mumkin. Threat actor'lar, shuningdek, agent'ni siz hech qachon so'ramagan ishlarni qilishga undash uchun skill'lar ichiga soxta setup qadamlarini yashirishadi.
AI agent orqali host tizimining buzilishi
OpenClaw'ni sozlaganingizdan so'ng u har safar sizdan so'ramasdan shell buyruqlarini ishga tushirishi va kodni bajarishi mumkin. Agent rm -rf kabi yuqori xavfli buyruqlarga ham ls kabi zararsiz buyruqlarga qanday munosabatda bo'lsa, xuddi shunday munosabatda bo'ladi. Consent mode yoqilmagan bo'lsa, u har bir buyruqni avval siz bilan kelishmasdan ishga tushiradi. Zararli ko'rsatma tizimingizni egallab olganda bunday darajadagi kirish huquqi muammoga aylanadi. Xabar, skill yoki tashqi ma'lumotlar orqali kelgan bitta yomon input tizimga to'liq kirish huquqini berib qo'yishi mumkin.
2026-yil 9-fevraldagi Clinejection hujumi bu xavfning amaldagi eng yaqqol misoli. Xavfsizlik tadqiqotchisi Adnan Khan Cline repository'sida indirect prompt injection zaifligini topdi. Threat actor zararli ko'rsatmalarni GitHub issue sarlavhasiga yashirgan, AI triage bot esa uni o'qib, haqiqiy ko'rsatma deb qabul qilgan. Bu hujumchiga GitHub Actions runner'ida Remote Code Execution (RCE) imkonini berdi. Hujumchi bu kirish huquqidan production secret'larini o'g'irlash va 4 000 ga yaqin dasturchi tizimiga zararli yangilanishlarni push qilish uchun foydalandi. Agar shunga o'xshash holatlar sizni AI xavfsizligining kengroq xavflari haqida o'ylashga undasa, Cyber Security Expert roadmap'i butun manzarani tushuntirib beradi.
Setup bo'yicha xavfsizlik: amaliyotlar qanday turlicha qo'llaniladi
Ushbu xavfsizlik qo'llanmasidagi 12 ta amaliyot har qanday OpenClaw agent setup'ini qamrab oladi. Lekin ulardan qanday foydalanishingiz OpenClaw'ni qayerda deploy qilishingizga bog'liq. Masalan, noutbukka o'rnatish, dedicated Mac Mini va VPS'ning har biri o'z attack surface'iga ega va turli ustuvorliklarni talab qiladi. OpenClaw'ni o'rnatishning turli usullari haqida ko'proq bilish uchun maxsus qo'llanmamizni ko'rib chiqing.
Quyidagi jadval noutbuk, dedicated Mac Mini va VPS uchun ustuvorliklar qanday farq qilishini ko'rsatadi:
| Xususiyat | Shaxsiy noutbuk | Dedicated qurilma | VPS / cloud |
|---|---|---|---|
| Eng katta xavf | Kundalik fayllar va credential'lar ochiq qoladi | Jismoniy kirish; zaif config | Public IP'ga istalgan kishi ulana oladi |
| Asosiy ustuvorlik | Filesystem scoping | Sleep sozlamalari + alohida ID | Avvalo UFW + gateway binding |
| Izolyatsiya | Past — umumiy OS | Yuqori — alohida mashina | Yuqori — cloud instance |
| Tarmoq | Faqat localhost | Localhost; masofaviy kirish uchun VPN | UFW + Nginx reverse proxy |
| Credential'lar | .env + qat'iy ruxsatlar |
Noutbukdagi kabi + hardware key | Env var'lar; plain-text fayllar yo'q |
| Yangilanishlar | Qo'lda | Qo'lda | Avtomatlashtirish mumkin |
| Monitoring | Oddiy log ko'rib chiqish | Oddiy log ko'rib chiqish | Structured log'lar + IDS |
Quyida ushbu uchta setup'da ma'lumotlaringizni qanday xavfsiz saqlashingiz mumkinligi batafsil ko'rsatilgan:
Noutbuk foydalanuvchilari
Noutbuk foydalanuvchisi sifatida qila oladigan eng muhim ishingiz — fayl tizimiga kirishni cheklash va alohida device identity'dan foydalanish. Noutbukingiz fayllaringiz, brauzer session'laringiz va moliyaviy ma'lumotlaringizni bir joyda saqlaydi. Bu uni OpenClaw kabi shaxsiy AI assistant uchun eng yuqori xavfli muhitga aylantiradi. Agar OpenClaw'ni noutbukingizda deploy qilsangiz, uni vaqtinchalik setup deb hisoblang va imkon bo'lishi bilan dedicated qurilmaga o'ting.
Dedicated qurilma foydalanuvchilari
OpenClaw'ni dedicated qurilmada (Mac mini yoki Raspberry Pi) deploy qilganingizda jismoniy konfiguratsiyaga e'tibor qarating. Toza OS o'rnatmasidan foydalaning va mashinani faqat OpenClaw uchun ajrating, shunda u kundalik akkauntlaringiz yoki ma'lumotlaringiz bilan aralashib ketmaydi. Faqat OpenClaw uchun yangi Apple ID yoki akkaunt yarating va shaxsiy qurilmalaringizdagi login ma'lumotlaridan foydalanmang. Shuningdek, sleep va lock sozlamalarini qurilma jismoniy kirish imkoniga ega har qanday kishiga ochiq session'larni ko'rsatib qo'ymaydigan qilib sozlang.
Virtual Private Server (VPS) foydalanuvchilari
OpenClaw'ni VPS'da deploy qilganingizda gateway'ingiz threat actor'lar topishi va scan qilishi mumkin bo'lgan routable IP manzilga ega bo'ladi. Tarmoq izolyatsiyasi — himoyangizning birinchi chizig'i, siz o'rnatadigan har bir xavfsizlik nazorati esa uning ustiga quriladi. Gateway'ni localhost'ga bind qiling, network interface'larni cheklang va firewall qoidalarini qo'llang. 18789-port ochiq internetga ochiq emasligiga ishonch hosil qiling va tashqi kirishni autentifikatsiyali reverse proxy ortiga joylashtiring.
Xavfsizlik tadqiqotchilari internetda ochiq qolgan o'n minglab OpenClaw instance'larini topishgan. Ularning aksariyati foydalanuvchilar default setup'dan hech qachon o'zgartirmagan zaif tarmoq nazoratlari tufayli yuzaga kelgan.
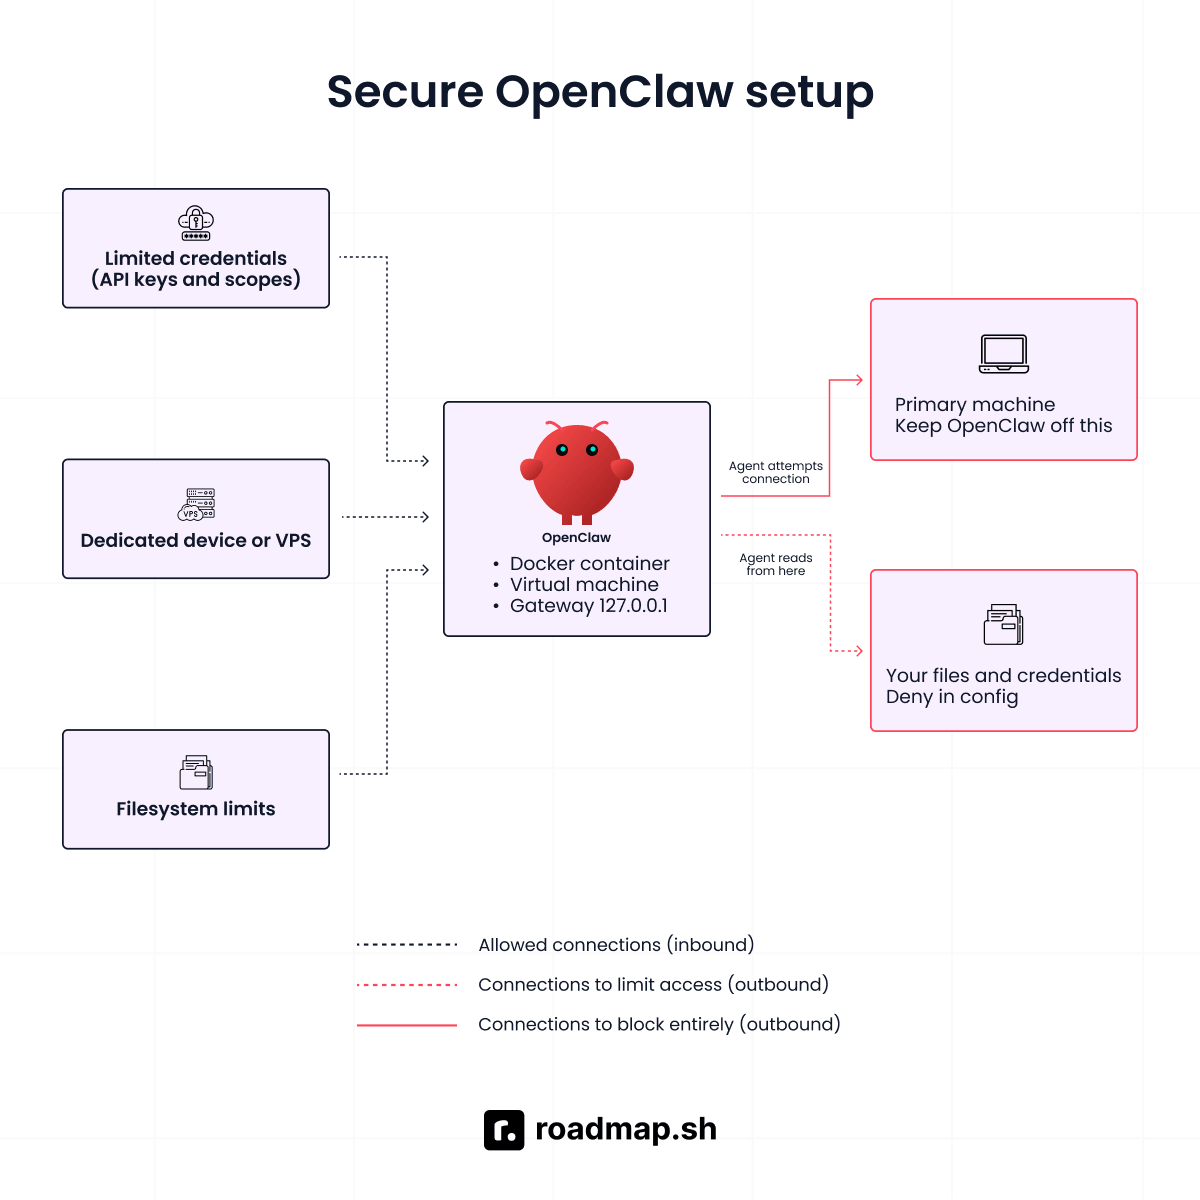
A toifa: Izolyatsiya — OpenClaw'ni qayerda ishga tushirish eng muhim
OpenClaw agent'ingizni o'rnatayotganda uni qayerda ishga tushirishingiz uni qanday sozlashingizdan ham muhimroq. OpenClaw'ning xavfsizlik modeli bitta ishonchli operator bor deb hisoblaydi va qolgan hamma narsani himoyasiz qoldiradi. U umumiy mashinalar, buzib kirilgan muhitlar yoki ishonchsiz foydalanuvchilarga qarshi hech qanday himoya ko'rsatmaydi. Agar muhitingiz xavfsiz bo'lmasa, AI agent ham xavfsiz bo'lmaydi.
1-amaliyot: OpenClaw'ni hech qachon asosiy kompyuteringizda ishga tushirmang
Har qanday yangi OpenClaw o'rnatmasida birinchi navbatda mashina nimalarga kira olishi va unda nimalar saqlanishiga qarayman. Agar mashinada asosiy akkauntlaringiz, ish fayllaringiz va shaxsiy ma'lumotlaringiz bo'lsa, eng yaxshi setup ham kam foyda beradi. OpenClaw'ni bank, email yoki ish uchun foydalanadigan tizimingizda ishlatmang. Agent kompyuteringizda siz bergan ruxsatlar va fayl tizimiga kirish huquqiga ega bo'ladi. Agar u prompt injection orqali zararli ko'rsatma olsa, AI agent'ning o'zidan tashqari boshqa narsalarni ham xavf ostiga qo'yishi mumkin. U fayllar, credential'lar, source code, SSH key'lar va hatto moliyaviy ma'lumotlaringizni oshkor qilishi mumkin.
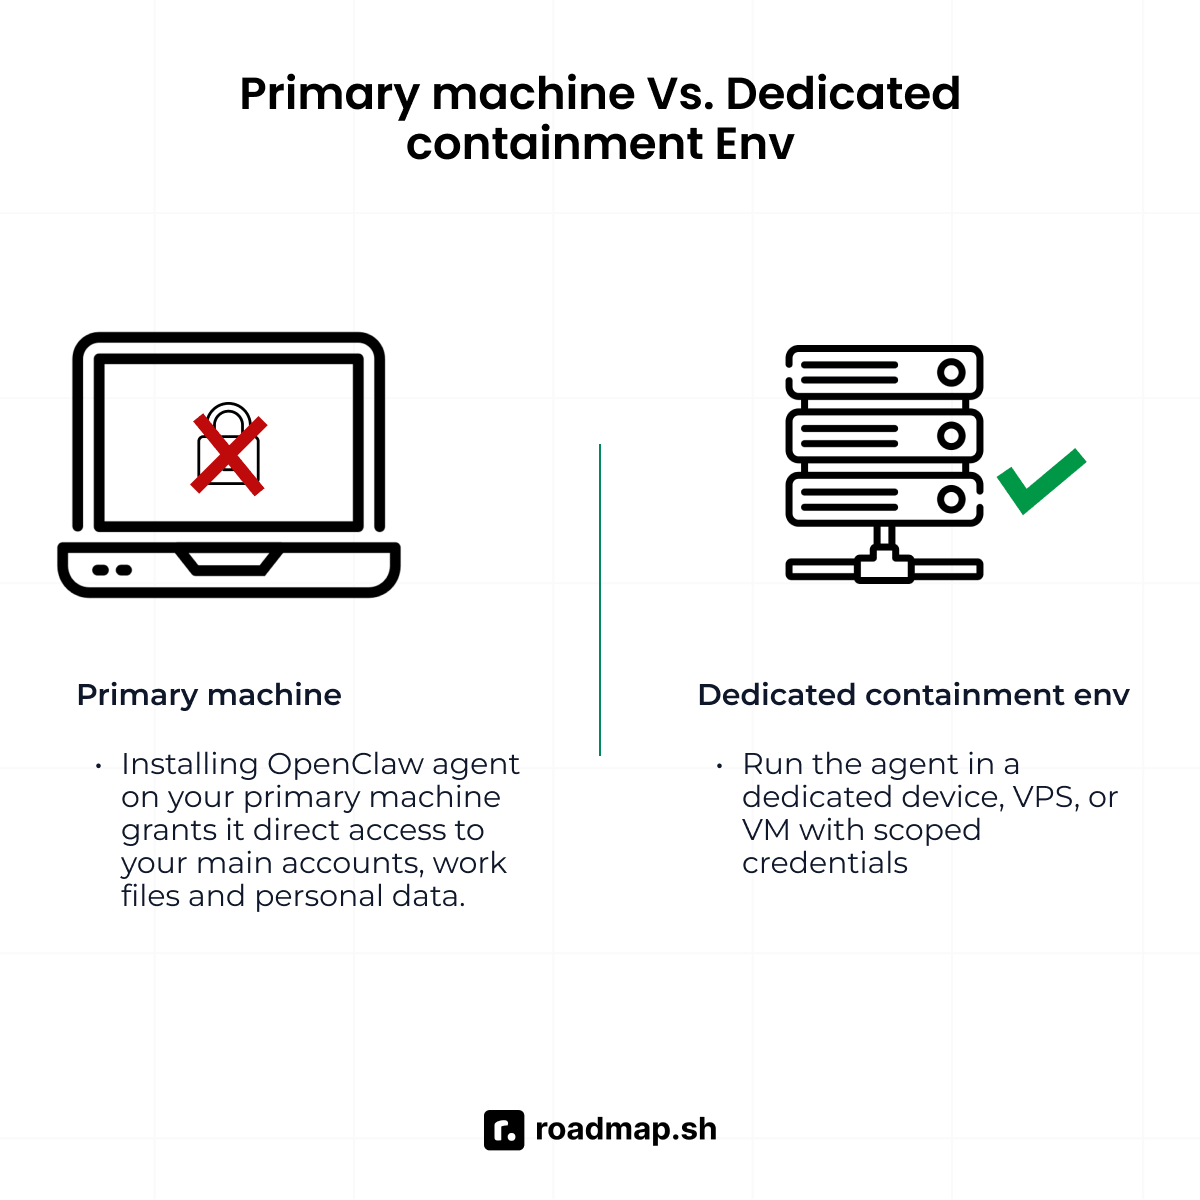
Asosiy kompyuteringizga bildirilgan ishonch juda katta, shuning uchun u agent'ning attack surface'iga kirmasligi kerak. Buning o'rniga OpenClaw'ni izolyatsiyalangan muhitda ishga tushirgan ma'qul. Blast radius'ni, ya'ni biror narsa noto'g'ri ketganda zarar ko'lamini kamaytirish uchun dedicated qurilma, VPS yoki VM'dan foydalaning. Yaxshi izolyatsiya xavfni yo'qotmaydi, lekin uning sizga tegishli hamma narsaga tarqalishining oldini oladi.
Quyida OpenClaw'ni ishga tushirishning to'rtta usuli keltirilgan, ularning har biri o'z narxi va izolyatsiya darajasiga ega:
| Setup | Narxi | Izolyatsiya darajasi | Eng mos holat |
|---|---|---|---|
| Dedicated Mac Mini yoki bo'sh turgan PC | Bir martalik hardware xarajati | Yuqori, jismonan alohida | Doimo yoqilgan shaxsiy AI agent'lar |
| VPS (masalan, Hetzner, Railway, DigitalOcean) | Oyiga ~$5-15 | Yuqori, to'liq izolyatsiyalangan cloud instance | Masofaviy kirish, jamoalar |
| Lokal VM (macOS'da UTM, Windows/Linux'da VirtualBox) | Bepul | O'rta, container izolyatsiyasi, umumiy hardware | Testlash, tajriba o'tkazish |
| Docker container (hardened) | Bepul | O'rta, process izolyatsiyasi, umumiy OS kernel | Dasturchi muhitlari |
2-amaliyot: OpenClaw tegadigan hamma narsa uchun alohida identity'dan foydalaning
OpenClaw agent'ini shaxsiy yoki ish hayotingizda foydalanadigan akkauntlarga ulamang. Tajribamdan kelib chiqib, AI agent kira oladigan har qanday narsa uchun alohida akkauntlar va credential'lardan foydalanishni tavsiya qilaman.
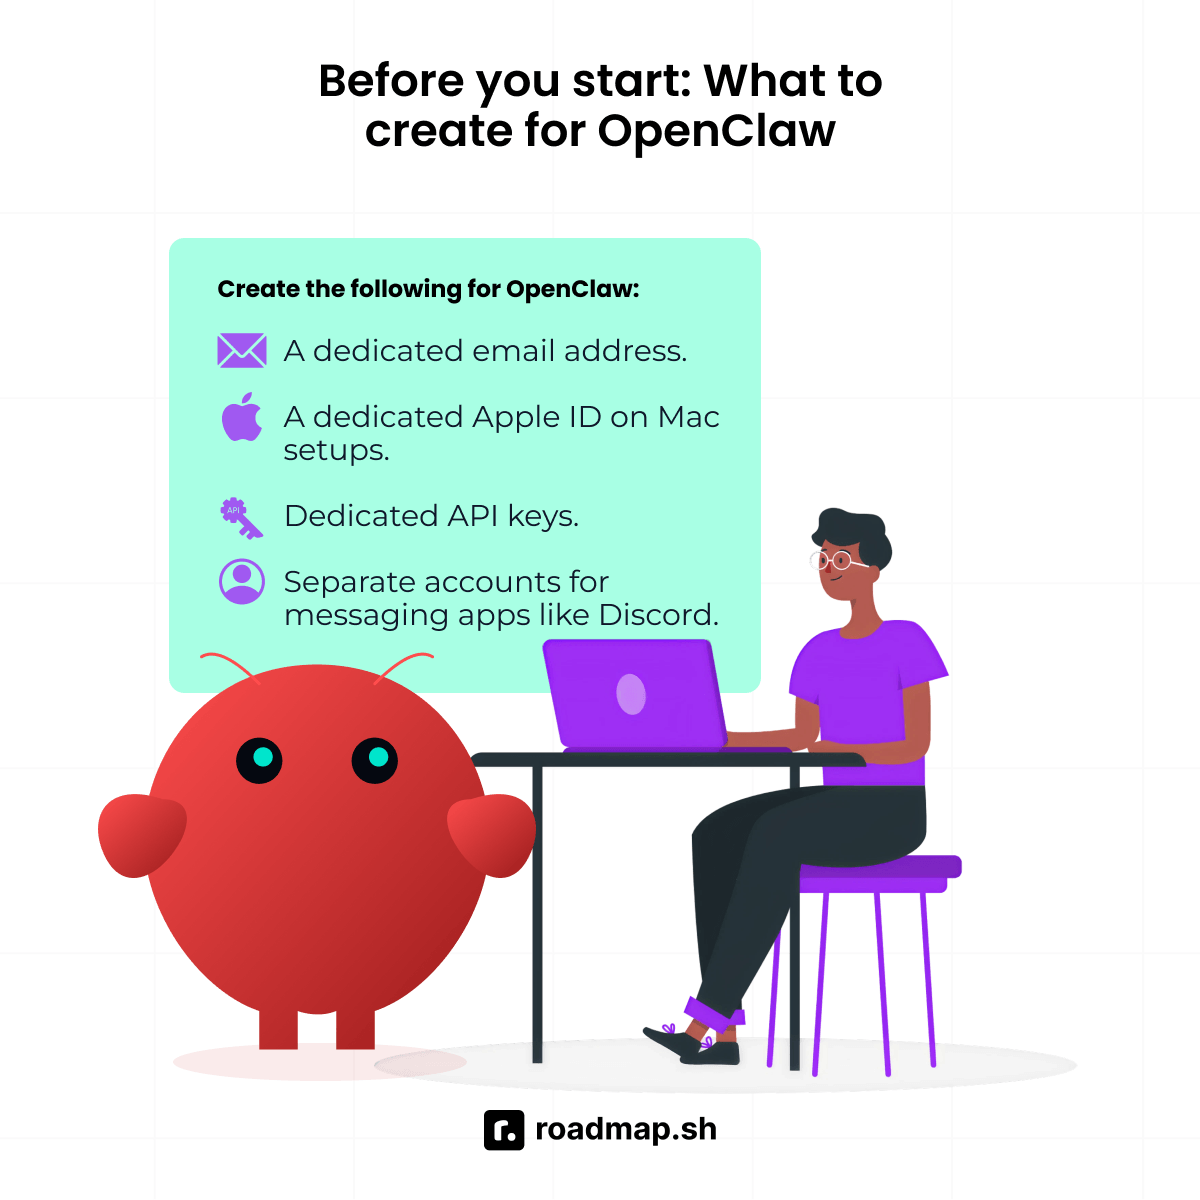
OpenClaw uchun quyidagilarni yarating:
-
Alohida email manzil.
-
Mac setup'larida alohida Apple ID.
-
Alohida Anthropic/OpenAI/Google key'lari. Ular production tizimlarida ishlatiladigan har qanday key'dan alohida bo'lishi kerak**.**
-
Agar agent Discord va WhatsApp kabi messaging ilovalaridagi kanallarni boshqarsa, ular uchun alohida akkauntlar.
Agar agent asosiy akkauntlaringizga ulansa, bitta buzib kirish agent doirasidan tashqariga tarqalishi mumkin. Xavfsizlik oqibatlari moliyangiz, ishingiz va tizimingizning qolgan qismiga ham yetib borishi mumkin.
B toifa: Tarmoq va gateway xavfsizligi
OpenClaw gateway'i default holatda kompyuteringizda ishlaydi, bu esa uni ochiq internetdan uzoq tutadi. Ko'pchilik muammolar foydalanuvchilar unga internetdan ulanish imkonini ochib, gateway auth'ni o'chiq qoldirganda yoki reverse proxy'ni noto'g'ri konfiguratsiya bilan ishga tushirganda boshlanadi. Xavfsizlik mutaxassislari ochiq qolgan OpenClaw instance'larining aksariyatini aynan shu ikki bo'shliq bilan bog'laydi.
3-amaliyot: Gateway'ni localhost'ga bind qiling va auth'ni yoqing
OpenClaw gateway'i ko'pincha hujumlarning birinchi nishoni bo'ladi, ayniqsa u internetda himoyasiz qoldirilganda. Gateway xavfsizligini sozlayotganda gateway host'ini 0.0.0.0 ga emas, 127.0.0.1 ga bind qiling. Har bir ulanish, hatto o'z tizimingizdan bo'lsa ham, credential'larni talab qilishi uchun paroldan (gateway auth) foydalaning. Secure context gateway host'dan tashqaridagi hech narsa yeta olmaydigan manzilni tinglashini anglatadi.
CVE-2026-25253 — bu Remote Code Execution (RCE) zaifligi bo'lib, u hatto o'z kompyuteringizda ishlayotgan gateway ham xavfsiz emasligini isbotlaydi. Bu nuqson hujumchiga foydalanuvchining o'z brauzerini unga qarshi qo'llash imkonini berdi: brauzer orqali lokal gateway'ga ulanib, device identity token'ini o'g'irlash mumkin edi. Bu token hujumchiga hech qanday qo'shimcha credential'larsiz to'liq operator huquqini berdi. Gateway Auth foydalanuvchilar kirish huquqini olishidan oldin credential'larni talab qilib, bu xavfning oldini olishga yordam beradi.
# Set the gateway host to localhost
OPENCLAW_GATEWAY_HOST=127.0.0.1
OPENCLAW_GATEWAY_AUTH=true
Tashqaridan kirish kerak bo'lgan VPS foydalanuvchilariga gateway'ni yoki 18789-port'ni hech qanday himoyasiz internetga hech qachon ochmaslikni maslahat beraman. Tashqi trafikni boshqarish uchun oldiga reverse proxy sifatida Nginx qo'ying. Bu trafikni shifrlangan holda saqlash uchun SSL'dan foydalaning va gateway login devori ortida qolishi uchun HTTP Basic Auth qo'shing.
server {
    listen 443 ssl;
    server_name yourdomain.com;

    ssl_certificate /etc/letsencrypt/live/yourdomain.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/yourdomain.com/privkey.pem;

    auth_basic "OpenClaw";
    auth_basic_user_file /etc/nginx/.htpasswd;

    location / {
        proxy_pass http://127.0.0.1:18789;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection "upgrade";
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        add_header Strict-Transport-Security "max-age=63072000" always;
    }
}
4-amaliyot: Firewall qoidalarini qo'llang va default bo'lmagan port'lardan foydalaning
Zaif tarmoq xavfsizligi nazoratlari boshqa har qanday dasturiy nuqsondan ko'ra ko'proq OpenClaw instance'larini ochiq qoldiradi. Xavfsizlik tadqiqotchilari ochiq qolgan ko'plab instance'larni ochiq port'lar va zaif firewall qoidalari bilan bog'laydi. Ommabop nishonlardan biri — 18789-port, ya'ni OpenClaw'ning default gateway port'i.
Threat actor'lar bu port'ni nishonga oladi, chunki ko'plab foydalanuvchilar uni himoyalashni unutishini bilishadi. Mening birinchi OpenClaw setup'im ham tanish hikoya edi: o'rnatish, hamma narsani default holatda qoldirish va o'z ishingga qaytish. Tizim 18789-port'dan foydalanardi, gateway auth yo'q edi va kirishni nazorat qiladigan firewall qoidalari ham yo'q edi. 48 soatga qolmay log'larda noma'lum IP'lardan kelgan bir nechta probe so'rovlari paydo bo'ldi. Tizimga hech kim buzib kirmadi, lekin bu setup'im qanchalik ochiq ekanini ko'rsatdi.
Port'ni 18789 dan threat actor'lar scan qilmaydigan nostandart port'ga o'zgartirish muhim. Port'ni o'zgartirganingizda uni gateway auth va firewall qoidalari bilan birga qo'llang, chunki deployment'ingizni himoya qilish uchun shu o'zgarishning o'zi yetarli emas. Har bir xavfsiz setup'ga quyidagi nazoratlar kerak:
-
Faqat o'zingiz ishonadigan SSH ulanishlariga ruxsat bering.
-
HTTPS'ga faqat reverse proxy'ingiz orqali ruxsat bering.
-
18789-port'ga to'g'ridan-to'g'ri kirishni bloklang.
-
Har bir konfiguratsiya o'zgarishidan keyin ochiq port'larni ko'rib chiqing.
Birinchi o'zgarish firewall'ingizda emas, OpenClaw config'ingiz ichida amalga oshiriladi. Avvalo OpenClaw config'ingizdagi port'ni 18789-port'dan nostandart port'ga o'zgartiring. Boshqa port hujumchilarga avtomatlashtirilgan scanning orqali gateway'ingizni topishga imkon bermaydi.
# Change the default gateway port in your OpenClaw config
OPENCLAW_GATEWAY_HOST=127.0.0.1
OPENCLAW_GATEWAY_AUTH=true
OPENCLAW_GATEWAY_PORT=18790  # replace with your chosen port
Agar setup'ingiz environment variable'lar o'rniga YAML config faylidan foydalansa, port o'zgarishini o'sha yerga qo'shing:
gateway:
  port: 18790        # replace with your chosen port
  host: 127.0.0.1
Config o'zgarishi va firewall qoidalari birgalikda ishlaydi. Config OpenClaw'ga qaysi port'dan foydalanishni aytadi, firewall qoidalari esa eski port'ni bloklaydi va yangisini himoyalaydi. O'zgarish haqiqatan ishlashi uchun ikkalasi ham kerak.
# Important ufw rules for a VPS deploying OpenClaw
ufw default deny incoming
ufw allow ssh
ufw allow 443                                    # HTTPS for reverse proxy only
ufw allow from 127.0.0.1 to any port 18790      # allow new gateway port on localhost only
ufw deny 18789                                   # block the old default port
ufw enable
18790 ni OpenClaw config'ingizda tanlagan port bilan almashtiring. Config'ingizdagi port raqami firewall qoidalaringizdagisi bilan mos kelishiga ishonch hosil qiling. Agar ular mos kelmasa, firewall'ingiz noto'g'ri port'ni bloklaydi va gateway'ingiz aynan kerakli port'da himoyasiz qoladi.
Shuningdek, OpenClaw'ni VPS'da Docker ichida deploy qiladigan foydalanuvchilar uchun UFW INPUT qoidalari yetarli emas. Docker o'zining iptables qoidalarini qo'shadi va UFW'ni chetlab o'tadi, natijada UFW config'ingiz to'g'ri ko'rinsa ham gateway port'i ochiq qoladi. Bu bo'shliq UFW qoidalari ro'yxatingizda ko'rinmaydi. Har qanday qoida yozishdan oldin asosiy network interface'ingizni topishdan boshlang:
# Find your primary network interface before writing rules
ip route | grep default
# The interface name appears after "dev" in the output
# Example output: default via 192.168.1.1 dev eth0
Chiqishda interface nomi "dev" so'zidan keyin turganini ko'rasiz. Odatda eth0, ens3 yoki enp0s3 kabi nomlarni uchratasiz. Quyidagi qoidalar interface nomini ko'rsatmaydi va nomidan qat'i nazar barcha interface'larni qamrab oladi.
# Block external Docker access to the old gateway port
iptables -I DOCKER-USER -i eth0 -p tcp --dport 18789 -j DROP

# Block external Docker access to the new gateway port
iptables -I DOCKER-USER -i eth0 -p tcp --dport 18790 -j DROP

# Verify both rules are in place
iptables -S DOCKER-USER
Interface ko'rsatilmagan qoida VPS'ingizdagi barcha interface'larda port'ni bloklaydi. -i eth0 ni nishonga olgan qoida esa faqat eth0 da ishlaydi. Agar VPS'ingiz boshqa interface nomidan foydalansa, qoida o'sha interface'dagi barcha trafikni o'tkazib yuboradi. Shu sababli yuqoridagi qoidalarda interface ko'rsatkichi tushirib qoldirilgan.
Bu qoida reboot'dan keyin o'z-o'zidan saqlanib qolmaydi. Uni saqlash va har bir qayta ishga tushirishdan keyin faol holda ushlab turish uchun iptables-persistent'dan foydalaning:
apt install iptables-persistent
netfilter-persistent save
C toifa: Credential'lar va API key xavfsizligi
OpenClaw o'zi foydalanadigan tool'lar va servislarga kirish uchun API key'larga tayanadi. Bu key'larni qanday saqlashingiz va cheklashingiz tizim buzib kirilgan taqdirda hujumchi nimalarga kira olishini belgilaydi. API key'larning sizib chiqishi muvaffaqiyatli hujumning eng keng tarqalgan oqibatlaridan biri, uning oldini esa to'g'ri setup oladi.
5-amaliyot: Scoped, least-privilege API token'laridan foydalaning
OpenClaw saqlaydigan har bir token xavf tug'diradi, chunki ularning har biri AI agent'ning kirish huquqini kengaytiradi. Agar bittasi sizib chiqsa, bitta servisga kirishni yo'qotasizmi yoki butun akkauntnimi — buni token'ning scope'i belgilaydi. OpenClaw'ga siz topshirgan vazifalarni bajarishga yetadigan eng tor credential'larni bering.
Asosiy akkauntlaringizga bog'langan key'larni qayta ishlatish o'rniga OpenClaw uchun alohida key'lardan foydalaning. Agar vazifa AI agent'dan ma'lumotlarni yozish yoki o'zgartirishni talab qilmasa, o'sha servisga scope qilingan read-only key'lardan foydalaning. O'tmishdagi tajribamga asoslanib, storage key'larini bitta papka yoki bucket bilan cheklashni va agent vazifalari uchun alohida SSH key'lardan foydalanishni tavsiya qilaman.
OpenClaw vazifalari uchun hech qachon admin credential'lari, root darajasidagi token'lar yoki asosiy SSH key'lardan foydalanmang. Bu guruhdan o'g'irlangan bitta key hujumchiga o'sha akkauntga bog'liq hamma narsa ustidan to'liq nazorat beradi. Security hardening credential scope'ini qattiq cheklashdan boshlanadi, bu esa breach'ni cheklab qolishga yordam beradi. Kirish huquqi cheklangan bitta scoped token — tiklanish mumkin bo'lgan muammo. Biroq sizib chiqqan admin key akkauntni to'liq egallab olishga olib kelishi mumkin.
| Credential | Qiling | Qilmang |
|---|---|---|
| Anthropic/OpenAI API key | Faqat OpenClaw uchun alohida key yarating | Production ilovangiz key'ini qayta ishlatmang |
| Cloud storage token'lari | Muayyan bucket yoki papka bilan scope qiling | Storage'ga to'liq admin huquqini bermang |
| Email/calendar'ga kirish | Faqat OpenClaw'ga kerakli calendar/label'larga ruxsat bering | Asosiy inbox'ingizni ulamang |
| SSH key'lar | Muayyan host'lar bilan scope qilingan, passphrase bilan himoyalangan key'dan foydalaning | OpenClaw'ga asosiy ~/.ssh/id_rsa faylingizni bermang |
6-amaliyot: Secret'larni to'g'ri saqlang va muntazam rotate qiling
AI xavfsizligidagi ko'plab muvaffaqiyatsizliklar prompt injection yoki supply chain kabi murakkab hujumlardan emas, balki secret'larni zaif saqlashdan boshlanadi. Agar key'larni config fayllari, script'lar yoki repo'larda saqlayotgan bo'lsangiz, maxfiy ma'lumotlarni oshkor qilib qo'yishingiz mumkin. API key'larni umumiy Git repository'siga tushib qolishi mumkin bo'lgan fayllarga, hatto ular private bo'lishi kerak bo'lsa ham, joylashtirmang. Threat actor'lar repo'lardagi ochiq qolgan secret'larni qidirish uchun ko'pincha bot'lardan foydalanadi, shuning uchun commit'ga tushgan har qanday key'ni compromise bo'lgan deb hisoblang.
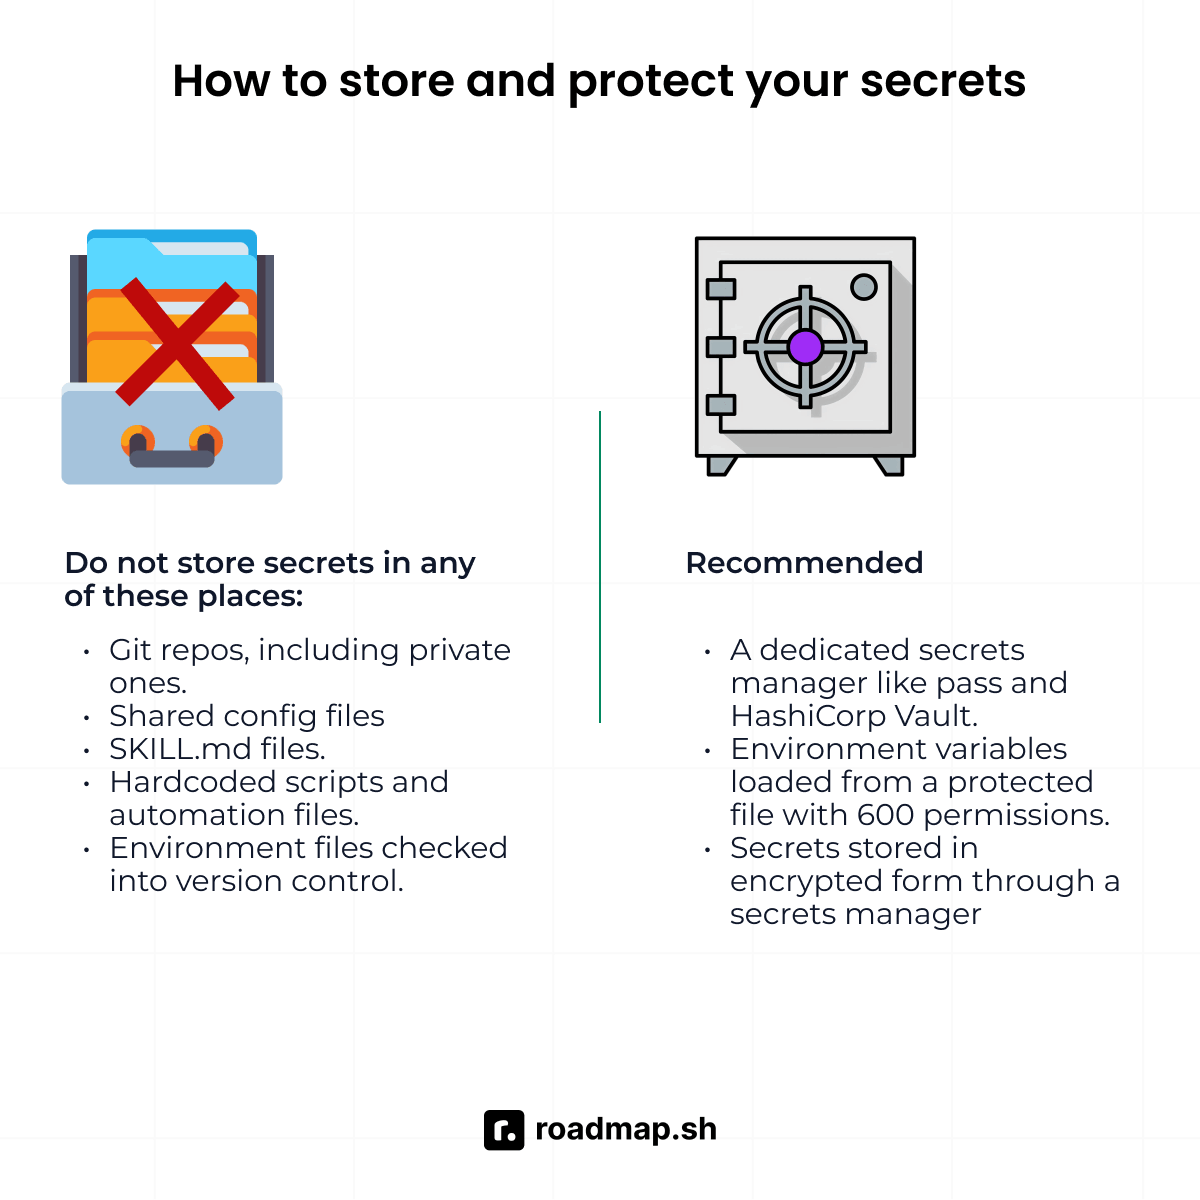
Secret'larni quyidagi joylarning hech birida saqlamang:
-
Git repo'lar, jumladan private repo'lar.
-
Boshqa foydalanuvchilar yoki servislar o'qiy oladigan umumiy config fayllari
-
Skill fayllari va SKILL.md fayllari
-
Hardcode qilingan script'lar va avtomatlashtirish fayllari
-
Version control'ga commit qilingan environment fayllari
OpenClaw secret'larini saqlashning eng xavfsiz usuli — alohida secrets manager yoki environment variable'lar. pass, 1Password CLI va HashiCorp Vault kabi vositalar secret'larni shifrlangan ko'rinishda saqlaydi. Ular diskka hech narsa yozmasdan, kerak bo'lganda secret'larni muhitingizga inject qiladi. Agar setup'ingiz imkon bersa, bu vositalarning istalganidan foydalaning.
Agar secrets manager'dan foydalana olmasangiz, faylga asoslangan yondashuv ham ishlaydi, lekin faqat to'g'ri nazoratlar o'rnatilgan bo'lsa. Har qanday .env faylining ruxsatlarini 600 ga o'rnating, shunda o'sha mashinadagi boshqa hech bir foydalanuvchi uni o'qiy olmaydi. Shuningdek, secret'larni $(cat file) bilan yuklasangiz, Linux tizimlarida secret /proc/
# Fallback approach: use only when a secrets manager is not available

# Protect your secrets file before you load anything
chmod 600 ~/.secrets/llm_key

# Set HISTCONTROL to block commands prefixed with a space
export HISTCONTROL=ignorespace

# Set HISTIGNORE as an additional layer for export commands
export HISTIGNORE="export LLM*"

# Pull the key from the protected file
# Note the leading space before export, this suppresses the command from history
 export LLM_API_KEY=$(cat ~/.secrets/llm_key)
HISTIGNORE va HISTCONTROL secret'larning shell history'ingizda paydo bo'lish ehtimolini kamaytiradi, lekin uni butunlay yo'q qilmaydi. HISTIGNORE faqat export LLM bilan boshlanadigan buyruqlarni bloklaydi. LLM_API_KEY=value some_command kabi inline assignment'lar va o'zgaruvchiga havolalar uni chetlab o'tadi. HISTCONTROL=ignorespace bo'sh joy prefiksi orqali qo'lda nazorat qo'shadi, lekin bu har safar undan foydalanishni eslab qolishingizga bog'liq. Biroq ikkala usul ham qiymatning process muhitida paydo bo'lishini to'xtatmaydi. Ikkalasini ham boshlang'ich nuqta deb biling, lekin yaxshiroq xavfsizlik uchun secrets manager'dan foydalanishni o'ylab ko'ring.
Breach'ni kutib o'tirmang; token rotation jadvalini (kamida har 90 kunda) belgilang va unga amal qiling. Agar token sizib chiqqan bo'lishi mumkin bo'lsa, shunday bo'lgan deb hisoblang va uni darhol rotate qiling. API provider'ingizning usage dashboard'ini haftada bir marta va setup'ingizga har qanday katta o'zgartirish kiritganingizda tekshirib turgan ma'qul. Siz sabab bo'lmagan usage o'sishi ko'pincha token'ingiz sizib chiqqani va undan boshqa birov foydalanayotganini bildiradi.
D toifa: Filesystem va shell'ga kirishni hardening qilish
OpenClaw fayl tizimida script'larni bajarishi, fayllar yozishi va shell buyruqlarini ishga tushirishi mumkin. Bunday darajadagi kirish huquqi xatolar yoki yomon ko'rsatmalarga zarar yetkazish uchun ko'proq yo'l ochadi. Agar zararli skill, email'dagi prompt injection yoki soxta veb-sahifa yomon ko'rsatma yetkazsa, bu tizimga to'liq kirishga olib kelishi mumkin. AI agent tega oladigan narsalarni cheklash uning tizimingizga yetkaza oladigan zararini ham cheklaydi.
7-amaliyot: OpenClaw'ning filesystem'ga kirishini cheklang
OpenClaw AI agent'ining siz bergan vazifalar uchun keraksiz papkalarga yetib borishini bloklang. Agar unga SSH key'laringiz, brauzer profillaringiz yoki tizim fayllari kerak bo'lmasa, bu path'lar unga yopiq bo'lishi kerak.
Filesystem'ga kirish cheklovlarisiz zararli skill yoki prompt injection hujumi tizimingizdagi fayllarga bemalol yo'l topadi. Bu yo'l ~/.ssh/id_rsa, environment fayllari va brauzer session ma'lumotlari kabi fayllarga olib borishi mumkin. Aynan qat'iy deny qoidalari bu yo'lni to'sadi va AI agent nimalarga yeta olishi va nimalarga yeta olmasligini belgilaydi.
filesystem:
  deny:
    - ~/.ssh
    - ~/.aws
    - ~/.gnupg
    - "**/.env"
    - ~/.config
    - ~/Library/Keychains
    - /etc/passwd
    - /etc/shadow
Yuqoridagi misolda config eng maxfiy path'laringizni OpenClaw AI agent'i yeta olmaydigan joyda saqlaydi. U SSH key'lar, environment fayllari, tizim parol fayllari va boshqalarga kirishni bloklaydi. Agent chetlab o'tishini xohlagan har qanday path'ni shu ro'yxatga qo'shing, shunda u unga tega olmaydi.
Shuningdek, ~/.env faqat home papkangizning ildizidagi .env faylini bloklaydi. Ko'pchilik loyihalar .env fayllarini loyiha papkalari ichida saqlaydi, ~/.env esa ularni qamrab olmaydi. **/.env pattern'i qayerda joylashganidan qat'i nazar fayl tizimingizdagi barcha .env fayllarini bloklaydi. Loyiha papkalaridagi .env fayllarini ham qamrab olish uchun uning o'rniga shundan foydalaning.
8-amaliyot: Destructive buyruqlar uchun consent mode'ni yoqing
Ba'zi buyruqlar tizimingizda ishga tushgach, ortga qaytarib bo'lmaydigan zarar yetkazishi mumkin. Tajribamdan bilamanki, bunday buyruqlar va yuqori xavfli tool'lar ishga tushishidan oldin to'xtab, sizning tasdig'ingizni kutishi uchun consent mode'ni yoqish muhim. Agar bunday buyruqlar uchun approval gate bo'lmasa, bitta yomon prompt OpenClaw'ni rm -rf kabi kodni bajarishga majbur qilish uchun yetarli.
Nazorat o'rnatilmagan bo'lsa, OpenClaw xavfsiz buyruqni destructive buyruqdan ajrata olmaydi. Agent nimani ishga tushirishi mumkin va nimadan qochishi kerakligini hal qilish uchun sizga qat'iy nazoratlar kerak. Kuchli system prompt'lar AI agent'ni yo'naltirishi mumkin, lekin ular cheklov o'rnata olmaydi.
consent:
  require_for:
    - file_delete
    - package_install
    - service_modify
    - network_request_external
Yuqoridagi misolda config fayli qaysi amallar ishga tushishidan oldin sizning tasdig'ingizni talab qilishini belgilaydi. Ortga qaytarib bo'lmaydigan zarar yetkaza oladigan har qanday amalni shu ro'yxatga qo'shing, shunda OpenClaw uni sizning roziligingizsiz ishga tushira olmaydi.
E toifa: Skill xavfsizligi — ClawHub supply chain xavfi
ClawHub orqali supply chain hujumlari OpenClaw foydalanuvchilari uchun haqiqiy tahdid hisoblanadi. 2026-yil fevral oyida Snyk xavfsizlik tadqiqotchilari ClawHub'ni scan qilib, 30 dan ortiq zararli registry key'larini o'z ichiga olgan malware kampaniyasini topishdi.
Hujumchilar zararli ko'rsatmalarni SKILL.md fayllari ichiga yashirishgan. Agent setup jarayonida bu buyruqlarni o'qib, ularga amal qilgan. Bu raqam tadqiqotchilar bitta scan'da tasdiqlagan son; yana ko'plari yashirin bo'lishi ehtimoli katta. Har qanday registry'dagi yomon skill'larning haqiqiy soni ko'pincha bundan ko'proq bo'ladi. Buni install tugmasini bosishdan oldin har bir skill'ni tekshirish uchun sabab deb biling.
9-amaliyot: O'rnatishdan oldin har bir skill'ni tekshiring
Skill'lar — OpenClaw tizimingizga to'liq kirish huquqiga ega ishonchli kod sifatida ishga tushiradigan uchinchi tomon package'lari. Ular agent qila oladigan ishlarni kengaytirishi mumkin, lekin o'rnatishdan oldin ko'rib chiqmasangiz, xavf ham olib kirishi mumkin. Bitta skill amallarni bajarishi, ma'lumotlarga kirishi va tizimingizning siz kutmagan qismlari bilan o'zaro ishlashi mumkin.
Skill o'rnatayotganda mashhurlik yoki tez setup qadamlari kabi yuzaki belgilarga tayanmang. Skill'ning xavfsizligi undan qancha odam foydalanishiga bog'liq emas, chunki hujumchilar skill'ni xavfsiz ko'rsatish uchun bu raqamlarni sun'iy oshirishi mumkin. Ba'zi skill'larning SKILL.md fayllarida agent sizni ogohlantirmasdan amal qilishi mumkin bo'lgan yashirin ko'rsatmalar bo'ladi. Shuning uchun biror narsani o'rnatishdan oldin kodni o'qing, manbani tekshiring va publisher'ga ishonishingizga ishonch hosil qiling.
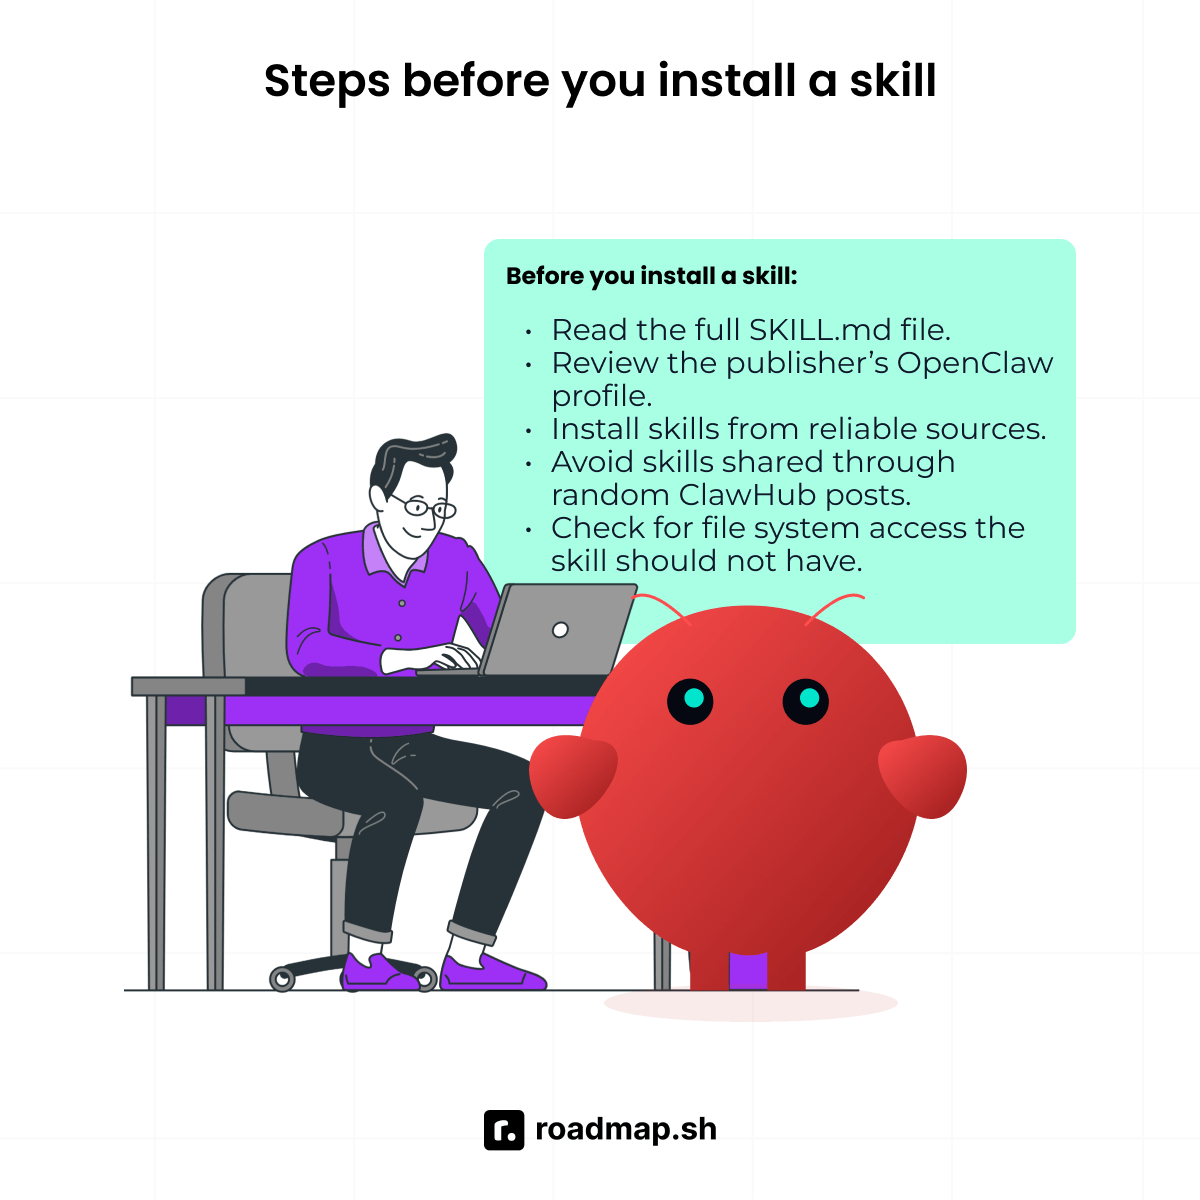
Skill'ni o'rnatishdan oldin asosiy narsalarni tekshiring:
-
Skill qanday ruxsatlarga muhtojligini ko'rib chiqish uchun SKILL.md faylini to'liq o'qing.
-
Publisher'ning profilini va uning ClawHub'da nashr qilgan boshqa skill'larini ko'rib chiqing.
-
Skill'larni rasmiy veb-saytlar va ishonchli hamjamiyatlar kabi ishonchli manbalardan o'rnating. Discord xabarlari, Reddit izohlari yoki boshqa tasodifiy ClawHub post'lari orqali ulashilgan skill'lardan qoching.
-
Skill'da bo'lmasligi kerak bo'lgan network call'lar yoki fayl tizimiga kirish bor-yo'qligini tekshiring.
10-amaliyot: Soul Docs'ingizni ruxsatsiz o'zgartirishlardan himoyalang
Soul Docs — agent'ning fikrlashi, harakatlari va vazifalarni bajarishini yo'naltiradigan fayllar. Ular OpenClaw agent'i kundalik foydalanishda amal qiladigan qoidalar va pattern'larni belgilaydi. Shuning uchun ular bir marta sozlab, unutib yuboriladigan oddiy konfiguratsiya fayli emas, balki xavfsizlik chegarangizning bir qismidir.
Soul Docs'ingizga kirish huquqini qo'lga kiritgan threat actor agent'ni nazoratga olish uchun boshqa hech narsani buzib kirishi shart emas. Credential sizib chiqishi yoki fayl o'chirilishidan farqli o'laroq, bunday hujum tizimingizda alert'larni ishga tushirmaydi. Hujumchi agent qanday fikrlashini, nimaga ishonishini va sizning nomingizdan nima qilishini o'zgartirishi mumkin. Dastlab bu breach'ga o'xshamasligi mumkin, lekin siz buni anglab yetmasingizdan oldin jiddiy zararga olib kelishi mumkin.
Soul Docs'ni qanday himoyalash kerak:
-
Backup'larni OpenClaw ma'lumotlar papkasidan tashqarida saqlash (masalan, private git repo'da).
-
Har bir o'zgarish siz ko'rib chiqa oladigan iz qoldirishi uchun version control'dan foydalanish.
-
Hech qachon skill'ga Soul Docs'ingizga yozish huquqini bermang.
-
O'zgarishlarni har hafta boshida yoki agent g'alati xatti-harakat qilganidan keyin ko'rib chiqish.
-
O'zingiz kiritmagan har qanday o'zgarishni compromise belgisi deb hisoblang.
-
Soul Doc fayllariga yozish huquqini faqat siz o'zgartira oladigan qilib cheklang.
F toifa: OpenClaw'ni yangilab va monitoring qilib borish
Eskirgan self-hosted OpenClaw o'rnatmasi hujumchilar uchun keng tarqalgan nishon. CVE-2026-25253 RCE OpenClaw'ni yangilab borish nega muhimligini isbotlaydi. Bu to'liq authentication bypass'ga olib keladigan bir klikli exploit.
Bu nuqson Control UI'ning gatewayUrl parametri orqali ishlaydi va qurbon zararli havolani bossa, mashinani nazoratga oladi. Ko'pchilik foydalanuvchilar patch olishidan oldin bu eski gateway versiyalaridagi ochiq instance'lar uchun katta muammo bo'lgan. Agar siz hali ham 2026.1.30 dan oldingi versiyani ishlatayotgan bo'lsangiz, deployment'ingiz xavf ostida qolmoqda. Xuddi shu xavf patch qilinmagan korporativ tizimlar va shaxsiy deployment'larga ham tegishli.
11-amaliyot: OpenClaw'ni tez-tez yangilang
Eskirgan versiyalardan foydalanmaslik uchun yangi release va yangilanishlarni tekshirib turing. Kuchli xavfsizlik choralari o'rnatilgan bo'lsa ham, eski o'rnatmadan juda uzoq vaqt foydalanishda davom etish yaxshi fikr emas. Eski versiyalar ma'lum hujumlarni o'ziga tortadi va ularning ko'pchiligi yangilanishlar allaqachon tuzatgan nuqsonlarni nishonga oladi.
Ko'pchilik xavfsizlik yangilanishlari o'rnatilganda yangi imkoniyatlar qo'shmaydi. Ular hujumchilar topgan, sinab ko'rgan va tizimlarga kirish uchun foydalangan yo'llarni yopadi. CVE-2026-25253 bu yo'llar ochiq qolganda nima bo'lishining yaqqol misoli. U ko'pchilik foydalanuvchilar tizimlarini yangilashidan oldin patch qilinmagan o'rnatmalarga zarba berdi. 3-amaliyotda CVE-2026-25253 batafsilroq tushuntirilgan.
Quyidagi yangilash tartibiga amal qiling:
O'rnatilgan versiyangizni tekshiring va package'larni yangilang:
openclaw --version
npm update -g openclaw@latest
Konfiguratsiya o'zgarishlarini aniqlash uchun har bir yangilanishdan keyin OpenClaw'ning o'rnatilgan security audit'ini ishga tushiring:
openclaw security audit
openclaw security audit --deep
Gateway'ni qayta ishga tushirishdan oldin audit natijasini ko'rib chiqing. Keyingi qadamga o'tishdan oldin audit ko'rsatgan har bir ogohlantirishni tuzating. Agar u ochiq DM policy yoki autentifikatsiyasiz gateway kabi muammoni belgilasa, qayta ishga tushirishdan oldin uni tuzating. Tuzatmasdan qayta ishga tushirsangiz, gateway xuddi shu muammo bilan qayta ishga tushadi.
Agar OpenClaw daemon sifatida ishlasa, audit muammosiz yakunlangandan keyin uni qayta ishga tushiring:
openclaw gateway restart
Audit keng tarqalgan xavfsizlik muammolarini hujumchidan oldin aniqlash uchun setup'ingizni scan qiladi. U quyidagi muammolarni tekshiradi:
-
Ochiq DM policy'lar.
-
Autentifikatsiyasiz ishlayotgan gateway
-
Haddan tashqari keng kirish huquqiga ega shell execution sozlamalari
-
Noto'g'ri konfiguratsiyalangan sandbox mode'lar
Audit nafaqat muammolarni ko'rsatadi, balki ularni darhol qanday tuzatishni ham aytadi. Vositadan chiqmasdan o'zgartirishlar kiritishingiz mumkin, bu esa setup muammolarini bir yo'la hal qilishga yordam beradi.
12-amaliyot: Log'larni monitoring qiling va skill'larni har chorakda audit qiling
OpenClaw'ni deploy qilganingizdan so'ng, u tizimingizdagi kirish huquqi bilan nima qilayotganini kuzatib boring. Log'larni ko'rib chiqish va skill'larni audit qilishni faqat biror yomon narsa yuz berganda emas, doimiy odatga aylantiring. Xavfsizlik setup bilan tugamaydi, chunki xavflar deployment'dan keyin ham paydo bo'lishi mumkin. Xavf keyingi konfiguratsiya o'zgarishlari, noto'g'ri foydalanish yoki yangi uchinchi tomon skill'laridan kelishi mumkin. Log'larni ko'rib chiqish va skill audit'lari kuchli security posture'ni saqlashga yordam beradi. Ular ogohlantiruvchi belgilarni tizimingizga tarqalishidan oldin aniqlashga yordam beradi.
Log'larni ko'rib chiqayotganda quyidagilarni tekshiring:
-
Maxfiy fayllar yoki path'larga kutilmagan kirish.
-
Auth muvaffaqiyatsizliklari yoki takroriy kirish urinishlari.
-
Gateway'dan chiqqan kutilmagan outbound so'rovlar.
-
Yangi config o'zgarishlari yoki AI agent'ning kutilmagan xatti-harakati.
Har bir ko'rib chiqishdan keyin o'rnatilgan skill'laringizni har chorakda audit qiling:
-
Endi foydalanmaydigan skill'larni olib tashlang.
-
Yangilanish olgan skill'larni qayta tekshiring.
-
Publisher akkauntlarida egalik yoki faollik o'zgarishlari bor-yo'qligini tekshiring.
-
OpenClaw security audit'ni ishga tushiring va ogohlantirishlarni jiddiy muammo deb hisoblang.
Har bir asosiy metric, jumladan oddiy faollik ham, log'laringizda ko'rinishi kerak. Log'lar ham sog'lom faollikni, ham muammolarni ko'rsatishi kerak. Agar log'laringiz umuman hech narsa ko'rsatmasa, bu yaxshi belgi emas. Bu nimadir agent harakatlarini ko'rishingizga to'sqinlik qilayotganini anglatadi.
Xulosa: Xavfsizlik — keyinroq o'ylanadigan narsa emas, balki setup qarori
OpenClaw — o'z ishini avtomatlashtirmoqchi bo'lganlar uchun kuchli vosita. Uning qanday ishlashini tushunganingizdan so'ng xavfsizlik modelini boshqarish osonlashadi. Ushbu qo'llanmadagi 12 ta amaliyot OpenClaw deployment'ingiz atrofida aniq chegara chizadi. Ular agent nima qila olishini, unga kim buyruq bera olishini, u qanday vazifalarni bajara olishini va har qanday o'zgarishni qanday ko'ra olishingizni belgilaydi. Bu qoidalar tizimingizni qanday sozlashingizga bog'liq va OpenClaw xavfsiz bo'lib qoladimi yoki xavfsizlik tahdidiga aylanadimi — shuni hal qiladi.
Muammolar odamlar default sozlamalarga tayanib, hech narsani o'zgartirishga qo'l urmaganda yuzaga keladi. Ular hammasi yaxshi ishlayotgandek ko'ringach, tayyormiz deb o'ylashadi. Lekin hech qanday o'zgartirish kiritmasdan, ular tizimlarini zaif holda qoldirishadi. Hujumchilar sirtdan hammasi joyidadek ko'rinsa ham, bu zaifliklardan foydalanishi mumkin.
Tajribaga asoslanib aytsam, yaxshiroq yo'l — setup'ni boshidanoq xavfsizlikning bir qismi deb bilish. Agent nimalarga kira olishini hal qiling va unga kerak bo'lmagan hamma narsani bloklang. Maxfiy ma'lumotlarni yetib bo'lmaydigan joyda saqlang va tizimlar o'rtasida kirish huquqlarini ulashishdan saqlaning. G'ayrioddiy xatti-harakatni erta aniqlash uchun faollikni kuzating va log'larni ko'rib chiqing. Bularni qilish kuchli security posture'ni shakllantiradi va tizimingizni nazorat ostida saqlashga yordam beradi.
Xavfsiz OpenClaw setup'ining har bir qatlamini puxta o'zlashtirish uchun maxsus o'rnatish qo'llanmamiz va, albatta, mashhur OpenClaw roadmap'i bilan tanishib chiqing. Roadmap'ni qadamma-qadam kuzatish, nimalarni yakunlaganingizni qayd etib borish va setup'ingizni nazorat ostida saqlash uchun roadmap.sh akkauntini yarating.