API gateway va load balancer: sizga bittasi kerakmi yoki ikkalasi ham?
API gateway va load balancer: ular nimasi bilan farq qiladi, har birini qachon ishlatish kerak va sizga ikkalasi ham kerakmi. To'liq qo'llanmani ko'ring.
Muallif: William Imoh
API gateway va load balancer ko'pincha tizim arxitekturangizning bir xil qismida uchraydi. Ikkalasi ham client'lar va backend service'lar o'rtasida joylashadi va bu o'xshashlik ko'pincha chalkashlik tug'diradi. Natijada cloud platformalar va distributed system'lar bilan endi tanishayotgan dasturchilar ularni bir-biri bilan adashtirib yuborishadi. Biroq ikkala vosita ham tarmoq trafigini turli layer'larda boshqaradi va turli muammolarni hal qiladi.
Load balancer trafikni taqsimlash, fault tolerance va scalability'ga e'tibor qaratadi. U trafikni bir nechta backend server bo'ylab taqsimlash uchun Layer 4'da (TCP/UDP) yoki Layer 7'da (HTTP/S) ishlaydi. Lekin u so'rovlarning o'zini tekshirmaydi va API darajasidagi kontentni o'zgartirmaydi. Asosiy maqsad — serverlaringizni sog'lom holatda saqlash va hech bir instance'ga haddan ortiq yuklama tushmasligini ta'minlash.
Boshqa tomondan, API gateway nazorat, xavfsizlik va trafikni boshqarishga e'tibor qaratadi. U Layer 7'da (HTTP/S) ishlaydi va har bir kiruvchi so'rovni — header'lar va token'lardan tortib request body'gacha — tekshiradi. Shu tekshiruv asosida u backend service'laringizga nima yetib borishini va qanday shaklda yetib borishini hal qiladi. Maqsad — API'laringizni xavfsiz saqlash va so'rovlar to'g'ri manzilga yetib borishini ta'minlash.
Ushbu qo'llanmada men sizga load balancer va API gateway qanday ishlashini o'rgataman, har biri production arxitekturasida qayerga to'g'ri kelishini ko'rsataman va ikkalasini qachon birga ishlatish kerakligini tushuntiraman.
TL;DR: API gateway va load balancer
Load balancer'ni tanlang, agar...
-
Asosiy tashvishingiz high availability va fault tolerance bo'lsa. Kiruvchi tarmoq trafigi bir nechta server instance'i bo'ylab taqsimlanishi kerak. Ulardan biri ishdan chiqsa, boshqasi uning o'rnini egallaydi, yuklamani o'z zimmasiga oladi va tizimingiz ishlashda davom etadi.
-
Trafikni network yoki application layer'da yo'naltirayotgan bo'lsangiz. Load balancer buni so'rov mazmuniga qarab emas, IP manzil, port yoki URL asosida bajaradi. Layer 4'da routing qarorlari IP manzil va port raqamiga bog'liq bo'ladi. Layer 7'da esa URL, header'lar yoki cookie'larga bog'liq bo'ladi.
-
Sizga health check'lar kerak bo'lsa. Load balancer sog'lom bo'lmagan instance'larni aniqlab, ularni pool'dan olib tashlashi kerak. Bu kiruvchi trafikning sog'lom serverlarga yetib borishiga va ishlamayotgan serverlarni chetlab o'tishiga yordam beradi.
-
Sizga SSL/TLS termination kerak bo'lsa. Shifrlash va shifrni ochish har bir backend serverda emas, load balancer'da amalga oshadi. Bu hisoblash overhead'ini kamaytiradi va serverlaringizga o'zining asosiy vazifasiga e'tibor qaratish imkonini beradi.
-
Arxitekturangiz oddiy bo'lsa. Bitta domen ortidagi monolith yoki oz sonli service'lar API gateway'ning overhead'iga muhtoj emas.
-
Sizga session persistence kerak bo'lsa. IP hash va sticky session'lar har bir foydalanuvchining so'rovlarini har safar bir xil serverga yo'naltirish imkonini beradi.
API gateway'ni tanlang, agar...
-
Microservice'lar bilan ishlasangiz va sizga yagona kirish nuqtasi kerak bo'lsa. API gateway tizimingizga keladigan barcha kiruvchi trafik uchun markazlashgan kirish nuqtasi vazifasini bajaradi. So'ngra u so'rovni tegishli backend service'ga yuborish uchun request path, header'lar yoki kontentdan foydalanadi.
-
Sizga markazlashgan authentication va authorization kerak bo'lsa. Gateway JWT validation, OAuth 2.0 va API key tekshiruvlarini har bir client so'rovi o'tishidan oldin bajaradi. Bu auth'ni har bir service'dan chiqarib, bitta markaziy joyda saqlaydi.
-
Sizga rate limiting va throttling kerak bo'lsa. Gateway alohida client'lar yoki IP manzillar service'laringizni haddan tashqari yuklab yuborishining oldini oladi.
-
Sizga request va response transformation kerak bo'lsa. Bu API gateway header'larni o'zgartira olishini va JSON hamda XML kabi ma'lumot formatlari o'rtasida konvertatsiya qila olishini anglatadi. U, shuningdek, bir nechta service'dan javoblarni olib, ularni bitta API javobiga birlashtira oladi.
-
Sizga markazlashgan observability kerak bo'lsa. Barcha service'lar bo'ylab API'dan foydalanish bo'yicha logging, metric'lar va tracing bitta joyda jamlanadi.
-
API'larni tashqi dasturchilar yoki hamkorlarga taqdim etsangiz. Gateway API versioning, hujjatlarni generatsiya qilish va developer portal'larni o'z zimmasiga oladi. Bu tashqi dasturchilar va hamkorlarga API'laringizga kirishning aniq yo'lini beradi.
Ikkala vosita ham trafikni boshqarishning bir xil qatlamiga tegishli va bir-biriga raqobatchi emas, balki ketma-ket ishlaydi. Ko'pchilik production tizimlarida savol qaysi birini tanlashda emas, balki har biri qayerga to'g'ri kelishida. Load balancer API gateway oldida turadi va kiruvchi trafikni bir nechta gateway instance'i bo'ylab taqsimlaydi. API gateway esa backend service'lar oldida turadi va har bir so'rov uchun nazorat qatlami vazifasini bajaradi. U nima o'tishini, qayerga borishini va qanday shaklda yetib kelishini hal qiladi. Biri infratuzilmangizni ishlab turgan holatda saqlaydi, ikkinchisi API'laringizni xavfsiz va boshqariladigan qiladi.
API gateway va load balancer: taqqoslash jadvali
Tafsilotlarga o'tishdan oldin API gateway'lar va load balancer'lar o'rtasidagi asosiy farqlarning qisqacha xulosasi bilan tanishing. Quyidagi jadval production arxitekturasida eng muhim bo'lgan xususiyatlarni qamrab oladi:
| Xususiyat | API gateway | Load balancer |
|---|---|---|
| Asosiy vazifasi | API so'rovlarini boshqaradi, himoyalaydi va service'laringizga yo'naltiradi | High availability uchun kiruvchi trafikni bir nechta server instance'i bo'ylab taqsimlaydi |
| OSI layer | Layer 7 (faqat application layer'da ishlaydi) | Layer 4 (transport: TCP/UDP) yoki Layer 7 (application: HTTP) |
| Trafikni ko'ra olish darajasi | Kiruvchi so'rovni to'liq tekshirish: path, header'lar, body, token'lar | Layer 4: faqat IP va port; Layer 7: URL, header'lar, cookie'lar |
| Authentication | To'liq access control: JWT, OAuth 2.0, API key'lar | Layer 4'da bajarilmaydi; application load balancer sozlamalarida ba'zi oddiy auth imkoniyatlari bor |
| Rate limiting | Asosiy xususiyat: har bir client, endpoint va tarif rejasi bo'yicha rate limiting | Bajarilmaydi |
| Request transformation | To'liq request transformation, protocol translation va aggregation | Layer 7'da header'larni cheklangan darajada o'zgartirish |
| Health check'lar | Asosiy funksiyasi emas; load balancer yoki service mesh'ga tayanadi | Asosiy xususiyat: sog'lom bo'lmagan instance'larni sog'lom serverlar pool'idan avtomatik olib tashlash |
| SSL/TLS termination | Qo'llab-quvvatlanadi, lekin SSL termination odatda load balancer yoki CDN tomonidan bajariladi | Asosiy xususiyat: balancer darajasida SSL termination |
| Routing mantig'i | Path, versiya, header va consumer identity asosida request routing | Ulanishlar soni, round-robin, IP hash asosida trafik taqsimoti |
| Observability | API darajasida: har bir endpoint bo'yicha metric'lar, usage log'lari, consumer analitikasi | Trafik hajmi va health metric'lari |
| API versioning | Asosiy xususiyat: backend service'lar bo'ylab versioning | Qo'llab-quvvatlanmaydi |
| Qo'shiladigan latency | Faol plugin'larga qarab 0.5–2ms | Layer 4: mikrosoniyalar; Layer 7: bir necha millisoniya |
| Vosita misollari | AWS API Gateway, Kong, Apigee, Azure APIM, Apache APISIX, Tyk | AWS ELB/ALB, NGINX, HAProxy, GCP Cloud Load Balancing, global load balancer, external load balancer |
| Eng mos holatlar | Microservice'lar, tashqi API chaqiruvlari, markazlashgan xavfsizlik va API management | High availability, horizontal scaling va SSL termination offload |
Endi asosiy farqlarni tushunganingizdan so'ng, har bir vositani yaqinroqdan ko'rib chiqish vaqti keldi. Quyidagi bo'limlarda har biri qanday ishlashi va production arxitekturasida qayerga to'g'ri kelishi yoritilgan.
Load balancer nima?
Load balancer kiruvchi tarmoq trafigini bir nechta backend server yoki instance bo'ylab taqsimlaydi. U kiruvchi so'rovlarning butun og'irligini bitta serverdan olib, tizimni barqaror saqlashga yordam beradi. Load balancer high availability'ni ta'minlaydi va horizontal scalability'ni qo'llab-quvvatlaydi. U server nosozliklari paytida tizimingizni ishlab turgan holatda saqlaydi va trafik oshgani sari ko'proq server qo'shish imkonini beradi.
Load balancer'siz tizim barcha tarmoq trafigini bitta serverga yo'naltiradi. Har bir foydalanuvchi so'rovi, bir vaqtning o'zida qanchasi kelishidan qat'i nazar, o'sha bitta serverga tushadi. Agar server ishdan chiqsa, load balancer aralashadi va trafikni sog'lom instance'larga qayta yo'naltiradi. Yuklama oshganda esa downtime'siz bir nechta instance qo'shishingiz mumkin.
Load balancer qanday ishlaydi
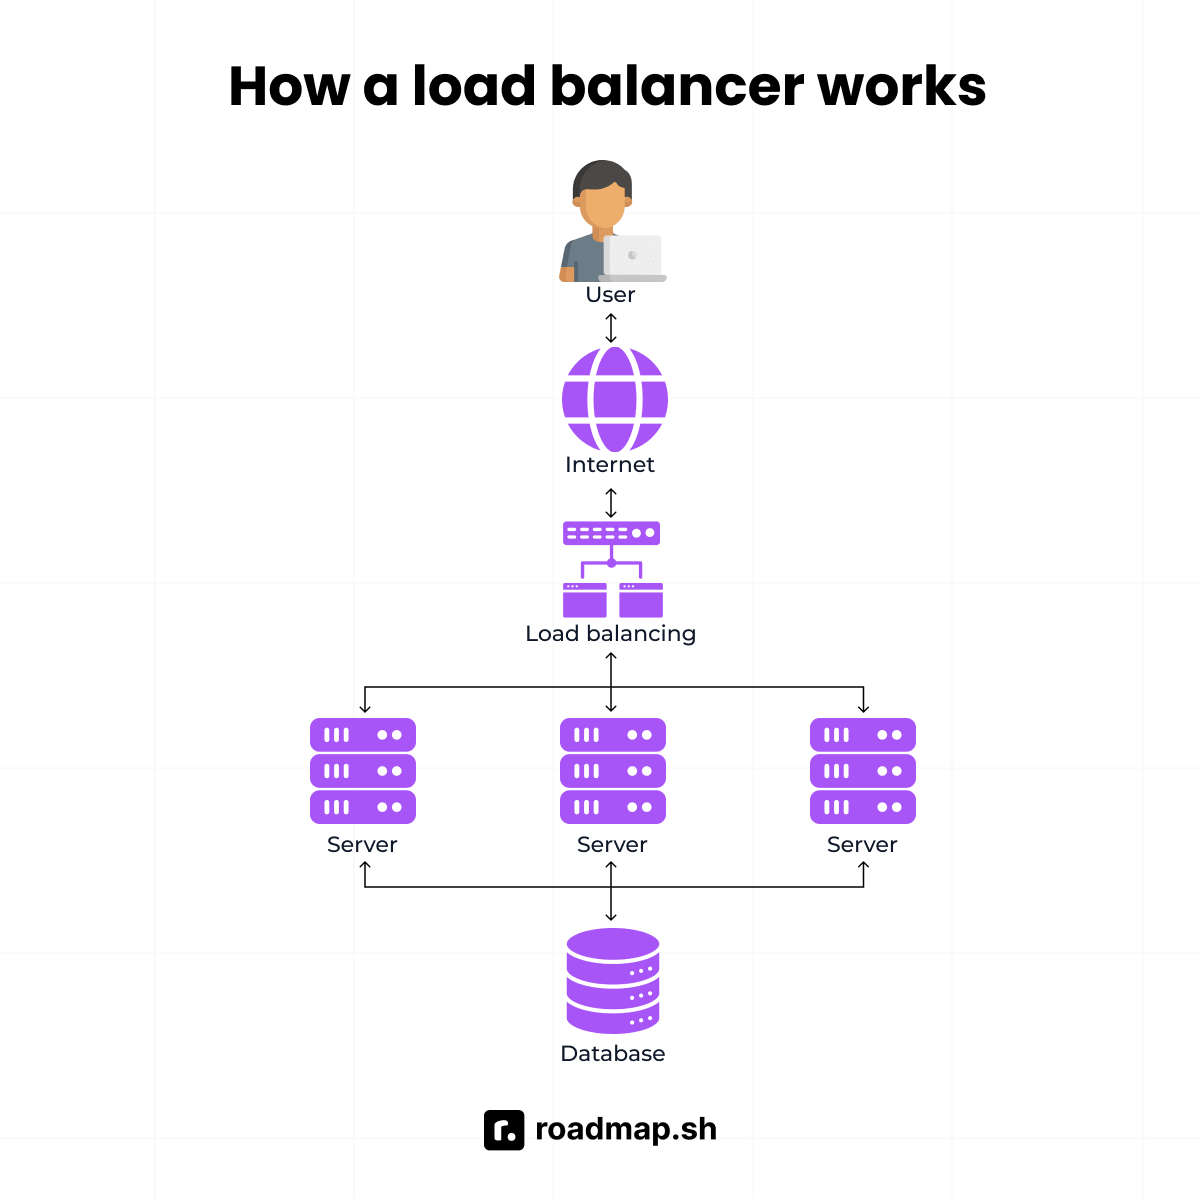
Quyida load balancer har bir so'rovni qanday qayta ishlashi bosqichma-bosqich ko'rsatilgan:
-
Client'lar so'rovlarni load balancer'ning IP manzili yoki hostname'iga yuboradi. Load balancer trafikni taqsimlash algoritmi yordamida backend serverni tanlaydi. So'ngra u so'rovlarni tanlangan serverga yo'naltiradi, shunda server har birini qayta ishlab, javob qaytaradi.
-
Trafikni taqsimlashning keng tarqalgan algoritmlari:
-
Round-robin: Load balancer trafikni server instance'lari bo'ylab navbat bilan taqsimlaydi.
-
Least connections: Har bir so'rov faol ulanishlar soni eng kam bo'lgan serverga yetib boradi.
-
IP hash: Load balancer har bir client IP manzilini har safar bir xil backend instance'ga moslaydi. O'sha client'dan kelgan har bir foydalanuvchi so'rovi bir xil instance'ga yetib boradi va session persistence saqlanib qoladi. Bu backend pool o'zgarmay turgan ekan ishlaydi. Bu kafolat faqat backend pool hajmi o'zgarmay qolgandagina amal qiladi. Pool'dagi har qanday o'zgarish moslikni buzib, client'larni boshqa serverga yo'naltirib yuborishi mumkin.
-
-
Health check'lar: Load balancer veb-serverlaringizni kuzatib boradi va sog'lom bo'lmagan instance'larni olib tashlaydi. Trafik oqimlari faqat rotation'dagi faol instance'larga yetib boradi, shuning uchun hech bir so'rov ishlamayotgan yoki javob bermayotgan instance'ga tushmaydi.
-
SSL termination: Load balancer HTTPS trafigini backend instance'laringizga yetib borishidan oldin shifrdan chiqaradi. So'ngra u so'rovlarni o'sha instance'ga yo'naltiradi va har bir so'rov to'g'ri serverga yetib borishini ta'minlaydi.
Load balancer so'rovlarni qanday qayta ishlashi uning network stack'da qayerda joylashganiga bog'liq. Bu farq balancer'larni ikki turga ajratadi: Layer 4 va Layer 7. Har bir tur so'rovlaringiz ichidagi ma'lumotning turli darajasini tekshiradi.
Layer 4 va Layer 7 load balancer'lar
-
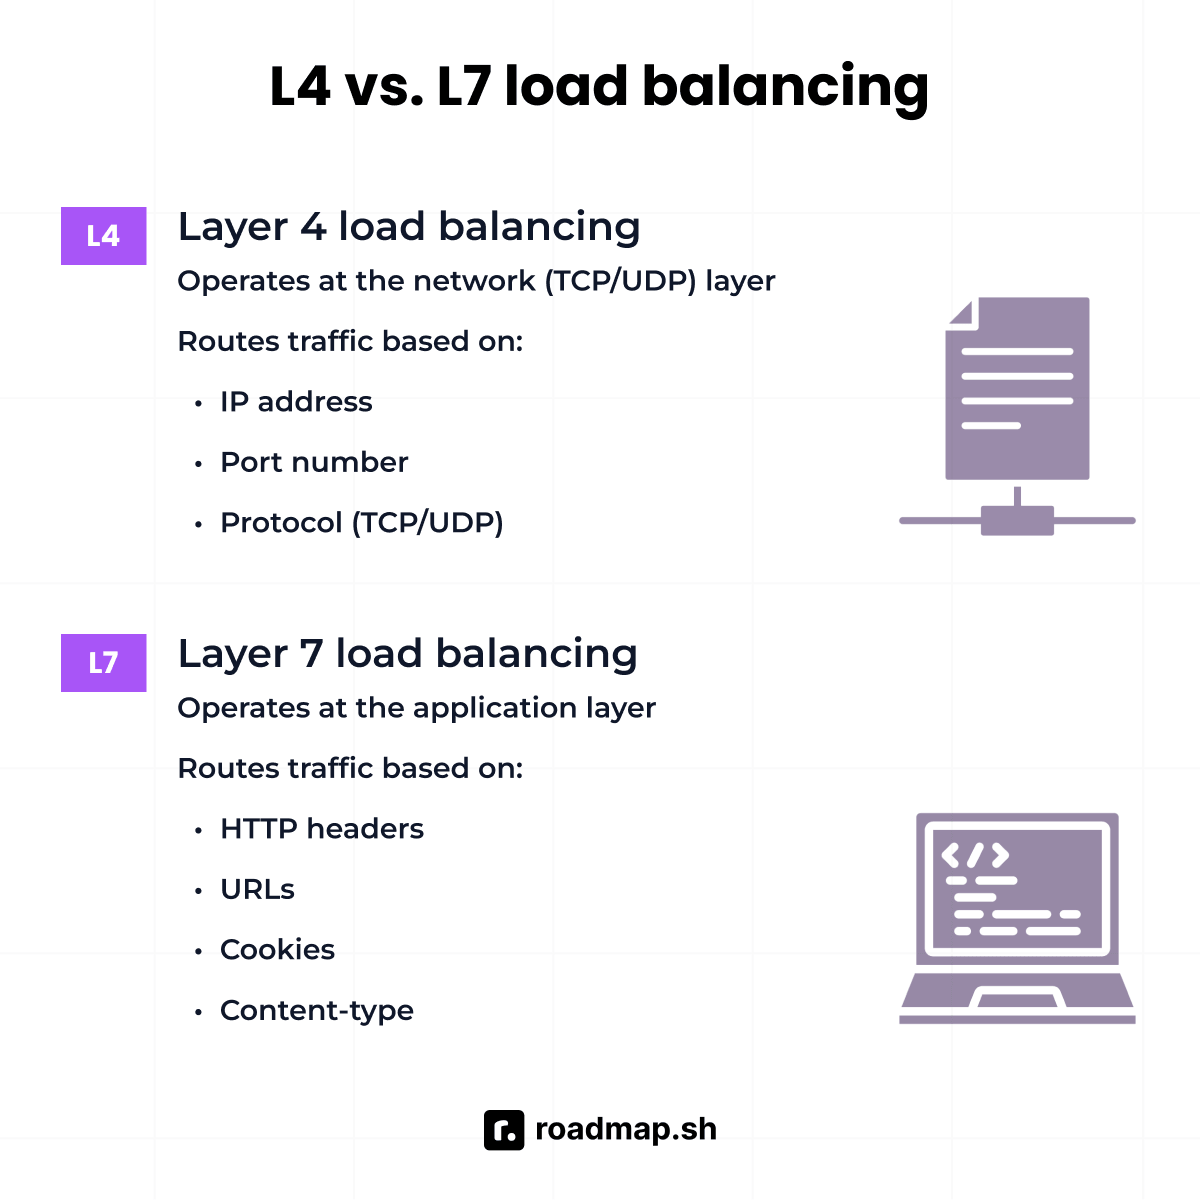
Layer 4 load balancer'lar transport layer'da ishlaydi. Ular trafikni IP manzil va TCP/UDP port raqami asosida yo'naltiradi va so'rov mazmunini hech qachon o'qimaydi. Layer 4 load balancer'lar tez ishlaydi va protocol-agnostic hisoblanadi, ular atigi bir necha mikrosoniya latency qo'shadi.
-
Layer 7 load balancer'lar (application load balancer'lar) application layer'da ishlaydi. Ular request routing qarorlarini qabul qilish uchun HTTP header'lari, URL path'lari va cookie'larni tekshiradi. Masalan, load balancer
/apitrafigini bir server guruhiga,/statictrafigini esa boshqasiga yuborishi mumkin. -
Ko'pchilik zamonaviy cloud load balancer'lar Layer 7'da ishlaydi. Cloud provider'lar zamonaviy balancer'larni oddiy trafik taqsimotidan ancha kengroq vazifalarni bajaradigan qilib loyihalashadi. Ular header'larni tekshiradi va aqlli, URL'ga asoslangan request routing bilan birga WebSocket ulanishlarini ham boshqaradi. AWS ALB, GCP HTTP(S) global load balancer va Azure external load balancer — barchasi shu toifaga kiradi.
Load balancer nima qilmaydi
-
Load balancer API so'rovlarini tekshirmaydi va tushunmaydi. U authentication token'larini tekshirmaydi va har bir consumer uchun throttling'ni qo'llamaydi. Shuningdek, u so'rov mazmunini o'zgartira olmaydi yoki so'rovlarni versiya header'lari asosida yo'naltira olmaydi.
-
Load balancer microservice'laringiz topologiyasi haqida bilmaydi. Load balancer barcha backend instance'larni teng deb ko'radi va trafikni availability va yuklama asosida yo'naltiradi. U trafikni client so'rovi nimani o'z ichiga olganiga qarab emas, server holati va yuklamasiga qarab taqsimlaydi.
API gateway nima?
API gateway client'lar va backend service'lar o'rtasidagi API trafigi uchun markazlashgan kirish nuqtasi vazifasini bajaradi. Trafikni backend serverlar bo'ylab taqsimlashga e'tibor qaratadigan load balancer'dan farqli o'laroq, API gateway API so'rovlarini chuqurroq darajada boshqaradi. Gateway oddiy tarmoq routing'i o'rniga ilg'or API management vazifalarini bajaradi. U so'rovlarni yo'naltirishi, authentication token'larini tekshirishi, rate limiting'ni qo'llashi va consumer'larni aniqlashi mumkin.
API gateway qanday ishlaydi
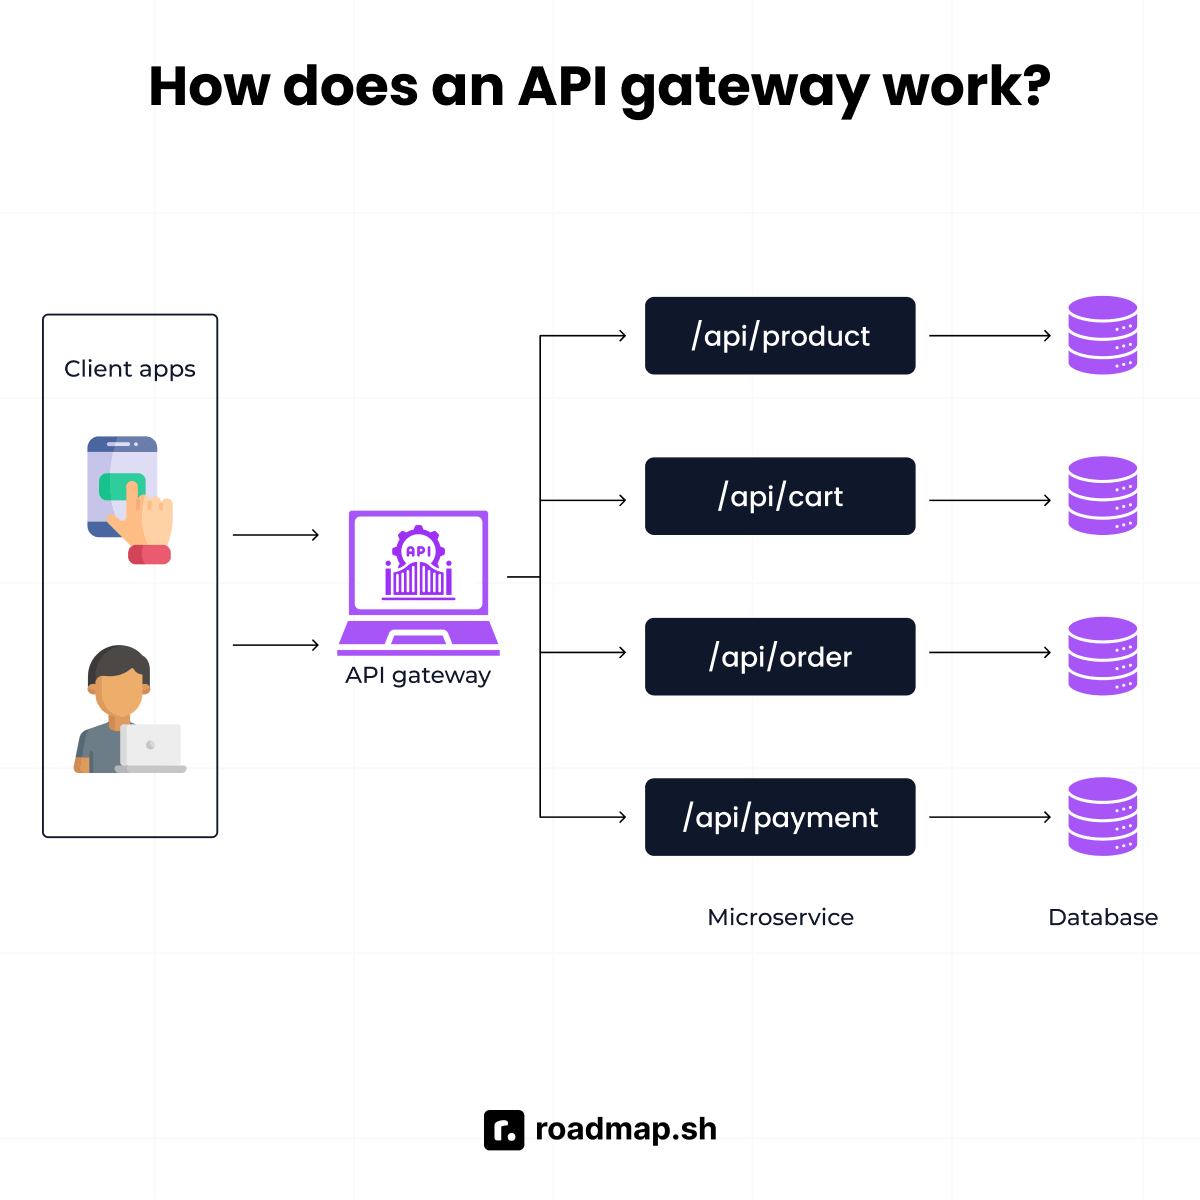
Quyida gateway har bir so'rovni qanday qayta ishlashi bosqichma-bosqich ko'rib chiqilgan:
-
Client'lar barcha API so'rovlarini gateway'ning endpoint'iga yuboradi. API gateway client so'rovlari va service'laringiz o'rtasida yagona kirish nuqtasi vazifasini bajaradi. U so'rovni qaysi service qayta ishlashi kerakligini aniqlash uchun path, header'lar, body va authentication token'ini tekshiradi.
-
Gateway so'rovni yo'naltirishdan oldin policy'larni qo'llaydi. API gateway ruxsatsiz kirishga qarshi birinchi himoya chizig'i sifatida so'rov yuboruvchini authenticate qiladi va rate limit'larni tekshiradi. So'ngra u so'rov formatini tekshiradi va kerak bo'lsa header'lar yoki body ma'lumotlarini o'zgartiradi.
-
API gateway API chaqiruvlarini aggregate qila oladi.
/dashboard'ga yuborilgan bitta client so'rovi uchta alohida microservice'ga chaqiruvlarni ishga tushirishi mumkin. So'ngra API gateway javoblarni client'ga qaytarishdan oldin birlashtiradi. -
API gateway observability uchun har bir API chaqiruvini log qiladi. Har bir endpoint bo'yicha metric'lar, consumer darajasidagi API analitikasi va error rate'lar bitta markaziy joyda jamlanadi.
API gateway'ning asosiy xususiyatlari
Quyida API gateway arxitekturangizga olib kiradigan asosiy xususiyatlar keltirilgan:
-
Access control va authorization. JWT validation, OAuth 2.0 flow'lari va API key'lar har qanday API chaqiruvi service'ga yetib borishidan oldin gateway'da bajariladi. Bu har bir service'ni auth'ni o'zi alohida implement qilish majburiyatidan ozod qiladi.
-
Rate limiting va throttling. Gateway suiiste'molning oldini olish uchun har bir consumer, endpoint yoki tarif rejasi bo'yicha limitlarni qo'llaydi. Bu talab kutilmaganda keskin oshganda service'laringizni himoyalangan holda saqlaydi.
-
Format va protocol translation. Gateway header'larni o'zgartirishi, URL'larni qayta yozishi va XML hamda JSON kabi formatlar o'rtasida konvertatsiya qilishi mumkin. U, shuningdek, javoblar client'ga yetib borishidan oldin ulardan maxfiy maydonlarni olib tashlashi mumkin.
-
Request routing va service discovery. Gateway so'rovlarni path yoki versiyaga qarab to'g'ri backend'ga yo'naltiradi. Masalan,
GET /usersusers service'ga,POST /ordersesa orders service'ga yo'naltiriladi. U, shuningdek, turli service'lar bo'ylab bir nechta API versiyasini bir vaqtning o'zida boshqaradi. -
Observability. Gateway barcha API trafigi uchun log'lar va metric'larni bitta joyda to'playdi. Ko'pchilik API gateway'lar Prometheus va Datadog kabi monitoring vositalari bilan tayyor integratsiyalarni taqdim etadi. Ular jamoangizga trafik service'laringiz bo'ylab qanday harakatlanishini to'liq ko'rish imkonini beradi.
-
Developer portal va hujjatlar. API gateway'lar tashqi dasturchilar uchun mo'ljallangan developer portal'ni taqdim etadi. U ularga API sxemalari (OpenAPI/Swagger) va to'liq hujjatlarga bitta joyda kirish imkonini beradi.
Ushbu xususiyatlarni tushunish gateway'ingizning xavfsizligi va routing'ini sozlashga yordam beradi. Lekin vositani qanday deploy qilishni ham hal qilishingiz kerak. Demak, managed yoki self-hosted gateway'lardan foydalanish o'rtasida tanlov qilishingiz lozim.
Managed va self-hosted gateway'lar
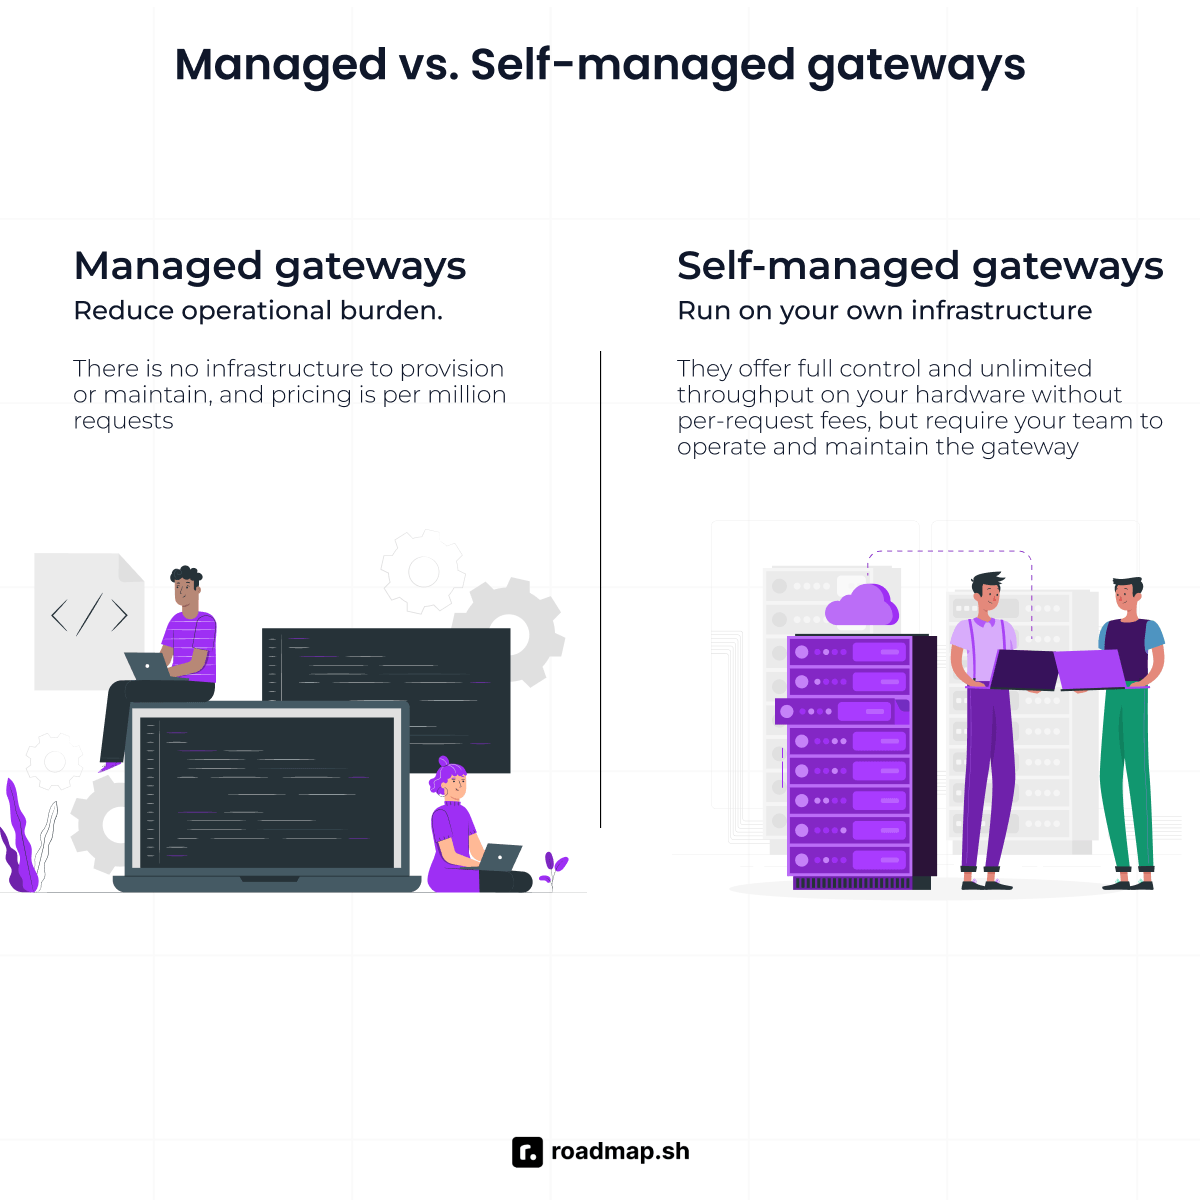
Managed va self-hosted API gateway'larning har biri o'z afzallik va kamchiliklariga ega. Qaysi turdagi gateway'ni tanlashingiz jamoangiz qancha operatsion nazoratga ega bo'lishni xohlashiga bog'liq.
AWS, Google va Azure'ning managed gateway'lari jamoangizning operatsion yukini kamaytiradi. Scaling va texnik xizmatni vendor o'z zimmasiga oladi; jamoangiz esa har million API so'rovi uchun to'laydi. Buning trade-off'i — customization ustidan kamroq nazorat va foydalanishga qarab o'zgarib turadigan xarajatlar. Trafik hajmi o'sgani sari oylik xarajatlar jamoalarni kutilmaganda hayratda qoldiradigan sur'atda oshishi mumkin.
Agar jamoangiz o'zgaruvchan vendor to'lovlaridan qochishni istasa, self-hosted gateway ko'proq nazorat beradi. Kong, Apache APISIX, Tyk va KrakenD maxsus extension'lar va moslashuvchan request routing'ni qo'llab-quvvatlaydi. Ular sizning o'z infratuzilmangizda ishlaydi va har bir so'rov uchun to'lov talab qilmaydi. Jamoangiz cheksiz throughput'ga va trafik hajmi o'sgani sari oldindan bashorat qilish osonroq bo'lgan xarajatlarga ega bo'ladi. Kamchiligi shundaki, gateway'ga texnik xizmat ko'rsatish va uni yangilab borish jamoangiz zimmasiga tushadi.
API gateway va load balancer: asosiy farqlar
Endi har bir vosita nima qilishini va qanday ishlashini bilganingizdan so'ng, ular o'rtasidagi asosiy farqlarni ko'rib chiqamiz.
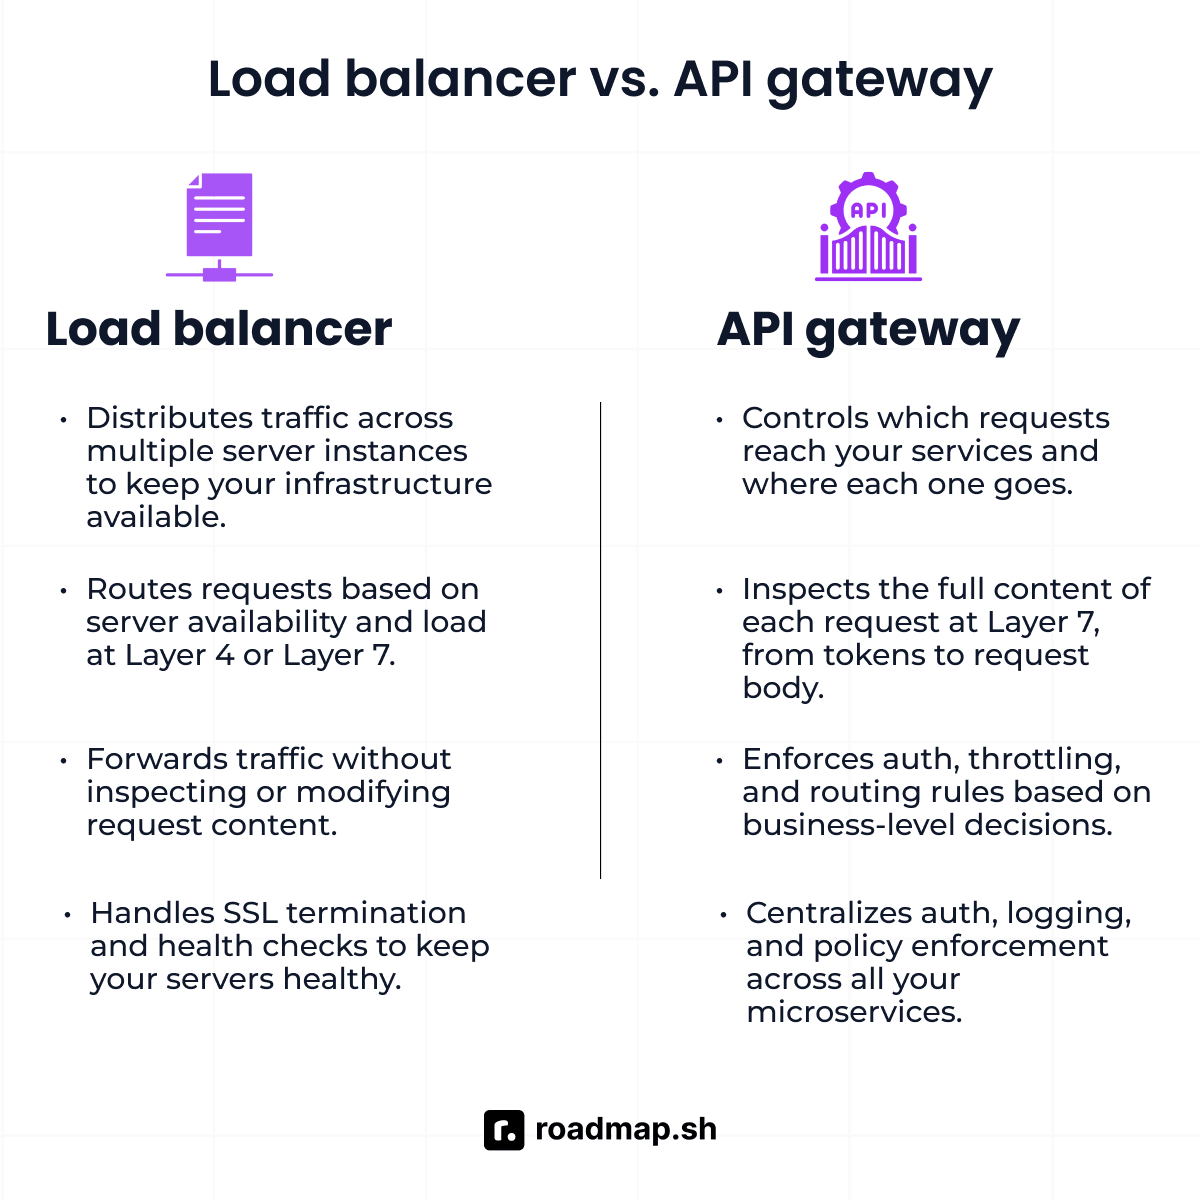
Vazifasi va ishlash layer'i
Load balancer talab keskin oshganda va serverlar ishdan chiqqanda infratuzilmangizni ishlab turgan holatda saqlaydi. U load balancing va SSL termination'ni o'z zimmasiga oladi, shunda backend'ingiz o'zining asosiy ish yuklamasiga e'tibor qarata oladi. Bularning barchasi Layer 4'da (transport) yoki Layer 7'da (oddiy HTTP request routing) sodir bo'ladi. Har bir so'rovning mazmuni uning routing qarorlarida hech qachon hisobga olinmaydi.
Boshqa tomondan, API gateway API chaqiruvlaringizni nazorat ostida saqlash uchun mavjud. Load balancer'dan farqli o'laroq, u qabul qiladigan har bir qarorni so'rov mazmuni belgilaydi. U qaysi so'rovlar o'tishini, har biri qayerga borishini va yetib kelganda qanday shaklda bo'lishini nazorat qiladi. API gateway chuqur tekshiruv va transformation'ni bajarish uchun faqat Layer 7'da ishlaydi.
Trafikni tahlil qilish qobiliyati
Load balancer routing qarorlarini infratuzilma signallari asosida qabul qiladi. Layer 4 balancer o'zi qabul qiladigan har bir so'rovning faqat IP manzili va portini ko'radi. U authentication token'lari, maqsadli versiyalar yoki client rate limit'larini ko'ra olmaydi. Layer 7 balancer HTTP header'lari va URL'larni o'qiydi, lekin hech qachon infratuzilma darajasidan nariga o'tmaydi.
API gateway esa, aksincha, har bir so'rovni Layer 7'da — header'lar va token'lardan tortib request body'gacha — tekshiradi. U qabul qiladigan har bir qaror infratuzilma signallariga emas, biznes darajasidagi qoidalarga asoslanadi.
Latency bo'yicha trade-off
Load balancer Layer 4'da ham, Layer 7'da ham latency'ni past darajada saqlaydi. Layer 4'da u atigi bir necha mikrosoniya latency qo'shadi. U deyarli nolga teng overhead bilan ishlaydigan yuqori unumdor packet forwarder vazifasini bajaradi. Layer 7'da esa HTTP header'lari va URL'larni parse qilish uchun bir necha millisoniya kechikish qo'shadi. Bu Layer 4'dagidan ko'proq, lekin baribir javob vaqtiga sezilarli ta'sir ko'rsatmaydigan darajada past.
Aksincha, API gateway faol plugin'lar soniga qarab 0.5–2ms qo'shadi. Bu kechikish har bir so'rovda bajariladigan credential validation kabi vazifalardan kelib chiqadi. Ko'pchilik tizimlarda backend javob vaqti 10 dan 500ms gacha bo'ladi. 0.5–2ms'lik gateway overhead'i bu oraliqning kichik bir qismini tashkil qiladi. Buning evaziga siz markazlashgan authentication, rate limiting va observability'ga ega bo'lasiz.
Microservice'lar bilan bog'liqligi
Monolith yoki oddiy arxitektura bilan ishlayotganingizda load balancer to'g'ri vosita hisoblanadi. U muvozanatli yuklamani saqlash uchun trafikni bir nechta veb-server bo'ylab taqsimlaydi. Tizim microservices arxitekturasiga aylanguncha request routing'ni ilovaning o'zi bajaradi.
API gateway esa distributed system darajasiga scale bo'ladigan arxitekturalar uchun eng mos keladi. Bu bosqichda har bir service o'zining authentication va rate-limiting policy'lariga ega bo'ladi. Bu qoidalarni har bir service'da saqlash ko'proq vaqt talab qiladi va nomuvofiqliklarni keltirib chiqaradi. API gateway bu vazifalarni o'z zimmasiga oladi, shunda har bir microservice o'z domeniga e'tibor qarata oladi.
Reverse proxy bilan bog'liqligi
Load balancer — trafikni taqsimlash uchun ixtisoslashgan reverse proxy. U so'rovlarni server instance'laringiz bo'ylab taqsimlash orqali scale muammosini hal qiladi. Hech bir instance o'zi bardosh bera oladiganidan ko'proq so'rov olmaydi.
API gateway ham ixtisoslashgan reverse proxy, lekin uning asosiy yo'nalishi — API management. Production'da ikkalasi aniq ishlash tartibi bilan ketma-ket ishlaydi. Eng oldida load balancer, undan keyin API gateway, so'ngra service'laringiz turadi. Har bir qism o'z vazifasiga ega va ularning barchasi ma'lum tartibda birgalikda ishlaydi.
Qaysi birini o'rganish kerak? Qaror qabul qilish mezonlari
API gateway va load balancer o'rtasidagi tanlov har biri arxitekturangizning qaysi qismini boshqarishiga bog'liq. Buni bilganingizdan so'ng, qachon birini, qachon ikkinchisini yoki ikkalasini ishlatish haqidagi qaror aniq bo'ladi.
| Vaziyat | Tavsiya |
|---|---|
| Trafikni bir nechta server instance'i bo'ylab taqsimlash | Load balancer |
| High availability va avtomatik failover'ni ta'minlash | Load balancer |
| SSL/TLS termination | Load balancer (yoki CDN) |
| Markazlashgan API authentication (JWT, OAuth 2.0, API key'lar) | API gateway |
| Har bir consumer uchun rate limiting va throttling | API gateway |
| Bir nechta downstream service'ga ega microservice'lar | Ikkalasi ham |
| API versiyasi yoki so'rov mazmuni bo'yicha routing | API gateway |
| Request/response transformation yoki aggregation | API gateway |
| Bir nechta server instance'iga ega oddiy monolith | Load balancer |
| API'larni hujjatlari bilan birga tashqi dasturchilarga taqdim etish | API gateway |
| Yuqori trafikli production microservices arxitekturasi | Ikkalasi ham, ketma-ket |
| System design intervyusi: scalable API platformasini loyihalash | Ikkalasi ham |
Qachon faqat load balancer yetarli
Quyida faqat load balancing'ning o'zi yetarli bo'ladigan holatlar keltirilgan:
-
Bir nechta bir xil server instance'iga ega monolith yoki kichik ilova. Sizga trafikni bir nechta server bo'ylab taqsimlash va ularning health check'ini o'tkazib turish kerak. Tizimingizda turli throttling yoki authentication talablariga ega alohida service'lar yo'q.
-
Ishonchli ichki tarmoqlar. Auth va rate limiting application layer'da joylashgan service-to-service trafik.
Qachon faqat API gateway yetarli emas
Quyida faqat gateway'ning o'zi yetarli bo'lmaydigan ikki holat keltirilgan:
-
Infratuzilma darajasida health check'larning yo'qligi. API gateway infratuzilma darajasidagi health check'larni bajarmaydi. Server instance'i ishdan chiqqanda gateway'da buni aniqlash yoki trafikni boshqa yo'nalishga burish mexanizmi yo'q. Microsoft'ning Azure hujjatlarida API Management load balancer o'rnini bosmasligi ta'kidlangan. Jamoalar uning oldiga Azure Application Gateway kabi Layer 7 balancer joylashtirishi kerak. Bunday dizayn gateway'ni ishlab turgan holatda saqlaydi va trafikni instance'lar bo'ylab taqsimlaydi.
-
Single point of failure. Bitta instance sifatida deploy qilingan API gateway production'da single point of failure hisoblanadi. Agar o'sha instance ishdan chiqsa, gateway'ga kelgan har bir so'rov boradigan joysiz qoladi. Oldida turgan load balancer trafik so'rovlarini bir nechta instance bo'ylab taqsimlab, bu xavfni bartaraf etadi.
Standart production pattern'i
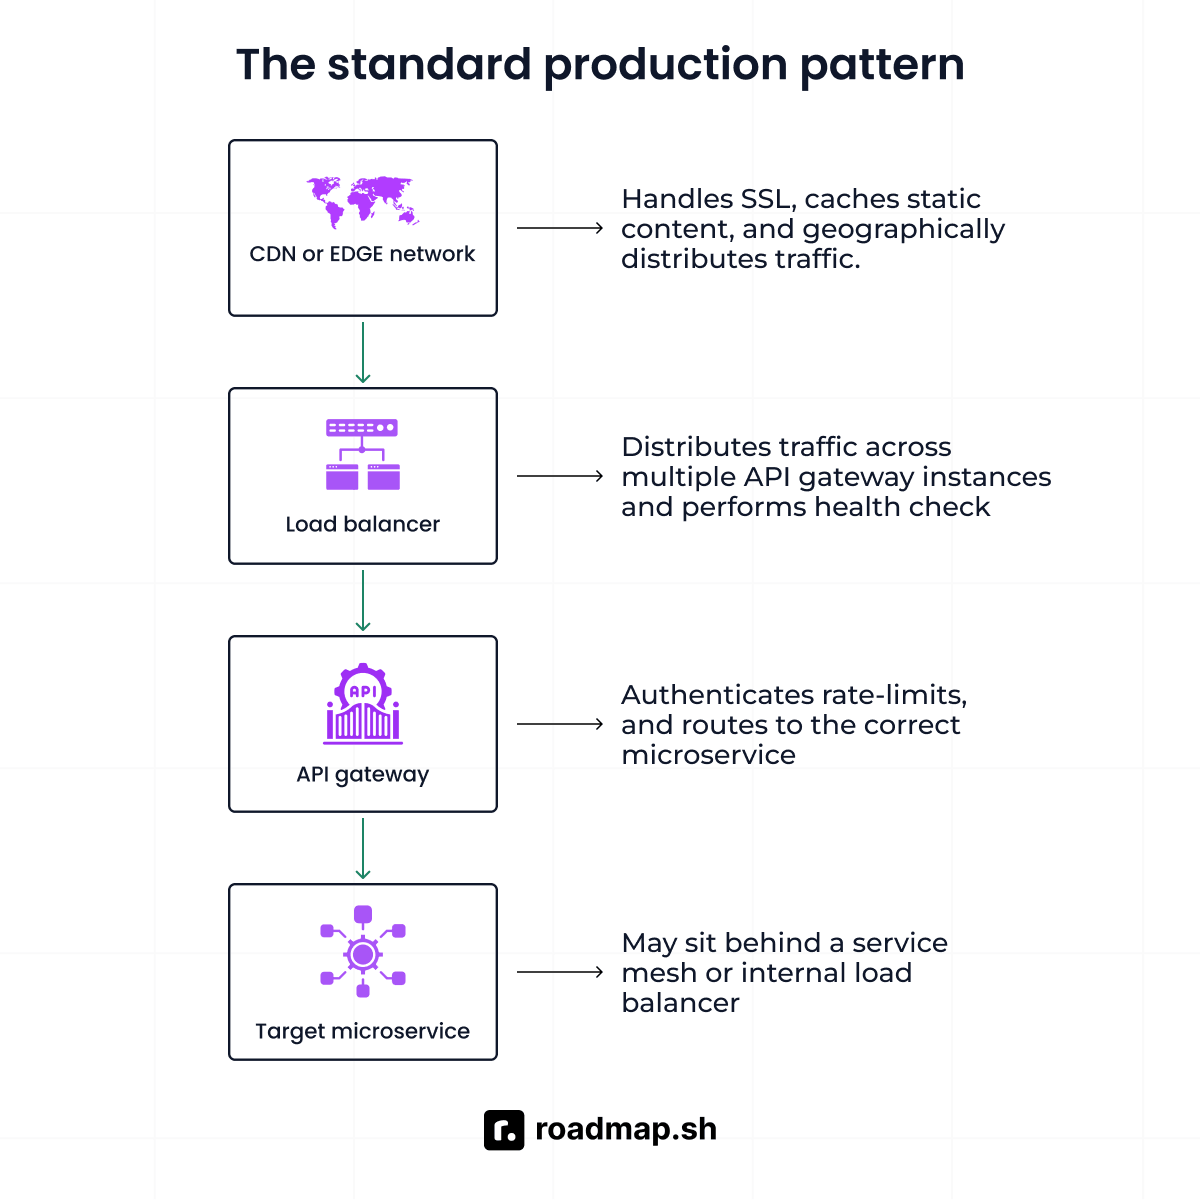
Production'da so'rovlar ma'lum tartibda bir qator qatlamlar orqali o'tadi. Bu ketma-ketlik quyidagicha ishlaydi:
-
CDN yoki edge network**:** Serverga ketayotgan har bir so'rov uchun birinchi bekat. U HTTPS trafigini shifrdan chiqaradi, statik kontentni keshlaydi va yuklamani region'lar bo'ylab taqsimlaydi.
-
Load balancer. CDN'dan dinamik API trafigini qabul qiladi va uni bir nechta gateway node'i bo'ylab yuboradi. Trafikni sog'lom bo'lmagan node'lardan uzoqda saqlash uchun fonda health check'lar ishlab turadi.
-
API gateway. Load balancer va microservice'laringiz o'rtasidagi nazorat nuqtasi. U authentication'ni tekshiradi, policy'larni qo'llaydi va har bir so'rovni tegishli microservice'ga yo'naltiradi.
-
Maqsadli microservice. Gateway'dan o'tgandan keyin har bir so'rov uchun so'nggi bekat. Sozlamangizga qarab u service mesh yoki ichki load balancer ortida joylashishi mumkin.
Karyera va o'rganish nuqtai nazaridan
Load balancer'lar sizga horizontal scaling va trafikni taqsimlashning asosiy tamoyillarini o'rgatadi. Bu bilim backend infratuzilma muhandisligida ishlaydigan har bir kishi uchun muhim. Jamoalar tarmoq trafigini boshqarish va uzluksiz uptime'ni saqlash uchun ushbu vositaga tayanadi.
Jamoalar cloud-native microservice'larni joriy qilgani sari API gateway yanada muhim ahamiyat kasb etadi. Ko'proq service ko'proq murakkablikni keltirib chiqaradi va gateway uni boshqarishga yordam beradi. Microservice'lardagi bu o'sish global API management bozorini 2025-yilda 8.86 milliard dollarga yetkazdi.
Ikkala vosita ham system design intervyularida, ayniqsa senior darajada, tez-tez uchraydi. Bu texnik suhbatlardan o'tish uchun vositalarning ta'riflarini sanab o'tishning o'zi yetmaydi. Har biri production arxitekturasida qayerga to'g'ri kelishini tushuntira olishingiz kerak. Ikkala mavzu ham roadmap.sh saytidagi Network Engineer Roadmap va Backend Roadmap'da uchraydi.
Keng tarqalgan xatolar va best practice'lar
Ko'plab muhandislar API gateway va balancer'dan foydalanishda hali ham ba'zi xatolarga yo'l qo'yadi. Quyida eng keng tarqalgan xatolar va ularning oldini olishga yordam beradigan best practice'lar yoritilgan.
Keng tarqalgan xatolar
-
API gateway'ni load balancing'ga muqobil sifatida ishlatish. Bitta gateway'da tayyor failover yo'q va production'ga tayyor bo'lishi uchun uning oldida balancer turishi kerak.
-
Auth qoidalari va rate limiting'ni har bir microservice'da implement qilish. Bu policy mantig'ini service'lar bo'ylab takrorlaydi va o'zgarishlarni joriy qilishni qimmatga tushiradi.
-
Barcha trafikni horizontal scaling'siz gateway orqali yo'naltirish. Bitta instance bottleneck va single point of failure'ga aylanadi. Buning o'rniga bir nechta instance'ni balancer ortida deploy qiling.
-
Layer 7 balancer'ni API gateway bilan adashtirish. Bu ikki vosita arxitekturangizning turli darajalarida ishlaydi. Birini ikkinchisining o'rnida ishlatish service'laringizni har bir vosita aynan oldini olish uchun mavjud bo'lgan xavflarga ochiq qoldiradi.
-
Monolith'ni API gateway bilan over-engineering qilish. Bir-ikkita veb-serverda ishlaydigan bitta ilova uchun faqat load balancer'ning o'zi yetarli.
Best practice'lar
-
Gateway instance'larini load balancer ortida deploy qiling. Bu sizga gateway qatlamida horizontal scaling va avtomatik failover beradi.
-
Cross-cutting concern'larni gateway'da markazlashtiring. Authentication, policy enforcement, logging va CORS har bir microservice'da emas, gateway'da bo'lishi kerak.
-
SSL'ni balancer yoki CDN'da terminate qiling. Bu gateway va service'laringizga ichki HTTP orqali aloqa qilish imkonini beradi va shifrlash yukini kamaytiradi.
-
Gateway'da least privilege tamoyilini qo'llang. Hammaga umumiy kirish huquqini berish o'rniga har bir consumer va endpoint uchun scope'lar va ruxsatlarni belgilang.
-
Gateway'ni muhim infratuzilma sifatida monitoring qiling. Gateway'dagi latency, error rate'lar va rate limit'ga yetish holatlari backend muammolarining dastlabki signallari hisoblanadi. Network engineer roadmap bu monitoring tizimini keng tarqalgan vositalar yordamida qanday qurishni ko'rsatadi.
Xulosa
Load balancer va API gateway turli muammolarni hal qiladi. Load balancer infratuzilmangizni network yoki HTTP layer'da ishlab turgan holatda saqlaydi. U trafikni server instance'laringiz bo'ylab yo'naltirib, yuklama birorta serverda to'planib qolishining oldini oladi. Boshqa tomondan, API gateway API'laringizni application layer'da himoya qiladi va boshqaradi. U so'rovlarni authenticate qiladi, rate limit'larni qo'llaydi va ularni to'g'ri service'ga yuboradi.
Oddiy ilovalar uchun load balancer sizga kerak bo'lgan hamma narsani taqdim etishi mumkin. Tizimlaringiz o'sib, microservice'larga o'tgani sari gateway'lar ancha muhimroq bo'lib boradi. Zamonaviy production arxitekturalarida bu texnologiyalar ko'pincha birgalikda ishlaydi. Load balancer gateway oldida, gateway esa backend service'lar oldida turadi. Har bir qatlam boshqalari taqdim etmaydigan o'ziga xos imkoniyatni qo'shadi.
Istio va Linkerd kabi service mesh'lar endi bir paytlar API gateway'larga tegishli bo'lgan ichki service'lararo aloqaning bir qismini boshqaradi. Bu o'zgarish gateway'larga ko'proq tashqi API trafigiga e'tibor qaratish imkonini beradi. API gateway'lar, service mesh'lar va observability vositalari endi bir-biri bilan yanada yaqinroq ishlaydi. Bu kombinatsiya enterprise arxitekturalarining kelajakdagi yo'nalishini shakllantirmoqda.
Network Engineer Roadmap, Backend Roadmap va boshqa system design manbalari bilan o'rganishda davom eting. Arxitekturangizni ko'rib chiqish va API trafigini boshqarish bo'yicha bilimingizni sinab ko'rish uchun AI Tutor'dan foydalaning.
- Types of NoSQL Databases: How to Choose the Right One
- Backend Developer Job Description in 2026
- Top 7 Backend Frameworks to Use in 2026: Pro Advice
- Top 10+ Backend Technologies to Use in 2026: Expert Advice
- 20 Backend Project Ideas to take you from Beginner to Pro
- 25 Essential Backend Development Tools for 2026
- 8 In-Demand Backend Developer Skills to Master
- The 5 Best Backend Development Languages to Master (2026)